Bots de trading são seguros? 10 regras para proteger a carteira
 2026-09-239 min de leitura
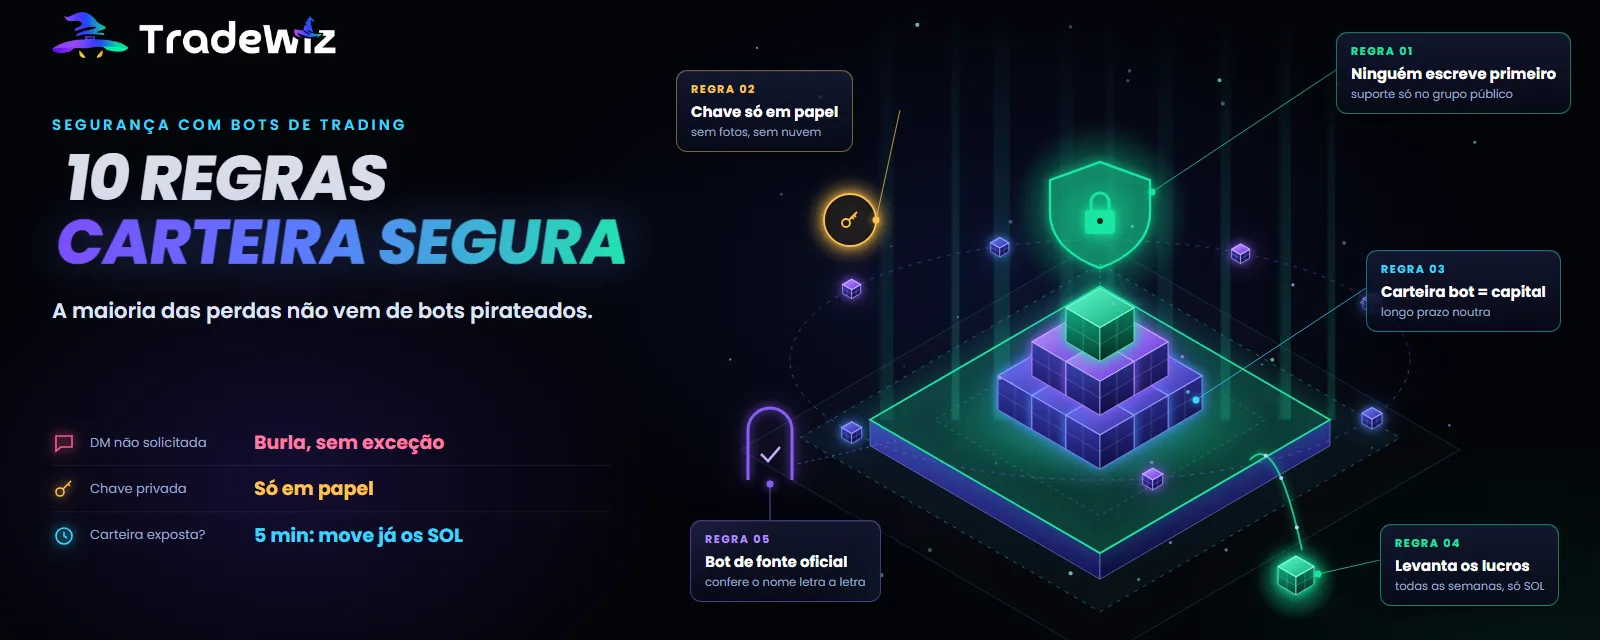
"Este bot é seguro?" é a pergunta certa, mas feita no sítio errado. Quando se analisam os casos reais de perda de dinheiro entre utilizadores de bots de trading, a maioria não tem nada a ver com o bot ter sido pirateado. Começam com uma mensagem privada de alguém que diz ser do suporte, um link para "desbloquear a carteira", uma private key fotografada e sincronizada automaticamente com a nuvem, ou um token impossível de vender.
Este artigo divide o risco em três níveis, apresenta 10 regras concretas e explica o que fazer nos primeiros 5 minutos se suspeitar que a sua carteira foi comprometida.
Resumo rápido
- A equipa da TradeWiz nunca envia mensagens privadas primeiro. Quem o fizer é burlão, sem exceções.
- A private key só existe em papel. Sem capturas de ecrã, sem notas, sem a enviar por chat, sem a guardar na nuvem.
- A carteira do bot só deve ter o capital de negociação. Levante os lucros regularmente para a sua carteira pessoal.
- O risco de plataforma é real, mesmo nos grandes nomes. A única proteção é não ter todos os ativos no mesmo sítio.
Três níveis de risco
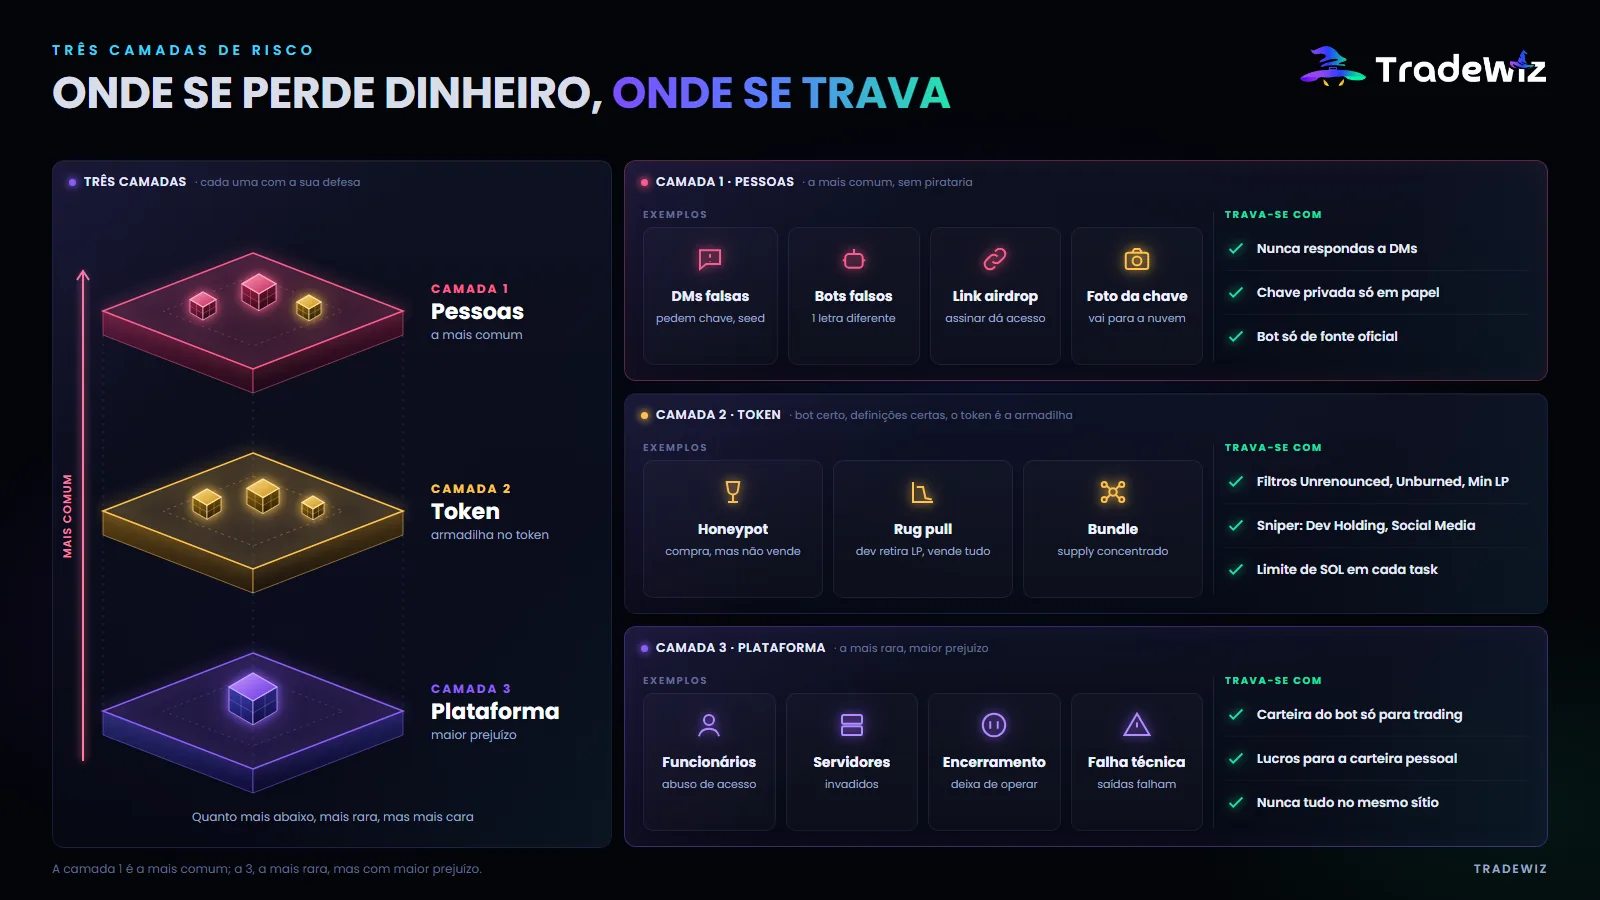
Nível 1: Pessoas
O mais comum, e não exige qualquer conhecimento técnico. O burlão não pirateia a carteira: convence-o a entregar-lhe a chave. As formas mais habituais:
- Mensagens privadas de contas com nome e fotografia parecidos com os da equipa de suporte, a dizer que a carteira foi bloqueada, que houve uma transação suspeita ou que ganhou um prémio, e a pedir a private key ou a seed phrase "para verificação".
- Bots falsos com um nome que difere do verdadeiro num único carácter. Carrega em Start, o bot cria uma carteira, deposita fundos e o dinheiro passa a pertencer a quem criou o bot falso.
- Links para "reclamar um airdrop", "desbloquear a carteira" ou "atualizar a conta" que levam a uma página que pede para ligar a carteira e assinar uma transação que dá permissão para levantar os ativos.
- Capturas de ecrã da private key. A imagem é sincronizada automaticamente com a nuvem, e as contas na nuvem são um alvo frequente de ataques.
Nível 2: Tokens
Está no bot certo, com as definições certas, mas o token é uma armadilha:
- Honeypot. O contrato permite comprar, mas bloqueia a venda. Vê o lucro no papel, mas nunca o consegue levantar.
- Rug pull. O dev retira a liquidez ou despeja toda a oferta numa única ordem.
- Bundle. Várias carteiras da mesma pessoa detêm a maior parte da oferta desde o primeiro bloco. Todos os que compram depois são liquidez de saída para ela.
Nível 3: Plataforma
Mais raro, mas com grandes prejuízos, e acontece mesmo com os grandes nomes. No início de 2026, um dos principais terminais de negociação da Solana foi acusado por um investigador on-chain de ter funcionários internos que usavam ferramentas de administração para ver as carteiras dos utilizadores e antecipar as ordens deles durante vários meses; a plataforma afirmou ter despedido as pessoas envolvidas. Os riscos deste nível incluem: servidores invadidos, funcionários que abusam dos acessos, plataformas que encerram de repente e falhas de sistema que impedem a execução das ordens de saída.
Nenhuma plataforma, incluindo a TradeWiz, pode prometer que o risco do nível 3 é zero. A proteção passa por limitar o montante que pode ser afetado.
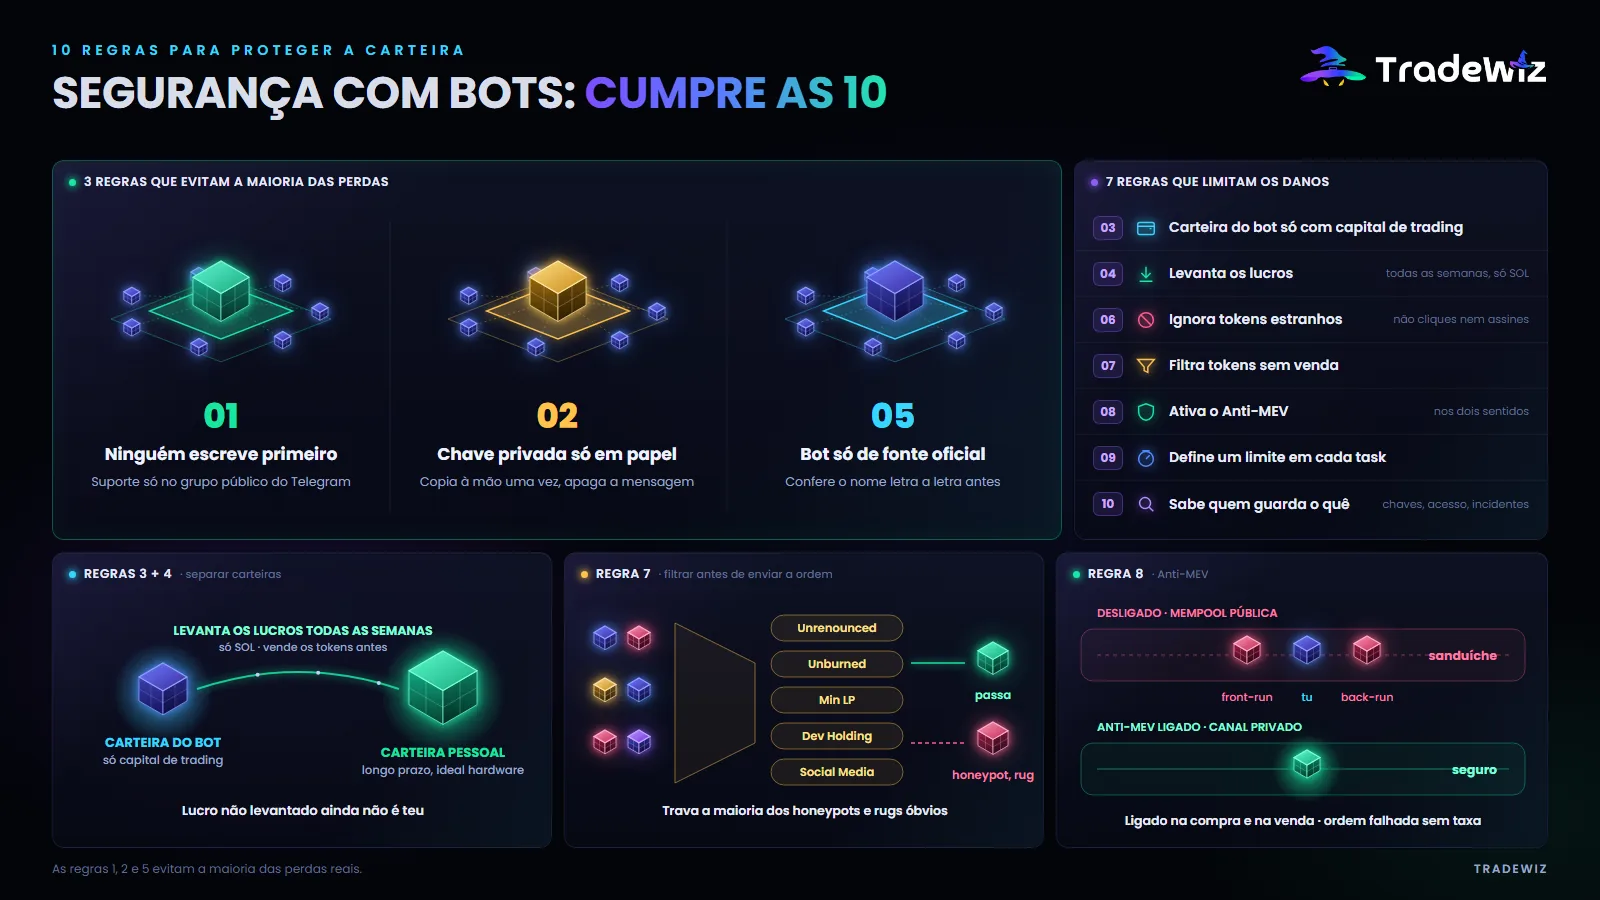
10 regras
1. Ninguém envia mensagem primeiro
A equipa da TradeWiz nunca toma a iniciativa de enviar mensagens privadas. O suporte só é prestado no grupo público do Telegram, onde todos veem. Se uma conta lhe enviar uma mensagem privada primeiro, seja qual for o nome ou a fotografia de perfil, é burla. Bloqueie e denuncie.
2. A private key só em papel
Quando o bot criar a carteira, exporte a private key uma vez, copie-a à mão para papel, guarde-a num local seguro e apague a mensagem que contém a chave. Não tire capturas de ecrã. Não a cole em notas. Não a envie a si próprio por chat. Não a guarde num gestor de palavras-passe num dispositivo ligado à internet se não perceber realmente como ele a encripta.
Se não precisa de usar esta carteira noutro sítio, pondere não exportar a chave para fora do bot. Cada sítio onde a chave aparece é um possível ponto de fuga.
3. A carteira do bot é para negociar, não para poupar
Deposite apenas o montante destinado ao copy trade ou ao snipe. Os ativos de longo prazo ficam noutra carteira, de preferência uma hardware wallet. Esta regra limita o prejuízo máximo para todos os riscos dos três níveis.
4. Levante os lucros regularmente
Todas as semanas, levante os lucros para a sua carteira pessoal. De momento, o bot só permite levantar SOL, por isso venda primeiro os tokens para SOL. Lucro que não foi levantado ainda não é lucro.
5. Entre no bot a partir de fontes oficiais
Use apenas o link do bot que está na página inicial tradewizbot.pro ou no grupo oficial do Telegram. Não carregue em links de bots vindos de mensagens, comentários ou anúncios. Antes do primeiro depósito, confirme o nome do bot carácter a carácter.
6. Não toque em tokens desconhecidos
Um token que aparece na carteira sem o ter comprado, com um nome do tipo "visite o site X para receber o prémio", é um isco. Não carregue no link, não tente vendê-lo e não assine nenhuma transação numa página desconhecida. Uma única assinatura errada pode dar permissão para levantar todos os seus ativos.
7. Filtre os tokens impossíveis de vender
No copy trade, ative os filtros que ignoram tokens cujo criador não renunciou ao controlo ou cuja liquidez não foi queimada, e defina um Min LP. No sniper, limite o Dev Holding e exija redes sociais. Nenhum filtro é perfeito, mas eliminam a maioria dos honeypots e rugs evidentes antes de a ordem ser enviada.
8. Ative o Anti-MEV nos dois sentidos
A ordem segue por um canal privado e os bots de sandwich não a veem antecipadamente para comprar antes e vender depois de si. Com o Anti-MEV ativo, as ordens falhadas não pagam comissão. Sofrer sandwich é perder dinheiro em silêncio em cada ordem, e no total não é pouco.
9. Defina limites em todas as tasks
Um Sol Spending Limit para cada carteira copiada. Um Total Snipe Amount para cada configuração de sniper. É o travão automático quando não está em frente ao ecrã e o limite do prejuízo se a carteira-alvo mudar de comportamento de repente.
10. Saiba quem guarda o quê
Antes de usar qualquer bot, tem de saber responder a três perguntas: onde é guardada a private key, quem na plataforma consegue ver as suas ordens e a sua carteira, e que incidentes a plataforma já teve e como os resolveu. Não ter uma resposta clara também é uma resposta.
Identificar uma mensagem de burla em 10 segundos
Uma mensagem com qualquer uma destas características é burla:
- Mensagem privada enviada antes de ter perguntado alguma coisa.
- Cria um sentimento de urgência: "nos próximos 30 minutos", "antes de ser bloqueada definitivamente".
- Pede a private key, a seed phrase ou para "ligar a carteira para verificação".
- Envia links encurtados ou com um domínio muito parecido com o verdadeiro.
- Promete reembolsos, prémios, airdrops ou "desbloquear" alguma coisa.
A equipa verdadeira não precisa da sua private key para nada. Nunca.
Se suspeitar que a carteira foi comprometida: os primeiros 5 minutos
- Transfira imediatamente todo o SOL para outra carteira. Use a função de levantamento do bot para uma carteira nova ou uma carteira pessoal que nunca tenha sido comprometida. Primeiro age, depois pensa.
- Venda os tokens para SOL se ainda houver tempo e levante o resto. Se o atacante já começou a levantar, dê prioridade ao que ainda resta.
- Desative todas as tasks de copy e de sniper para que o bot não continue a comprar para a carteira comprometida.
- Deixe de usar essa carteira para sempre. Uma carteira cuja chave foi exposta nunca volta a ser segura, mesmo que mude a palavra-passe do Telegram.
- Use uma carteira totalmente nova. Crie uma carteira nova e importe-a no bot com Import wallet, faça a cópia de segurança da chave segundo a regra 2 e volte a depositar o capital de negociação.
Depois, procure a causa: a que mensagem privada respondeu, em que link carregou, de que fez captura de ecrã. Se não encontrar, verifique se o dispositivo tem software desconhecido.
Perguntas frequentes
O bot guarda a minha private key. Isso é seguro?
Todos os bots do Telegram precisam de permissão para assinar transações para funcionarem de forma automática, o que significa que a chave está no sistema deles. É por isso que existem as regras 3 e 4: manter na carteira do bot apenas o capital de negociação e levantar os lucros com frequência. Se precisa de controlo absoluto sobre a chave, tem de aceitar abdicar da automatização.
Posso enviar outros tokens além de SOL para a carteira do bot?
Pode, qualquer ativo da rede Solana. Mas só é possível levantar SOL, por isso venda os tokens para SOL antes de levantar.
Devo usar a mesma carteira no bot e na Phantom?
É possível importar a carteira Phantom no bot com a private key, mas não é aconselhável. Essa carteira passaria a ter a chave em dois sítios. O melhor é usar uma carteira própria criada pelo bot, apenas com o capital de negociação.
O saldo da carteira desapareceu de repente. O que faço?
Primeiro, verifique se alguma vez usou um bot falso ou respondeu a alguma mensagem privada. Abra a carteira no Solscan para ver para onde foi o dinheiro. Depois, siga os passos dos primeiros 5 minutos acima e comunique no grupo de suporte oficial, com o endereço da carteira e o hash das transações.
A ideia principal
Um bot de trading é tão seguro quanto o próprio utilizador. Três regras bloqueiam a maioria dos casos de perda de dinheiro: não responder a mensagens privadas, a chave só em papel e entrar no bot a partir de fontes oficiais. As outras sete limitam o prejuízo dos riscos que não controla.
As perguntas frequentes sobre carteiras, chaves e erros de transação estão nas FAQ da TradeWiz. Se precisar de ajuda, pergunte apenas no grupo oficial do Telegram, onde todos podem ver.
Trade Fast. Trade Smart.