Hack do bot Bloom: 9408 SOL em 94 segundos e o que aprender
 2026-11-067 min de leitura
No hack do bot Bloom de 26 de outubro de 2026, um atacante esvaziou 48 carteiras de nove utilizadores em 94 segundos e levou 9408 SOL, cerca de 947 mil USD. O Bloom reembolsou na totalidade todos os utilizadores afetados no próprio dia, e fomos nós próprios verificar on-chain as transações de reembolso. Explicamos a seguir o que aconteceu, o que o Bloom disse e cinco hábitos que limitam quanto um ataque destes lhe pode levar, seja qual for o bot que usa.
Resumo rápido
- A 26 de outubro de 2026, saíram 9408 SOL (cerca de 947 mil USD) das carteiras de 9 utilizadores do Bloom em 94 segundos: 48 carteiras segundo a contagem on-chain da Bitquery, 49 segundo o Bloom.
- O Bloom atribuiu o ataque a uma falha de execução remota de código num módulo de terceiros e afirmou que nenhuma private key foi acedida.
- O Bloom reembolsou os 9408 SOL no próprio dia. Verificámos as transferências na Solana: os nove utilizadores receberam o dinheiro.
- Metade das carteiras esvaziadas não negociava no Bloom há um mês, e cinco estavam paradas desde o primeiro semestre de 2025. O dinheiro deixado numa carteira de bot continua em risco.
O que aconteceu no hack do bot Bloom
A Bitquery, uma empresa de análise on-chain, reconstituiu o ataque a partir da blockchain no próprio dia. Todas as horas indicadas são UTC e referem-se a 26 de outubro de 2026.
| Hora (UTC) | O que aconteceu |
|---|---|
| 00:59 | Falham as primeiras tentativas na maior carteira |
| 01:00 | Começam pequenas transferências de teste, uma por utilizador, para uma carteira criada nesse dia |
| 01:03:07 | A primeira carteira fica vazia |
| 01:04:41 | A 48.ª carteira fica vazia: 94 segundos no total |
| 04:37 | O Bloom promete reembolsar na totalidade os utilizadores afetados |
| 09:12 | Comunicado oficial; todos os sistemas do Bloom são desligados |
| 15:32–20:33 | O Bloom envia os reembolsos para as novas carteiras dos utilizadores |
| 20:37 | Bloom: "All Refunds Successfully Processed" (todos os reembolsos processados com sucesso) |
Em todos os casos, o dinheiro saiu através de uma simples transferência de SOL assinada com a chave da própria carteira: sem approve de tokens, sem smart contract, sem um segundo signatário. O script esvaziou as carteiras utilizador a utilizador, começando pelo saldo mais alto, e levou apenas SOL, deixando para trás cerca de 56 853 USD em USDC.
| Números principais | |
|---|---|
| Utilizadores afetados | 9 |
| Carteiras esvaziadas | 48 (Bitquery) / 49 (Bloom) |
| SOL levados | 9408, cerca de 947 mil USD (valor do Bloom) |
| Maior perda numa só carteira | 1636 SOL |
| Perda mediana por carteira | 89 SOL, cerca de 9 mil USD |
| Parte concentrada nas 6 maiores carteiras | 61% |
| Carteiras sem negociações no Bloom nos 30 dias anteriores | 24 de 48 |
| Carteiras paradas desde o primeiro semestre de 2025 | 5 |
| Reembolsado | 9408 SOL aos 9 utilizadores, no próprio dia |
Um dos donos chegou mesmo a salvar 48 550 USDC: a primeira tentativa do atacante de os transferir falhou porque essa carteira não tinha SOL para pagar a taxa de rede, e o dono conseguiu tirar o dinheiro 96 segundos depois de o atacante ter enviado 0,02 SOL para cobrir a taxa.
O que o Bloom disse
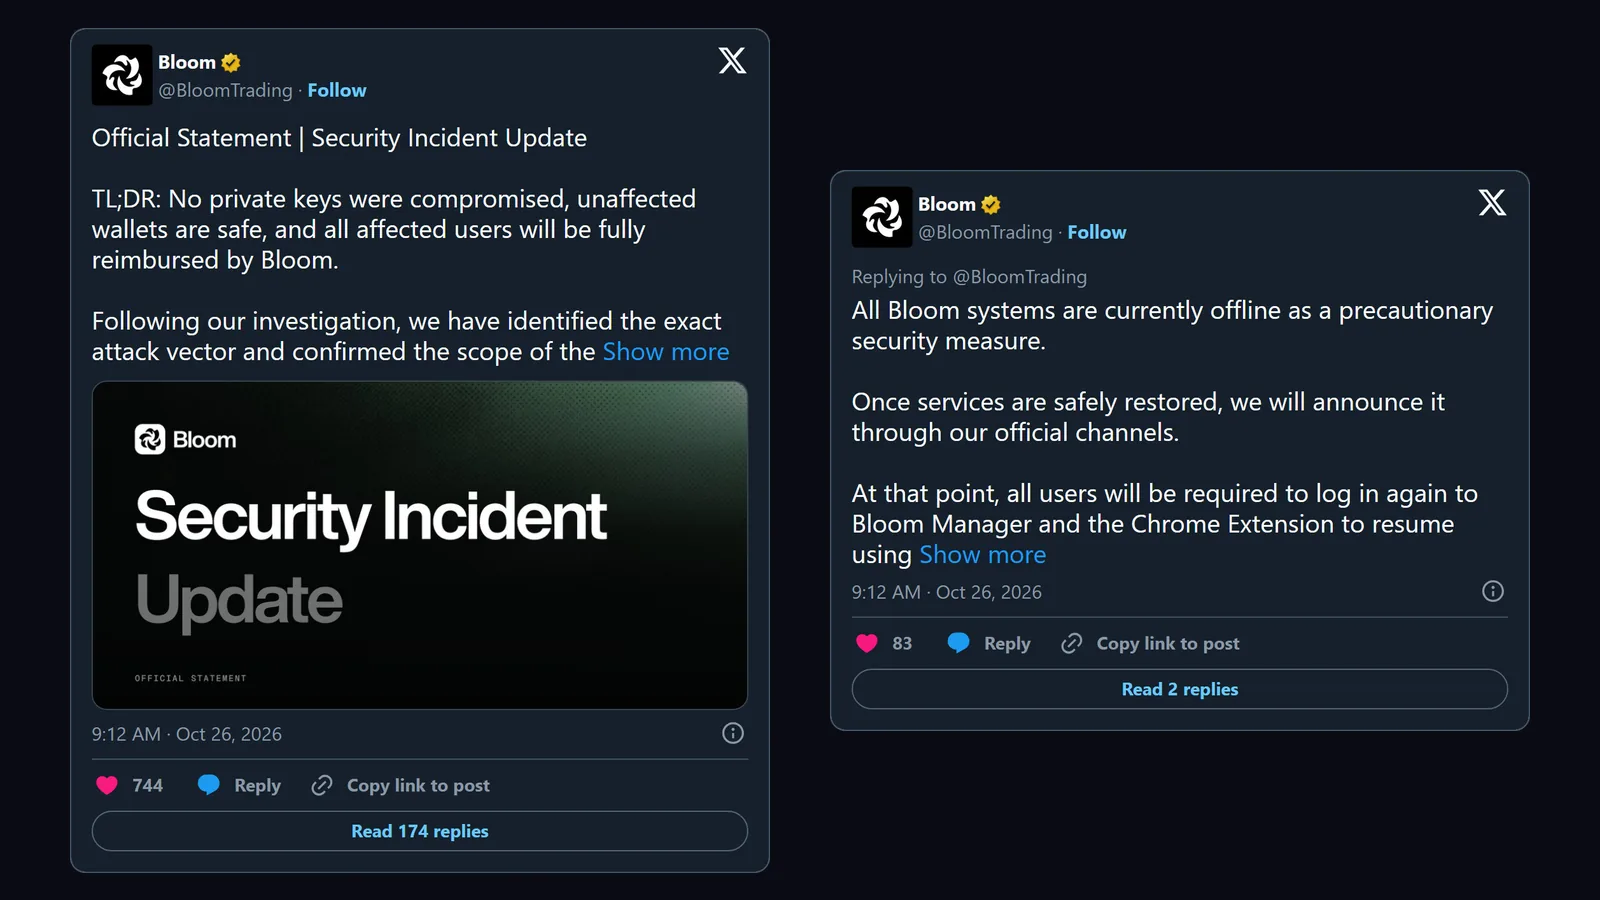
- Causa: "O ataque explorou um módulo de terceiros através de uma complexa vulnerabilidade de execução remota de código (RCE)." O Bloom não identificou o módulo.
- Chaves: "Nenhuma private key foi acedida nem comprometida", e as carteiras fora do grupo afetado estavam seguras.
- Âmbito: 49 endereços de carteira de 9 utilizadores, cerca de 9408 SOL (947 mil USD).
- Paragem: todos os sistemas do Bloom foram desligados por precaução. Quando regressarem, todos os utilizadores terão de voltar a iniciar sessão no Bloom Manager e na extensão do Chrome.
- O atacante: o Bloom afirmou ter recolhido os endereços IP e os centros de dados utilizados e propôs negociar a devolução de parte dos fundos em troca de não avançar com uma ação judicial.
Há um ponto que continua em aberto. A Bitquery concluiu que todas as transferências do ataque foram assinadas com a chave da própria carteira e diz que a blockchain não mostra como é que o atacante obteve esse poder de assinatura. O Bloom diz que as chaves em si não foram acedidas. Nenhum dos dois publicou o percurso técnico completo, por isso não vamos especular aqui.
O reembolso foi pago?
Sim. Às 20:37 UTC de 26 de outubro, o Bloom publicou: "Confirmamos que 100% dos fundos afetados, num total de 9408 SOL, foram integralmente reembolsados aos 9 utilizadores", com um link do Solscan para cada uma das nove transações de reembolso.
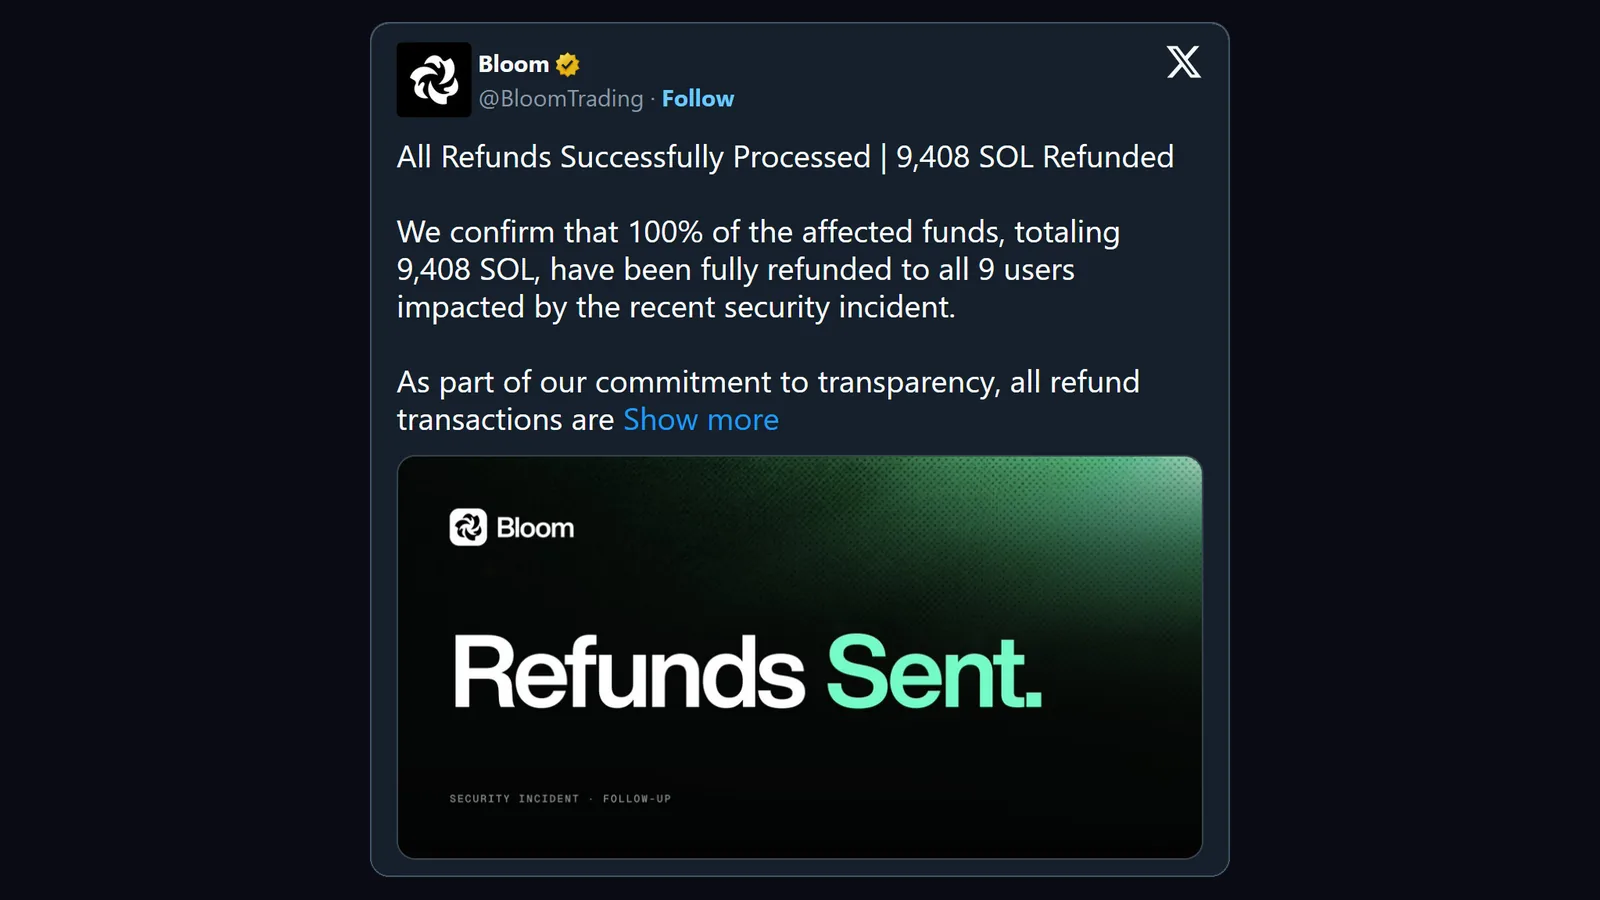
Fomos verificá-las on-chain. As nove foram concluídas a 26 de outubro, enviadas a partir do endereço que o Bloom tinha divulgado como contacto para o atacante. Cada utilizador recebeu primeiro uma transferência de teste de 1 SOL e depois o resto: 9408,23 SOL no total, menos de 20 horas depois do ataque.
5 lições para qualquer utilizador de bots de trading
1. O dinheiro parado numa carteira de bot continua em risco
Metade das carteiras esvaziadas (24 de 48) não tinha pago qualquer comissão ao Bloom nos 30 dias anteriores ao ataque. Cinco tinham negociado através do Bloom pela última vez entre janeiro e maio de 2025. Os donos já tinham deixado de as usar, mas as carteiras ainda tinham SOL e o bot ainda guardava as chaves. Quando deixar de usar um bot, esvazie as carteiras dele. Não deixe lá dinheiro "para mais tarde".
2. Mantenha no bot apenas o dinheiro para negociar
O atacante escolheu carteiras grandes: seis delas concentravam 61% do que foi levado, e a perda mediana por carteira foi de cerca de 9 mil USD. Dimensione a carteira do bot para as operações que tenciona fazer esta semana. Guarde as poupanças numa carteira cuja chave nunca tenha passado por um bot, de preferência uma hardware wallet. Encontra mais hábitos para o dia a dia nas nossas 10 regras para proteger a carteira.
3. Levante os lucros com uma rotina fixa, não quando algo corre mal
Ninguém reage em 94 segundos. Nesse momento, o único dinheiro seguro é o que já saiu. Levante os lucros para a sua própria carteira com um ritmo fixo, por exemplo todas as semanas e depois de cada grande ganho. Antes de enviar, confirme o endereço completo, não apenas os primeiros e os últimos caracteres: minutos depois dos primeiros reembolsos de teste do Bloom, endereços parecidos (com os mesmos primeiros e últimos caracteres dos verdadeiros) começaram a enviar transferências ínfimas para a carteira de reembolsos do Bloom, à espera de que alguém copiasse mais tarde o endereço errado do histórico. Este truque chama-se envenenamento de endereços (address poisoning).
4. As definições da app não protegem a chave
Um bloqueio do endereço de levantamento ou um PIN protegem os botões do próprio bot. Não conseguem travar uma transferência assinada com a própria chave, e foi exatamente isso que aconteceu em todas as transferências deste ataque. Distribuir o dinheiro por várias carteiras no mesmo bot também não ajuda: um dos utilizadores tinha 12 carteiras e o script esvaziou-as todas. O que limita os danos é quanto dinheiro está no bot, e manter a chave da sua carteira principal longe de qualquer bot.
5. Verifique o historial de segurança de um bot antes de depositar
Na nossa página de bots de copy trading, abra os detalhes de um bot: a pontuação de Segurança e as "Últimas atualizações" mostram os hacks confirmados, quanto se perdeu e se os utilizadores foram reembolsados, com a respetiva fonte. Também pode escrever "hack" na caixa de pesquisa. A ficha do Bloom diz agora "Hack de $947K, reembolsado na totalidade". Atribuímos 9 em 10 em Segurança a um historial limpo, 7 a um hack totalmente reembolsado, 6 quando foi prometido um reembolso que não se confirmou e 3 quando os utilizadores não recuperaram nada.
Perguntas frequentes
É seguro usar o Bloom depois do hack?
Nenhum bot de trading está livre de risco, e o Bloom não é exceção. O Bloom diz que a falha estava num módulo de terceiros e que nenhuma private key foi acedida, e reembolsou todos os utilizadores afetados em menos de um dia. Se isso chega, cabe-lhe a si decidir. Seja como for, mantenha na carteira do bot apenas o dinheiro para negociar. O nosso guia do Bloom apresenta as funcionalidades e as definições de segurança.
O Bloom devolveu os SOL roubados?
Sim. O Bloom reembolsou 9408 SOL aos nove utilizadores afetados a 26 de outubro de 2026 e publicou o link de cada transação no Solscan. Fomos verificá-las on-chain.
O Bloom já voltou a funcionar?
O Bloom desligou todos os sistemas a 26 de outubro e disse que os utilizadores teriam de voltar a iniciar sessão no Bloom Manager e na extensão do Chrome. Não encontrámos nenhuma publicação da @BloomTrading a anunciar o regresso, mas o changelog do Bloom regista atualizações a 29 de outubro e a 2 de novembro, e o DefiLlama regista volume de negociação do Bloom todos os dias desde então. Inicie sessão apenas através de bloombot.app, nunca através de um link para "voltar a iniciar sessão" que alguém lhe envie.
Usei o Bloom há meses. Devo fazer alguma coisa?
Sim, e o mesmo se aplica a qualquer bot que tenha deixado de usar. Abra as suas carteiras antigas de bots e, se alguma ainda tiver fundos, transfira-os para uma carteira cuja chave nunca tenha sido usada num bot. Metade das carteiras esvaziadas neste caso não negociava no Bloom há um mês.
A ideia principal
O hack do bot Bloom foi rápido e limitado: 94 segundos, nove utilizadores e pelo menos 650 SOL levados a cada um. O Bloom reembolsou toda a gente em menos de um dia. A parte que depende de si é igual em qualquer bot: quanto dinheiro fica na carteira do bot, com que frequência levanta e se as carteiras antigas ainda têm dinheiro.
Antes de escolher um bot ou de reforçar o saldo de um, compare o historial de segurança, as comissões e o copy trade de mais de 20 bots na nossa página de bots de copy trading.
Trade Fast. Trade Smart.
Fontes: publicações do Bloom no X (comunicado, reembolsos), a investigação on-chain da Bitquery e a nossa própria verificação das nove transações de reembolso na Solana. Nada neste artigo constitui aconselhamento de investimento.