Bloomボットのハッキング:94秒で9,408 SOL流出、5つの教訓
 2026-11-06約7分で読めます
2026年10月26日のBloomボットのハッキングでは、攻撃者がユーザー9人の持つ48個のウォレットをわずか94秒で空にし、9,408 SOL(約94万7,000ドル)を奪いました。Bloomは同日中に被害を受けた全ユーザーへ全額を返金し、私たちもその返金トランザクションをオンチェーンで自ら確認しました。この記事では、何が起きたのか、Bloomが何を発表したのか、そしてどのボットを使っていても、こうした資金流出で失う額を抑えるための5つの習慣を紹介します。
ざっくりまとめ
- 2026年10月26日、Bloomユーザー9人のウォレットから94秒で9,408 SOL(約94万7,000ドル)が流出しました。ウォレット数はBitqueryのオンチェーン集計で48個、Bloomの発表では49個です。
- Bloomは、サードパーティ製モジュールにあったリモートコード実行(RCE)の脆弱性が原因だとし、秘密鍵へのアクセスはなかったと説明しています。
- Bloomは同日中に9,408 SOLを全額返金しました。私たちがSolana上で送金を確認したところ、9人全員に支払われていました。
- 空にされたウォレットの半数は1か月間Bloomでの取引がなく、5個は2025年前半から放置されていました。ボットのウォレットに置いたままのお金は、リスクにさらされ続けます。
Bloomボットのハッキングで何が起きたか
オンチェーン分析企業のBitqueryが、同日中にブロックチェーンのデータから攻撃の流れを再現しました。時刻はすべて2026年10月26日のUTCです(日本時間はこれに9時間を足した時刻です)。
| 時刻(UTC) | 出来事 |
|---|---|
| 00:59 | 最大のウォレットに対する最初の試みが失敗 |
| 01:00 | 少額のテスト送金が始まる。ユーザーごとに1回、当日作成されたウォレット宛て |
| 01:03:07 | 1個目のウォレットが空になる |
| 01:04:41 | 48個目のウォレットが空になる。ここまで合計94秒 |
| 04:37 | Bloomが被害ユーザーへの全額補償を約束 |
| 09:12 | 公式声明。Bloomの全システムを停止 |
| 15:32〜20:33 | Bloomがユーザーの新しいウォレットへ返金を送金 |
| 20:37 | Bloom:「All Refunds Successfully Processed」(返金はすべて完了) |
抜き取りはどれも、ウォレット自身の鍵で署名されたごく普通のSOL送金でした。トークンのapproveも、スマートコントラクトも、2人目の署名者も関わっていません。スクリプトはユーザーを1人ずつ、残高の大きいウォレットから順に空にしていき、奪ったのはSOLだけでした。約5万6,853ドル分のUSDCは残していきました。
| 主要な数字 | |
|---|---|
| 被害を受けたユーザー | 9人 |
| 空にされたウォレット | 48個(Bitquery)/49個(Bloom) |
| 奪われたSOL | 9,408 SOL、約94万7,000ドル(Bloomの発表値) |
| 1つのウォレットからの最大額 | 1,636 SOL |
| ウォレットあたりの中央値 | 89 SOL、約9,000ドル |
| 上位6ウォレットが占める割合 | 61% |
| 直前30日間にBloomでの取引がなかったウォレット | 48個中24個 |
| 2025年前半から放置されていたウォレット | 5個 |
| 返金 | 9人全員に9,408 SOL、同日中 |
48,550 USDCを守り抜いた持ち主もいます。攻撃者は最初にこのUSDCを動かそうとして失敗しました。そのウォレットには、ネットワーク手数料を払うためのSOLがなかったのです。攻撃者が手数料分として0.02 SOLを送り込んだ96秒後、持ち主は資金を引き出しました。
Bloomの発表内容
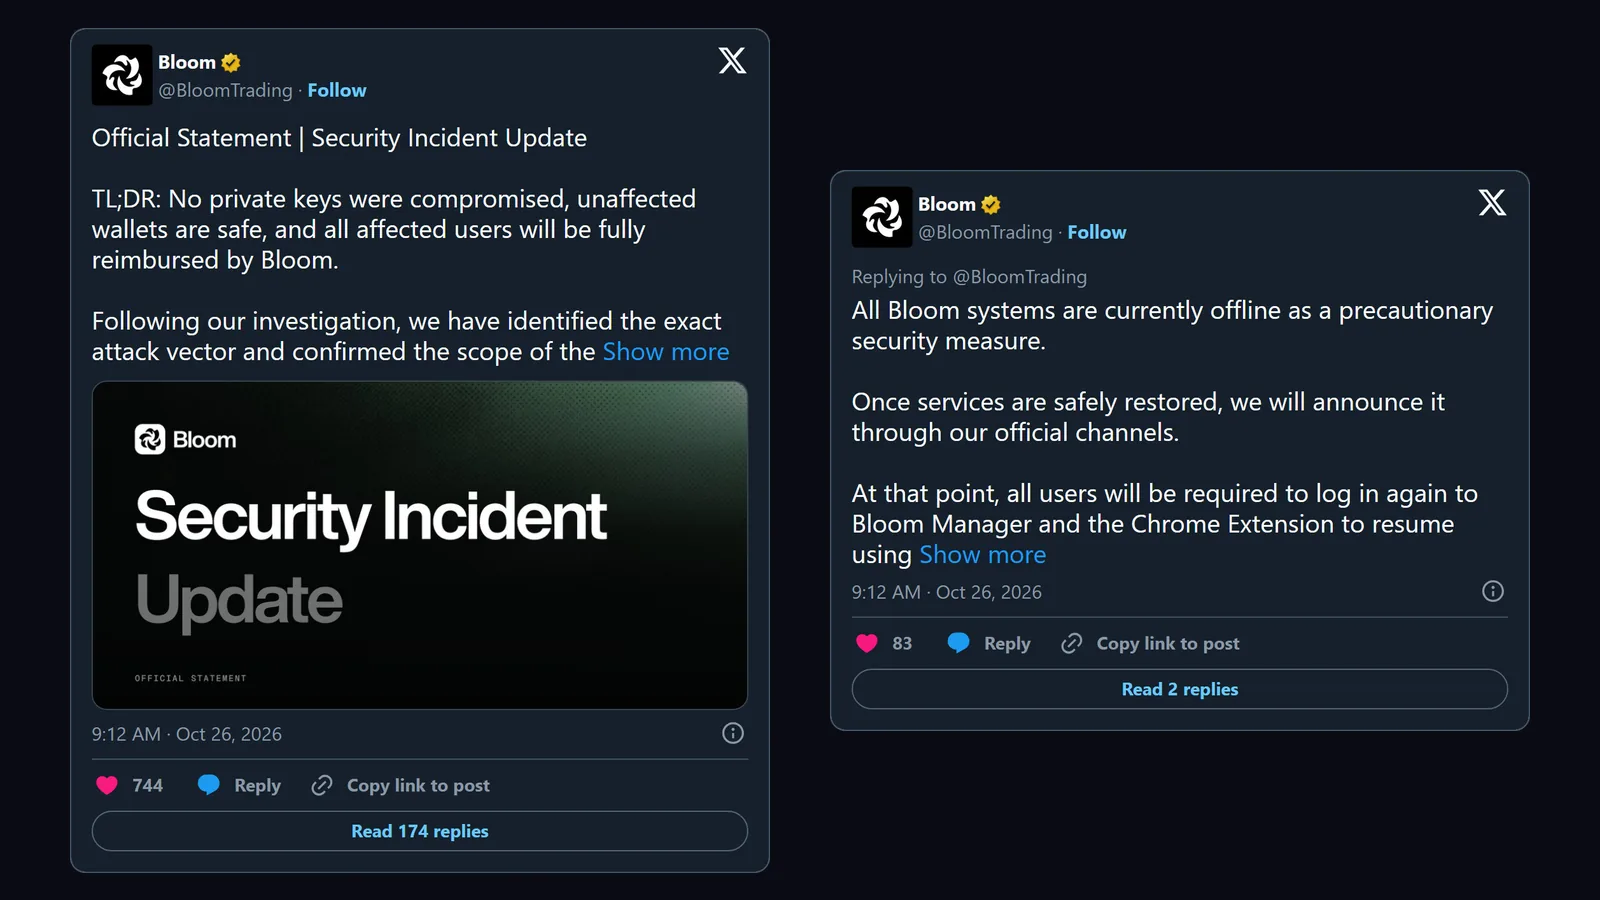
- 原因: Bloomによると、「攻撃は、複雑なリモートコード実行(RCE)の脆弱性を通じてサードパーティ製モジュールを悪用したもの」です。Bloomはそのモジュール名を明らかにしていません。
- 秘密鍵: Bloomは「秘密鍵へのアクセスや漏洩は一切なかった」と述べ、被害を受けたグループ以外のウォレットは安全だったと説明しています。
- 範囲: ユーザー9人の49個のウォレットアドレス、約9,408 SOL(94万7,000ドル)。
- システム停止: 予防措置として、Bloomの全システムが停止されました。再開時には、全ユーザーがBloom ManagerとChrome拡張機能に再ログインする必要があります。
- 攻撃者への対応: Bloomは、攻撃に使われたIPアドレスとデータセンターの情報を収集したと述べ、法的措置を取らない代わりに資金の一部返還について交渉したいと申し出ました。
未解明の点が1つ残っています。Bitqueryは、すべての抜き取りがウォレット自身の鍵で署名されていたことを確認したうえで、攻撃者がどうやってその権限を得たのかはチェーン上のデータからは分からないとしています。一方Bloomは、鍵そのものへのアクセスはなかったと説明しています。どちらも技術的な経緯の全容を公表していないため、ここで推測することは控えます。
返金は支払われたのか?
はい。10月26日20:37(UTC)、Bloomは「影響を受けた資金の100%、合計9,408 SOLを9人のユーザー全員に全額返金したことを確認します」と投稿し、9件の返金トランザクションそれぞれのSolscanリンクを添えました。
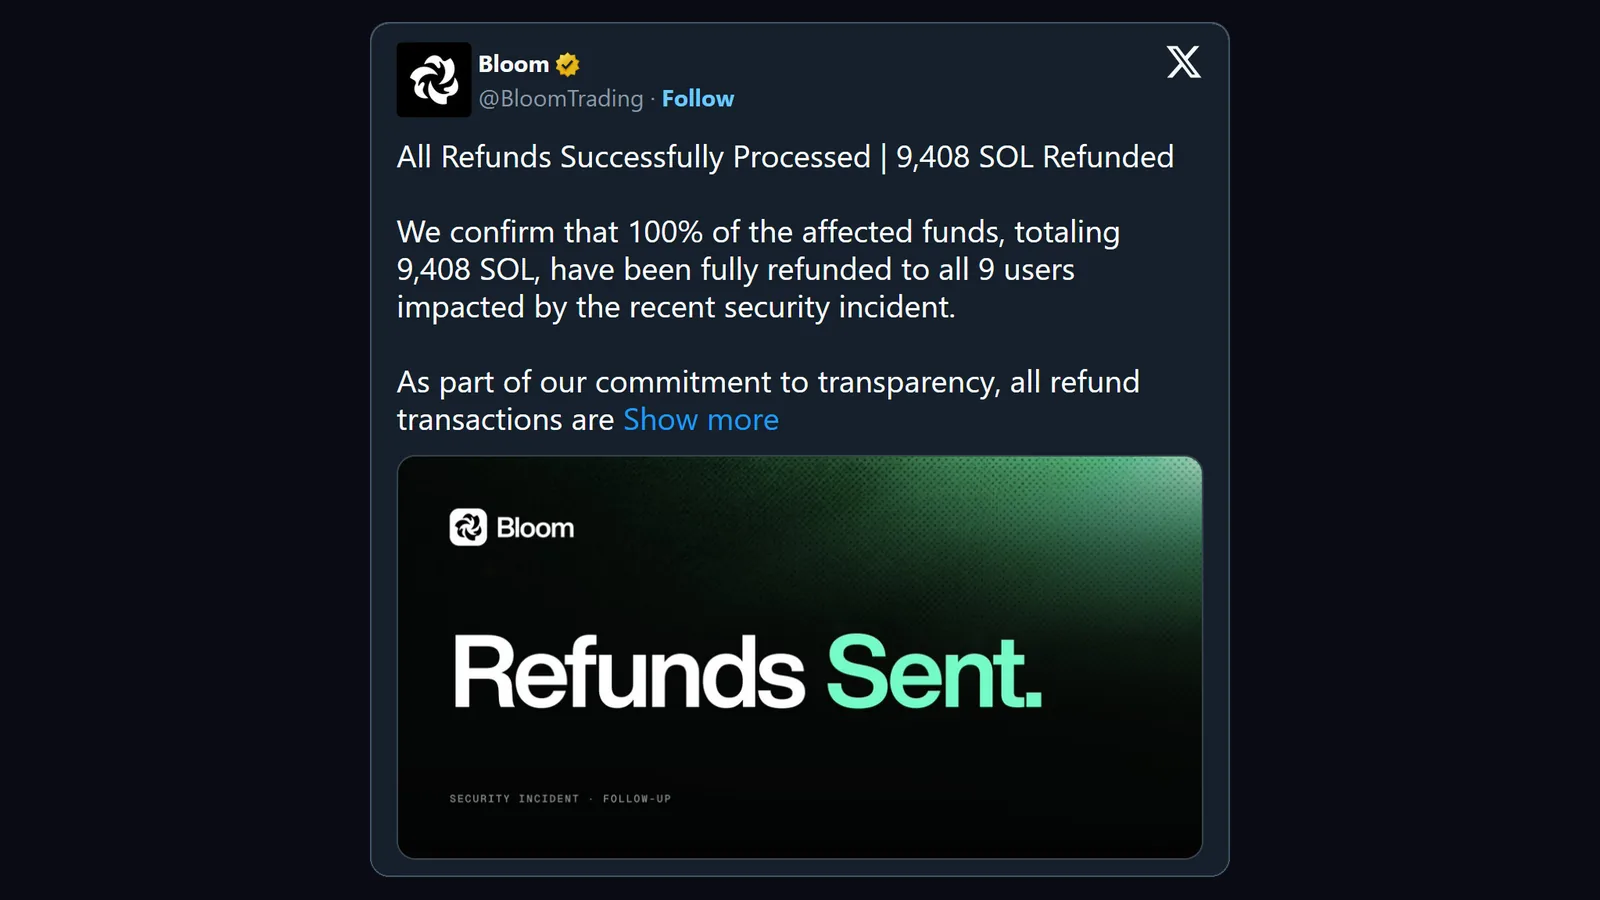
私たちはこれをオンチェーンで確認しました。9件とも10月26日に処理されており、送金元は、Bloomが攻撃者への連絡先として公開していたアドレスでした。各ユーザーにはまず1 SOLのテスト送金があり、その後に残りが送られています。合計は9,408.23 SOLで、資金流出から20時間たたないうちに返金が完了しました。
トレードボットを使うすべての人への5つの教訓
1. ボットのウォレットに眠っているお金もリスクにさらされている
空にされたウォレットの半数(48個中24個)は、攻撃前の30日間にBloomの手数料を一度も支払っていませんでした。5個は、Bloom経由の最後の取引が2025年1月〜5月でした。持ち主はすでにBloomから離れていましたが、ウォレットにはSOLが残り、ボットはその鍵を持ち続けていたのです。ボットを使うのをやめるときは、そのウォレットを空にしましょう。「あとで使うかも」とお金を置きっぱなしにしないでください。
2. ボットには取引用の資金だけを置く
攻撃者は残高の大きいウォレットを狙いました。奪われた額の61%は6個のウォレットに入っていたもので、ウォレットあたりの被害額の中央値は約9,000ドルです。ボットのウォレットに入れる額は、今週予定している取引に必要な分だけにしましょう。貯蓄は、一度もボットに鍵を渡したことのないウォレット、できればハードウェアウォレットに置いてください。日頃から気をつけたい習慣は、ウォレットを守る10のルールにまとめています。
3. 出金は、何か起きてからではなく決まったペースで
94秒では誰も反応できません。その瞬間に安全なのは、すでにボットの外に出ているお金だけです。利益は決まったペースで、たとえば毎週と大きく勝った後に、自分のウォレットへ出金しましょう。送金する前には、最初と最後の数文字だけでなく、アドレス全体を確認してください。Bloomが最初のテスト返金を送った数分後には、本物と最初と最後の文字が同じそっくりなアドレスが、Bloomの返金用ウォレットへごく少額の送金を始めていました。後で誰かが履歴から間違ったアドレスをコピーするのを狙ったものです。この手口はアドレスポイズニングと呼ばれます。
4. アプリ内の設定では鍵は守れない
出金先アドレスのロックやPINが守るのは、ボット自身のボタン操作です。鍵そのもので署名された送金は止められず、今回の抜き取りはすべてそのタイプでした。同じボットの中で資金を複数のウォレットに分けても効果はありません。今回のあるユーザーは12個のウォレットを持っていましたが、スクリプトはそのすべてを空にしました。被害を抑えられるのは、そもそもボットにいくら置いているかと、メインのウォレットの鍵をどのボットにも入れないことです。
5. 入金する前に、ボットのセキュリティ履歴を確認する
私たちのコピートレードボット比較ページでボットの詳細を開くと、「セキュリティ」のスコアと「最新情報」で、確認済みのハッキング、損失額、ユーザーへの補償の有無を出典付きで確認できます。検索ボックスに「ハッキング」と入力して探すこともできます。Bloomの欄には現在、「ハッキングで$947K流出、全額補償済み」と表示されています。セキュリティのスコアは、事故歴がなければ10点中9点、ハッキングがあっても全額補償されていれば7点、補償が約束されたものの支払いが確認できなければ6点、ユーザーに何も戻らなかった場合は3点としています。
よくある質問
ハッキングの後も、Bloomは安全に使えますか?
Bloomを含め、リスクのないトレードボットはありません。Bloomは、脆弱性はサードパーティ製モジュールにあり、秘密鍵へのアクセスはなかったと説明しており、被害を受けた全ユーザーに1日以内で返金しました。それで十分かどうかは、ご自身で判断してください。いずれにしても、ボットのウォレットには取引用の資金だけを置きましょう。Bloomの機能と安全設定は、私たちのBloomの紹介記事で解説しています。
Bloomは盗まれたSOLを返金しましたか?
はい。Bloomは2026年10月26日、被害を受けた9人全員に9,408 SOLを返金し、すべてのトランザクションのSolscanリンクを公開しました。私たちもオンチェーンで確認しています。
Bloomは再開していますか?
Bloomは10月26日に全システムを停止し、ユーザーはBloom ManagerとChrome拡張機能に再ログインする必要があると説明しました。@BloomTradingに再開を告げる投稿は見当たりませんでしたが、Bloomの変更履歴(changelog)には10月29日と11月2日の更新があり、DefiLlamaではそれ以降、毎日Bloomの取引高が記録されています。ログインはbloombot.appからだけにし、誰かから送られてきた「再ログイン」リンクは絶対に使わないでください。
数か月前にBloomを使っていました。何かしておくべきことはありますか?
はい。使わなくなったどのボットについても同じことが言えます。古いボットのウォレットを開き、まだ資金が残っているものがあれば、一度もボットで使ったことのない鍵のウォレットへ移してください。今回空にされたウォレットの半数は、1か月間Bloomで取引していませんでした。
重要ポイント
Bloomボットのハッキングは、速く、そして範囲の狭いものでした。94秒、9人のユーザー、1人あたり少なくとも650 SOL。Bloomは1日以内に全員へ返金しました。あなた自身がコントロールできる部分は、どのボットでも同じです。ボットのウォレットにいくら置いているか、どれくらいの頻度で出金しているか、そして古いウォレットにまだお金が残っていないか。
ボットを選ぶ前や追加で入金する前には、コピートレードボット比較ページで20以上のボットのセキュリティ履歴、手数料、コピートレード機能を比べてみてください。
Trade Fast. Trade Smart.
出典:BloomのX投稿(声明、返金)、Bitqueryのオンチェーン調査、およびSolana上の9件の返金トランザクションに対する私たち独自の確認。本記事は投資助言ではありません。