Bloom बॉट हैक: 94 सेकंड में 9,408 SOL चोरी, क्या सीखें
 2026-11-067 मिनट में पढ़ें
26 अक्टूबर 2026 के Bloom बॉट हैक में एक हमलावर ने 94 सेकंड में नौ यूज़र्स के 48 वॉलेट खाली कर दिए और 9,408 SOL, यानी करीब $947,000, ले उड़ा। Bloom ने उसी दिन सभी प्रभावित यूज़र्स को पूरा पैसा लौटा दिया, और हमने रिफ़ंड के ट्रांज़ैक्शन खुद ऑन-चेन जाँचे। आगे पढ़ें: क्या हुआ, Bloom ने क्या कहा, और वे पाँच आदतें जो ऐसे किसी हमले में आपके नुकसान को सीमित रखती हैं, चाहे आप कोई भी बॉट इस्तेमाल करें।
संक्षेप में
- 26 अक्टूबर 2026 को 94 सेकंड के अंदर 9 Bloom यूज़र्स के वॉलेट से 9,408 SOL (करीब $947,000) निकल गए: Bitquery की ऑन-चेन गिनती में 48 वॉलेट, Bloom की गिनती में 49।
- Bloom ने इसके लिए एक थर्ड-पार्टी मॉड्यूल में रिमोट कोड एक्ज़िक्यूशन (RCE) की कमज़ोरी को ज़िम्मेदार बताया और कहा कि किसी भी प्राइवेट की तक पहुँच नहीं हुई।
- Bloom ने उसी दिन पूरे 9,408 SOL लौटा दिए। हमने Solana पर ट्रांसफ़र जाँचे: सभी नौ यूज़र्स को पैसा मिल गया।
- खाली हुए आधे वॉलेट से एक महीने से Bloom पर कोई ट्रेड नहीं हुआ था, और पाँच वॉलेट 2025 की पहली छमाही से इस्तेमाल में ही नहीं थे। बॉट वॉलेट में छोड़ा गया पैसा जोखिम में ही रहता है।
Bloom बॉट हैक में क्या हुआ
ऑन-चेन एनालिटिक्स फ़र्म Bitquery ने उसी दिन ब्लॉकचेन के डेटा से हमले का पूरा क्रम फिर से तैयार किया। सभी समय 26 अक्टूबर 2026 के हैं, UTC में (भारतीय समय के लिए 5 घंटे 30 मिनट जोड़ें)।
| समय (UTC) | क्या हुआ |
|---|---|
| 00:59 | सबसे बड़े वॉलेट पर पहली कोशिशें नाकाम रहीं |
| 01:00 | छोटे टेस्ट ट्रांसफ़र शुरू हुए, हर यूज़र से एक, उसी दिन बनाए गए एक वॉलेट में |
| 01:03:07 | पहला वॉलेट खाली हुआ |
| 01:04:41 | 48वाँ वॉलेट खाली हुआ: कुल 94 सेकंड |
| 04:37 | Bloom ने प्रभावित यूज़र्स को पूरा पैसा लौटाने का वादा किया |
| 09:12 | आधिकारिक बयान; Bloom के सभी सिस्टम ऑफ़लाइन किए गए |
| 15:32–20:33 | Bloom ने यूज़र्स के नए वॉलेट में रिफ़ंड भेजे |
| 20:37 | Bloom: "सभी रिफ़ंड सफलतापूर्वक पूरे हो गए" |
वॉलेट खाली करने वाला हर ट्रांज़ैक्शन SOL का एक सीधा-सादा ट्रांसफ़र था, जिसे उसी वॉलेट की प्राइवेट की से साइन किया गया था: न कोई टोकन approval, न कोई स्मार्ट कॉन्ट्रैक्ट, न कोई दूसरा साइनर। स्क्रिप्ट ने एक-एक यूज़र करके वॉलेट खाली किए, सबसे बड़े बैलेंस वाले वॉलेट से शुरू करके, और सिर्फ़ SOL लिया; करीब $56,853 के USDC वहीं छोड़ दिए।
| मुख्य आंकड़े | |
|---|---|
| प्रभावित यूज़र्स | 9 |
| खाली हुए वॉलेट | 48 (Bitquery) / 49 (Bloom) |
| लिए गए SOL | 9,408, करीब $947,000 (Bloom का आंकड़ा) |
| एक वॉलेट से सबसे बड़ी रकम | 1,636 SOL |
| मीडियन वॉलेट | 89 SOL, करीब $9,000 |
| सबसे बड़े 6 वॉलेट का हिस्सा | 61% |
| हमले से पहले के 30 दिनों में Bloom पर बिना ट्रेड वाले वॉलेट | 48 में से 24 |
| 2025 की पहली छमाही से इस्तेमाल न हुए वॉलेट | 5 |
| रिफ़ंड | 9,408 SOL, सभी 9 यूज़र्स को, उसी दिन |
एक यूज़र तो अपने 48,550 USDC बचाने में भी कामयाब रहा: हमलावर की इन्हें निकालने की पहली कोशिश नाकाम रही, क्योंकि उस वॉलेट में नेटवर्क फ़ीस के लिए SOL नहीं था। हमलावर ने फ़ीस के लिए 0.02 SOL भेजा, और उसके 96 सेकंड बाद उस यूज़र ने पैसा बाहर निकाल लिया।
Bloom ने क्या कहा
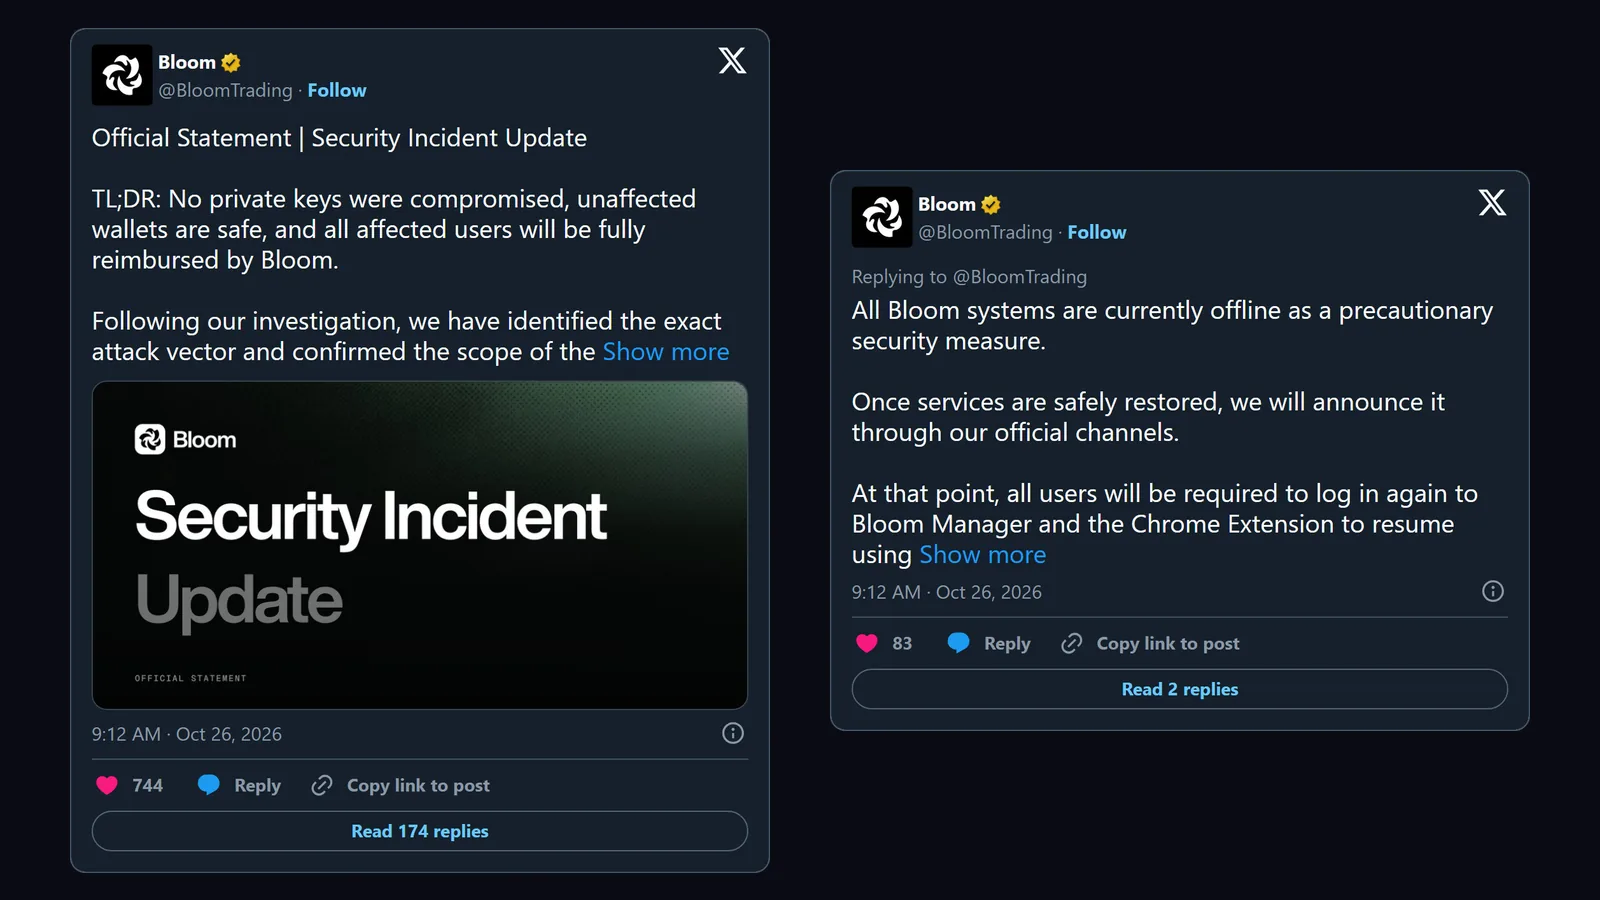
- वजह: "हमले में एक जटिल रिमोट कोड एक्ज़िक्यूशन (RCE) कमज़ोरी के ज़रिए एक थर्ड-पार्टी मॉड्यूल का फ़ायदा उठाया गया।" Bloom ने अब तक उस मॉड्यूल का नाम नहीं बताया है।
- प्राइवेट की: "किसी भी प्राइवेट की को न तो एक्सेस किया गया और न ही वह लीक हुई", और प्रभावित ग्रुप से बाहर के वॉलेट सुरक्षित रहे।
- दायरा: 9 यूज़र्स के 49 वॉलेट एड्रेस, करीब 9,408 SOL ($947,000)।
- सिस्टम बंद: एहतियात के तौर पर Bloom के सभी सिस्टम ऑफ़लाइन कर दिए गए। दोबारा चालू होने पर हर यूज़र को Bloom Manager और Chrome Extension में फिर से लॉग इन करना होगा।
- हमलावर के बारे में: Bloom ने कहा कि उसने हमले में इस्तेमाल हुए IP एड्रेस और डेटा सेंटर की जानकारी जुटा ली है, और कानूनी कार्रवाई न करने के बदले फ़ंड का कुछ हिस्सा लौटाने पर बातचीत की पेशकश की।
एक सवाल अब भी खुला है। Bitquery ने पाया कि हर ट्रांसफ़र उसी वॉलेट की प्राइवेट की से साइन हुआ था, और उसका कहना है कि ब्लॉकचेन से यह पता नहीं चलता कि हमलावर को साइन करने की यह ताकत कैसे मिली। Bloom का कहना है कि खुद प्राइवेट की तक कोई नहीं पहुँचा। दोनों में से किसी ने पूरा तकनीकी रास्ता सार्वजनिक नहीं किया है, इसलिए हम यहाँ कोई अंदाज़ा नहीं लगाएँगे।
क्या रिफ़ंड मिला?
हाँ। 26 अक्टूबर को 20:37 UTC पर Bloom ने पोस्ट किया: "हम पुष्टि करते हैं कि प्रभावित फ़ंड का 100%, कुल 9,408 SOL, सभी 9 यूज़र्स को पूरा रिफ़ंड कर दिया गया है", और साथ में नौ रिफ़ंड ट्रांज़ैक्शन में से हर एक का Solscan लिंक दिया।
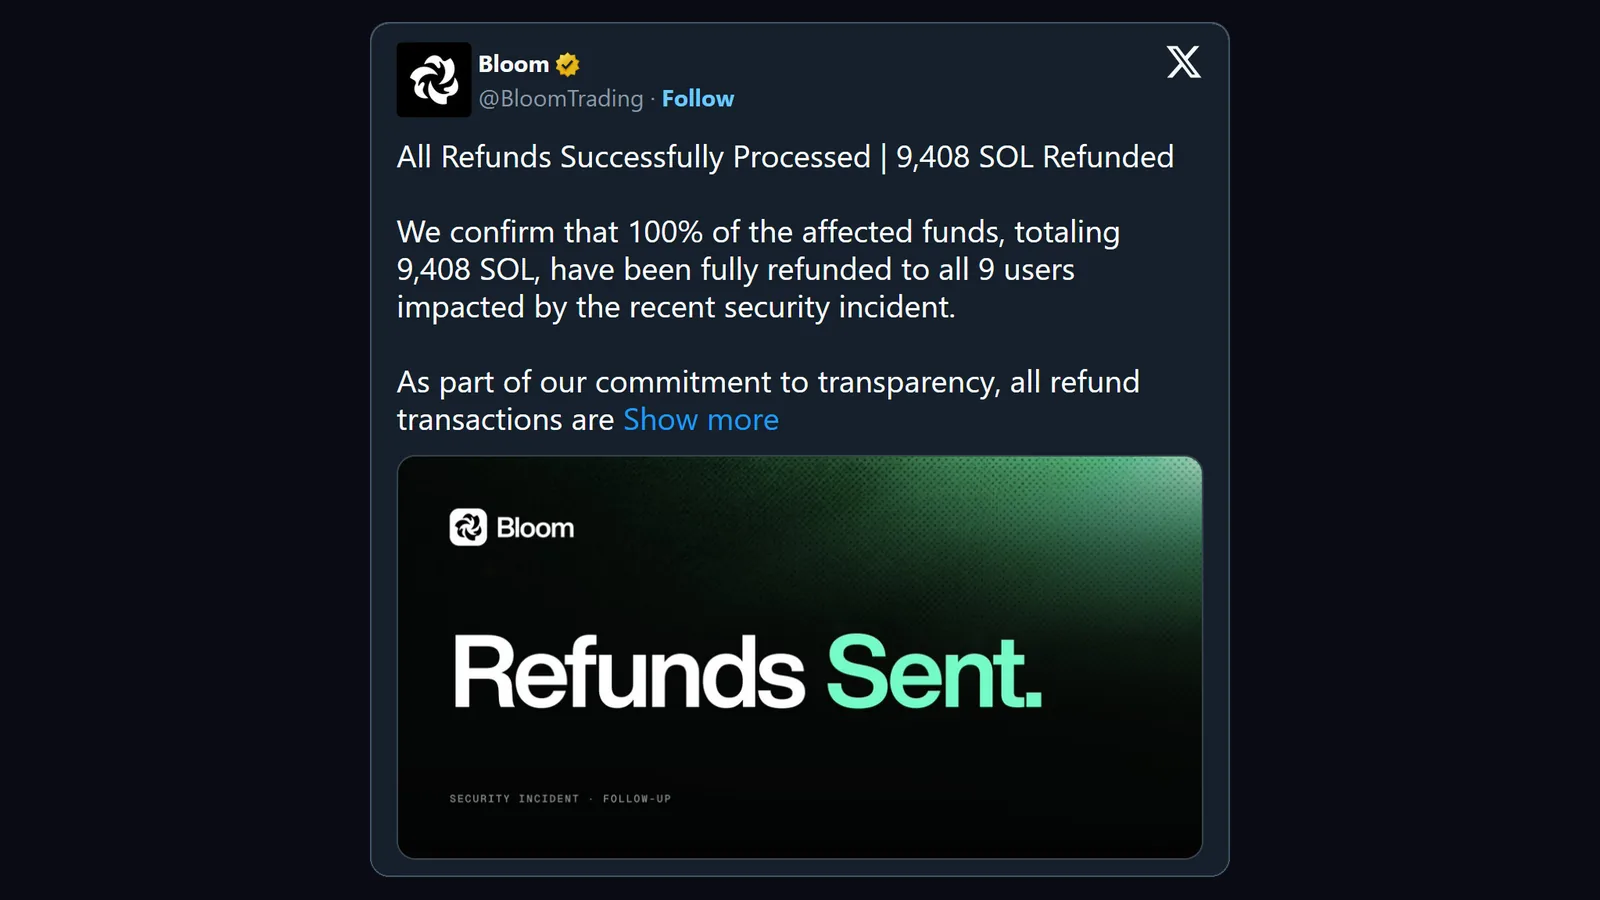
हमने इन्हें ऑन-चेन जाँचा। सभी नौ ट्रांज़ैक्शन 26 अक्टूबर को पूरे हुए, और उसी एड्रेस से भेजे गए जिसे Bloom ने हमलावर से संपर्क के लिए सार्वजनिक किया था। हर यूज़र को पहले 1 SOL का टेस्ट ट्रांसफ़र मिला, फिर बाकी रकम: कुल 9,408.23 SOL, वॉलेट खाली होने के 20 घंटे से भी कम समय में।
हर ट्रेडिंग बॉट यूज़र के लिए 5 सबक
1. बॉट वॉलेट में भूला हुआ पैसा भी जोखिम में रहता है
खाली हुए आधे वॉलेट (48 में से 24) ने हमले से पहले के 30 दिनों में Bloom को कोई फ़ीस नहीं दी थी। पाँच वॉलेट ने आखिरी बार जनवरी से मई 2025 के बीच Bloom से ट्रेड किया था। उनके मालिक आगे बढ़ चुके थे, लेकिन वॉलेट में SOL पड़ा था और बॉट के पास अब भी उनकी प्राइवेट की थी। जब कोई बॉट इस्तेमाल करना छोड़ें, तो उसके वॉलेट खाली कर दें। वहाँ पैसा "बाद के लिए" न छोड़ें।
2. बॉट में सिर्फ़ ट्रेडिंग का पैसा रखें
हमलावर ने बड़े वॉलेट चुने: लिए गए पैसे का 61% सिर्फ़ छह वॉलेट में था, और मीडियन वॉलेट से करीब $9,000 गए। बॉट वॉलेट में उतना ही रखें जितना इस हफ़्ते के ट्रेड के लिए चाहिए। बचत ऐसे वॉलेट में रखें जिसकी प्राइवेट की कभी किसी बॉट में न गई हो, सबसे अच्छा हार्डवेयर वॉलेट में। रोज़ की और भी आदतें हमारे लेख वॉलेट सुरक्षित रखने के 10 नियम में हैं।
3. पैसा तय समय पर निकालें, मुसीबत आने पर नहीं
94 सेकंड में कोई कुछ नहीं कर पाता। उस पल सिर्फ़ वही पैसा सुरक्षित होता है जो पहले ही बॉट से निकल चुका हो। मुनाफ़ा एक तय रूटीन से अपने वॉलेट में निकालें, जैसे हर हफ़्ते और हर बड़ी जीत के बाद। भेजने से पहले पूरा एड्रेस जाँचें, सिर्फ़ शुरू और आखिर के कुछ अक्षर नहीं: Bloom के पहले टेस्ट रिफ़ंड के कुछ ही मिनट बाद, मिलते-जुलते एड्रेस (जिनके शुरू और आखिर के अक्षर असली एड्रेस जैसे थे) Bloom के रिफ़ंड वॉलेट में बेहद छोटे ट्रांसफ़र भेजने लगे, इस उम्मीद में कि बाद में कोई हिस्ट्री से गलत एड्रेस कॉपी कर लेगा। इस चाल को एड्रेस पॉइज़निंग (address poisoning) कहते हैं।
4. ऐप की सेटिंग्स प्राइवेट की को नहीं बचातीं
निकासी एड्रेस लॉक या PIN सिर्फ़ बॉट के अपने बटनों की रखवाली करते हैं। ये सीधे प्राइवेट की से साइन हुए ट्रांसफ़र को नहीं रोक सकते, और यहाँ हर ट्रांसफ़र ठीक ऐसा ही था। एक ही बॉट में पैसा कई वॉलेट में बाँटने से भी कोई फ़ायदा नहीं: यहाँ एक यूज़र के 12 वॉलेट थे, और स्क्रिप्ट ने सभी खाली कर दिए। नुकसान को असल में यही सीमित करता है कि बॉट में कुल कितना पैसा पड़ा है, और यह कि आपके मुख्य वॉलेट की प्राइवेट की किसी भी बॉट में न जाए।
5. पैसा डालने से पहले बॉट का सुरक्षा रिकॉर्ड देखें
हमारे कॉपी ट्रेडिंग बॉट्स पेज पर किसी बॉट की डिटेल खोलें: सिक्योरिटी स्कोर और "लेटेस्ट अपडेट्स" में पुष्टि हो चुके हैक, कितना नुकसान हुआ और यूज़र्स को पैसा लौटाया गया या नहीं, सब सोर्स के साथ दिखता है। आप सर्च बॉक्स में "हैक" भी लिख सकते हैं। Bloom के नोट में अब लिखा है: "हैक में $947K गए, पूरा रिफंड किया गया"। साफ़ रिकॉर्ड वाले बॉट को हम सिक्योरिटी में 10 में से 9 देते हैं, पूरा रिफ़ंड हो चुके हैक पर 7, रिफ़ंड का वादा हो पर पुष्टि न हो तो 6, और यूज़र्स को कुछ भी वापस न मिले तो 3।
अक्सर पूछे जाने वाले सवाल
क्या हैक के बाद Bloom इस्तेमाल करना सुरक्षित है?
कोई भी ट्रेडिंग बॉट जोखिम से खाली नहीं है, Bloom भी नहीं। Bloom के मुताबिक कमज़ोरी एक थर्ड-पार्टी मॉड्यूल में थी और किसी प्राइवेट की तक पहुँच नहीं हुई, और उसने एक दिन के अंदर हर प्रभावित यूज़र को पैसा लौटा दिया। यह काफ़ी है या नहीं, यह फ़ैसला आपका है। जो भी तय करें, बॉट वॉलेट में सिर्फ़ ट्रेडिंग का पैसा रखें। हमारी Bloom गाइड में इसके फ़ीचर और सुरक्षा सेटिंग्स दी गई हैं।
क्या Bloom ने चोरी हुए SOL लौटा दिए?
हाँ। Bloom ने 26 अक्टूबर 2026 को सभी नौ प्रभावित यूज़र्स को 9,408 SOL रिफ़ंड किए और हर ट्रांज़ैक्शन का Solscan लिंक दिया। हमने इन्हें ऑन-चेन जाँचा है।
क्या Bloom फिर से ऑनलाइन है?
Bloom ने 26 अक्टूबर को सभी सिस्टम ऑफ़लाइन कर दिए थे और कहा था कि यूज़र्स को Bloom Manager और Chrome Extension में फिर से लॉग इन करना होगा। हमें @BloomTrading पर दोबारा शुरू होने की कोई पोस्ट नहीं मिली, लेकिन इसके changelog में 29 अक्टूबर और 2 नवंबर के अपडेट दर्ज हैं, और DefiLlama तब से हर दिन Bloom का ट्रेडिंग वॉल्यूम दर्ज कर रहा है। लॉग इन सिर्फ़ bloombot.app से करें, किसी के भेजे "फिर से लॉग इन करें" वाले लिंक से कभी नहीं।
मैंने महीनों पहले Bloom इस्तेमाल किया था। क्या मुझे कुछ करना चाहिए?
हाँ, और यही बात हर उस बॉट पर लागू होती है जिसे आपने इस्तेमाल करना छोड़ दिया है। अपने पुराने बॉट वॉलेट खोलें, और अगर किसी में अब भी फ़ंड है, तो उसे ऐसे वॉलेट में भेज दें जिसकी प्राइवेट की कभी किसी बॉट के साथ इस्तेमाल न हुई हो। इस हमले में खाली हुए आधे वॉलेट से एक महीने से Bloom पर कोई ट्रेड नहीं हुआ था।
मुख्य बात
Bloom बॉट हैक तेज़ था और सीमित भी: 94 सेकंड, नौ यूज़र्स, हर एक से कम से कम 650 SOL। Bloom ने एक दिन के अंदर सबका पैसा लौटा दिया। जो आपके हाथ में है, वह हर बॉट के साथ एक जैसा है: बॉट वॉलेट में कितना पैसा रहता है, आप कितनी बार पैसा निकालते हैं, और पुराने वॉलेट में अब भी पैसा पड़ा है या नहीं।
कोई बॉट चुनने या उसमें और पैसा डालने से पहले, हमारे कॉपी ट्रेडिंग बॉट्स की तुलना वाले पेज पर 20+ बॉट्स के सुरक्षा रिकॉर्ड, फ़ीस और कॉपी ट्रेड फ़ीचर की तुलना करें।
Trade Fast. Trade Smart.
स्रोत: X पर Bloom की पोस्ट (बयान, रिफ़ंड), Bitquery की ऑन-चेन जाँच और Solana पर नौ रिफ़ंड ट्रांज़ैक्शन की हमारी अपनी जाँच। इस लेख में कुछ भी वित्तीय सलाह नहीं है।