Взлом бота Bloom: 9408 SOL за 94 секунды и чему он учит
 2026-11-067 мин чтения
Во время взлома бота Bloom 26 октября 2026 года злоумышленник за 94 секунды опустошил 48 кошельков девяти пользователей и вывел 9408 SOL, около 947 000 долларов. Bloom в тот же день полностью вернул деньги всем пострадавшим, и мы сами проверили транзакции возврата в блокчейне. Ниже — что произошло, что заявил Bloom и пять привычек, которые ограничивают, сколько может забрать у вас подобная атака, каким бы ботом вы ни пользовались.
Коротко
- 26 октября 2026 года за 94 секунды с кошельков 9 пользователей Bloom ушло 9408 SOL (около 947 000 долларов): 48 кошельков по ончейн-подсчёту Bitquery, 49 — по данным Bloom.
- Bloom объяснил атаку уязвимостью удалённого выполнения кода в стороннем модуле и заявил, что доступа к приватным ключам не было.
- Bloom вернул все 9408 SOL в тот же день. Мы проверили переводы в Solana: деньги получили все девять пользователей.
- Половина опустошённых кошельков месяц не торговала через Bloom, а пять не использовались с первой половины 2025 года. Деньги, оставленные на кошельке бота, по-прежнему под угрозой.
Как произошёл взлом бота Bloom
Компания ончейн-аналитики Bitquery в тот же день восстановила ход атаки по данным блокчейна. Время везде указано по UTC, 26 октября 2026 года (по московскому времени — на 3 часа позже).
| Время (UTC) | Что произошло |
|---|---|
| 00:59 | Первые попытки вывода с самого крупного кошелька не проходят |
| 01:00 | Начинаются небольшие тестовые переводы, по одному на пользователя, на кошелёк, созданный в тот же день |
| 01:03:07 | Опустошён первый кошелёк |
| 01:04:41 | Опустошён 48-й кошелёк: всего 94 секунды |
| 04:37 | Bloom обещает полностью возместить ущерб пострадавшим |
| 09:12 | Официальное заявление; все системы Bloom отключены |
| 15:32–20:33 | Bloom возвращает средства на новые кошельки пользователей |
| 20:37 | Bloom: «Все возвраты успешно проведены» |
Каждый вывод был обычным переводом SOL, подписанным собственным ключом кошелька: ни approve токенов, ни смарт-контракта, ни второй подписи. Скрипт опустошал кошельки пользователь за пользователем, начиная с самого крупного баланса, и забирал только SOL, а около 56 853 долларов в USDC так и остались на кошельках.
| Ключевые цифры | |
|---|---|
| Пострадавших пользователей | 9 |
| Опустошённых кошельков | 48 (Bitquery) / 49 (Bloom) |
| Выведено SOL | 9408, около 947 000 долларов (по данным Bloom) |
| Максимум с одного кошелька | 1636 SOL |
| Медиана на кошелёк | 89 SOL, около 9000 долларов |
| Доля 6 крупнейших кошельков в похищенном | 61% |
| Кошельков без сделок в Bloom за предыдущие 30 дней | 24 из 48 |
| Кошельков без активности с первой половины 2025 года | 5 |
| Возвращено | 9408 SOL всем 9 пользователям, в тот же день |
Одному владельцу даже удалось сохранить 48 550 USDC: первая попытка злоумышленника перевести их сорвалась, потому что на кошельке не было SOL для оплаты сетевой комиссии, а владелец вывел деньги через 96 секунд после того, как злоумышленник прислал 0,02 SOL на комиссию.
Что заявил Bloom
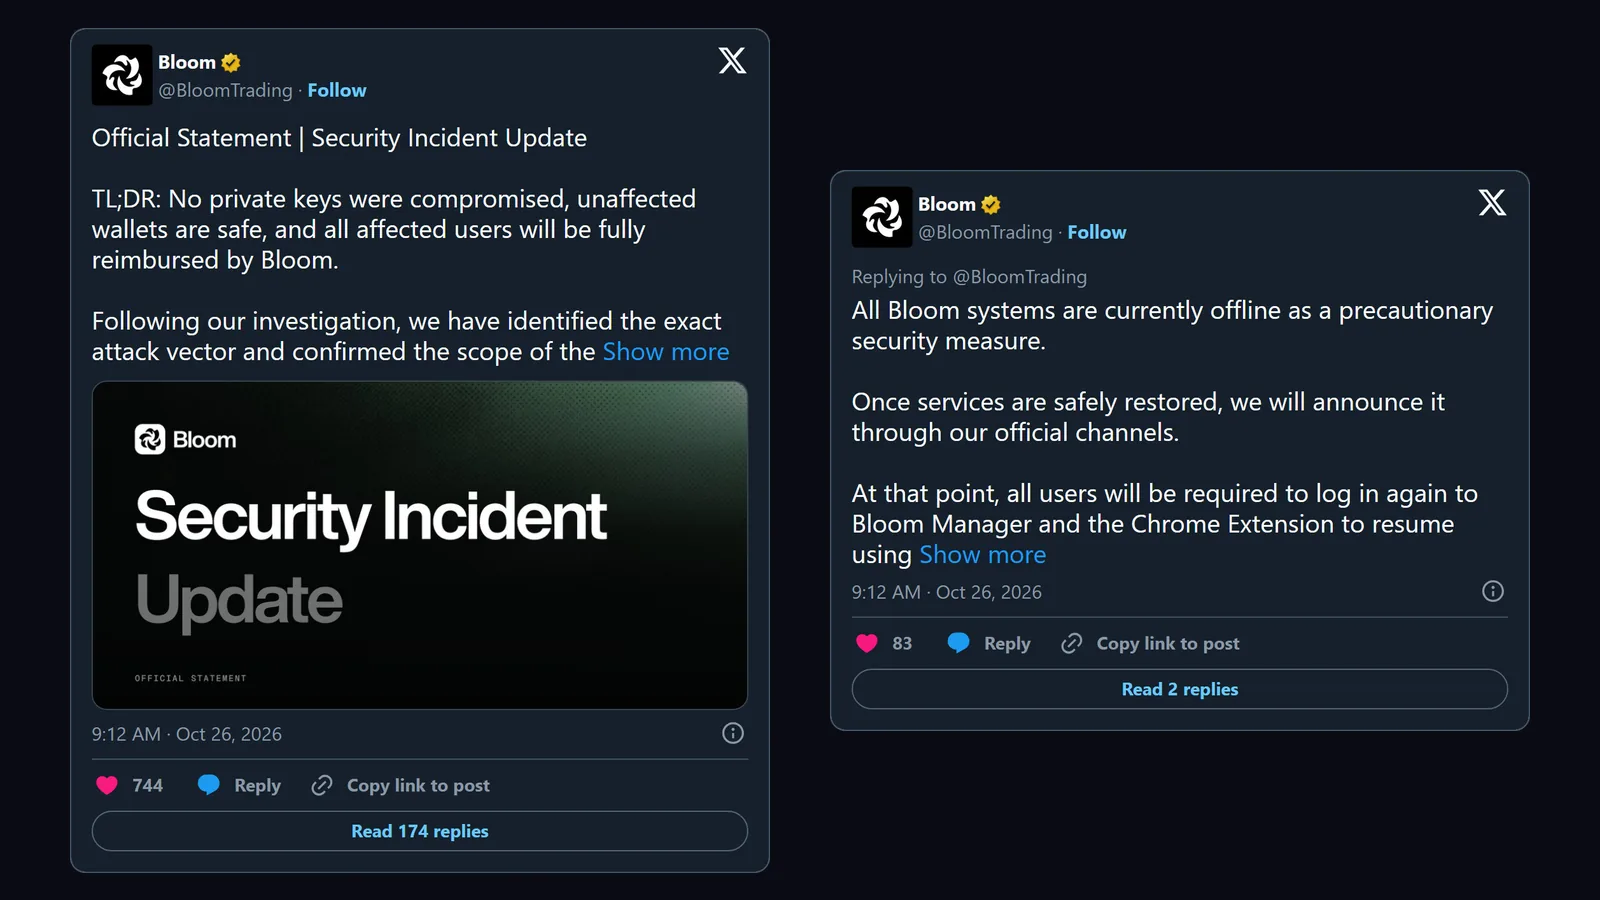
- Причина: «В ходе атаки через сложную уязвимость удалённого выполнения кода (RCE) был использован сторонний модуль». Какой именно модуль, Bloom не назвал.
- Ключи: «Ни один приватный ключ не был получен или скомпрометирован», а кошельки вне затронутой группы были в безопасности.
- Масштаб: 49 адресов кошельков 9 пользователей, около 9408 SOL (947 000 долларов).
- Отключение: все системы Bloom отключены в качестве меры предосторожности. Когда они вернутся, каждому пользователю придётся заново войти в Bloom Manager и расширение Chrome.
- Злоумышленник: Bloom сообщил, что собрал IP-адреса и данные об использованных дата-центрах, и предложил договориться о частичном возврате средств в обмен на отказ от судебного преследования.
Один вопрос пока остаётся открытым. В Bitquery установили, что каждый вывод был подписан собственным ключом кошелька, и отмечают, что по блокчейну не видно, как злоумышленник получил такую возможность. Bloom утверждает, что к самим ключам доступа не было. Полную техническую картину не опубликовала ни одна из сторон, поэтому гадать здесь мы не будем.
Вернули ли деньги?
Да. 26 октября в 20:37 UTC Bloom написал: «Подтверждаем, что 100% затронутых средств, в общей сложности 9408 SOL, полностью возвращены всем 9 пользователям», и приложил ссылку на Solscan для каждой из девяти транзакций возврата.
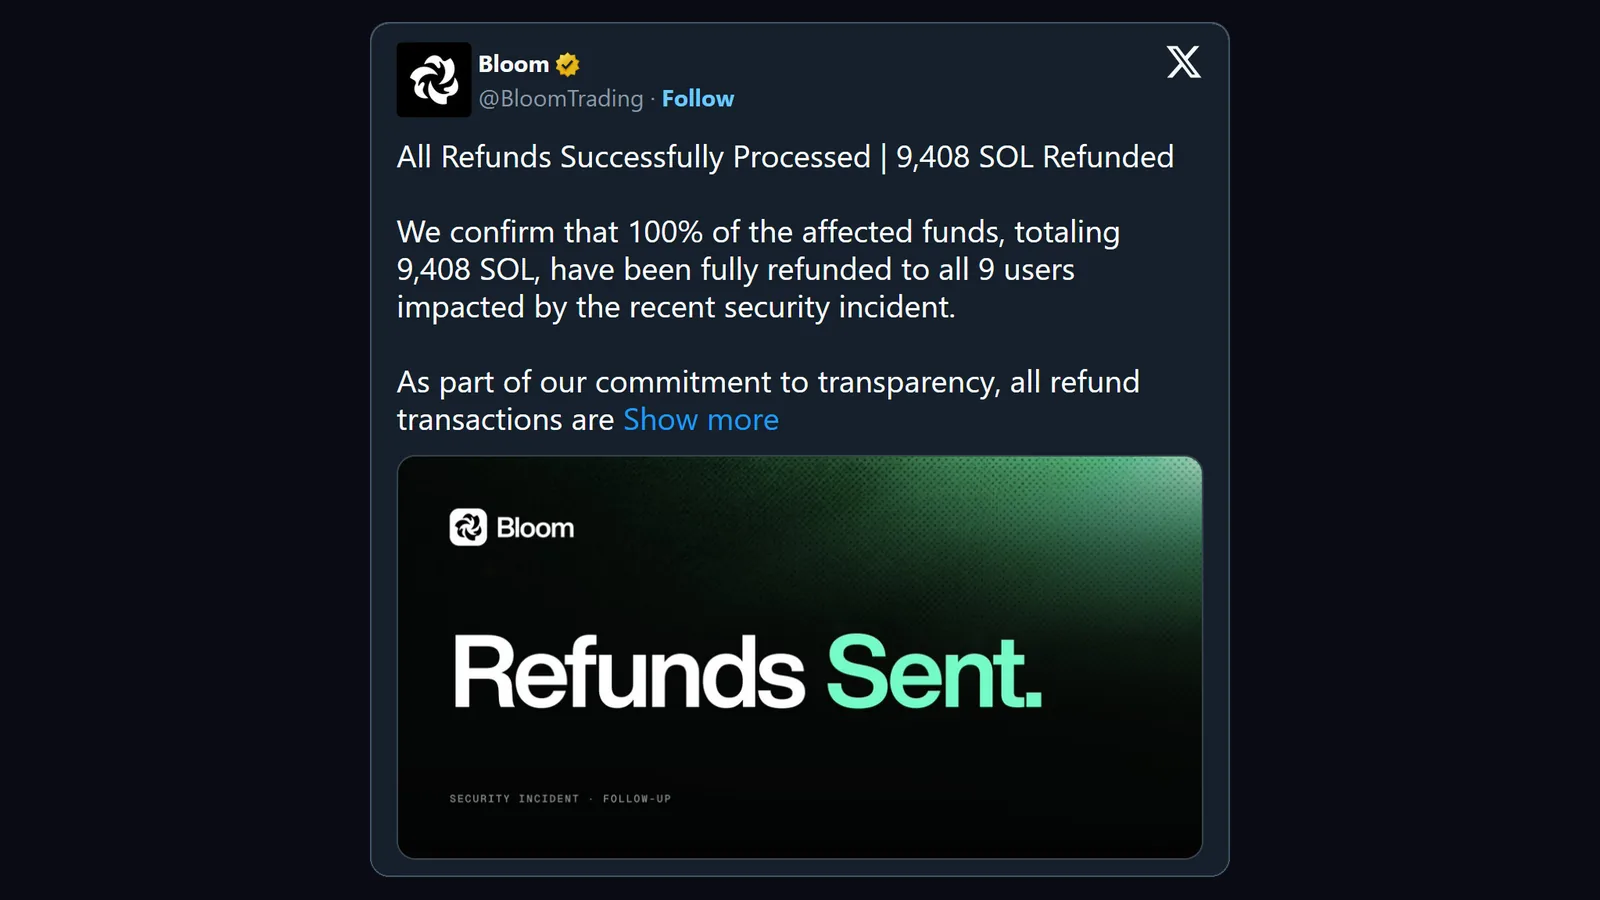
Мы проверили их в блокчейне. Все девять прошли 26 октября и были отправлены с адреса, который Bloom опубликовал как контакт для злоумышленника. Каждый пользователь сначала получил тестовый перевод на 1 SOL, а затем остальное: в сумме 9408,23 SOL, меньше чем через 20 часов после атаки.
5 уроков для всех, кто пользуется торговыми ботами
1. Деньги, которые просто лежат на кошельке бота, тоже под угрозой
Половина опустошённых кошельков (24 из 48) за 30 дней до атаки не заплатила Bloom ни одной комиссии. Пять последний раз торговали через Bloom в период с января по май 2025 года. Их владельцы давно переключились на другое, но на кошельках всё ещё лежал SOL, а у бота всё ещё были их ключи. Перестали пользоваться ботом — выведите всё с его кошельков. Не оставляйте там деньги «на потом».
2. Держите в боте только деньги для торговли
Злоумышленник выбирал крупные кошельки: на шесть из них пришлось 61% похищенного, а медианный кошелёк потерял около 9000 долларов. Кладите на кошелёк бота столько, сколько нужно для сделок, запланированных на эту неделю. Сбережения храните на кошельке, ключ от которого никогда не попадал в бота, лучше всего на аппаратном. Больше повседневных привычек — в наших 10 правилах защиты кошелька.
3. Выводите по графику, а не когда что-то случилось
За 94 секунды никто не успеет среагировать. В такой момент в безопасности только те деньги, которые уже выведены. Выводите прибыль на свой кошелёк в фиксированном ритме, например раз в неделю и после каждой крупной удачной сделки. Перед отправкой проверяйте адрес целиком, а не только первые и последние символы: уже через несколько минут после первых тестовых возвратов Bloom адреса-двойники (с теми же первыми и последними символами, что у настоящих) начали присылать крошечные переводы на кошелёк Bloom для возвратов в расчёте на то, что кто-нибудь потом скопирует из истории не тот адрес. Этот приём называется address poisoning («отравление адреса»).
4. Настройки в приложении не защищают ключ
Блокировка адреса вывода или PIN-код защищают только кнопки самого бота. Перевод, подписанный самим ключом, они не остановят, а здесь каждый вывод был именно таким. Раскидать деньги по нескольким кошелькам в одном боте тоже не поможет: у одного из пострадавших было 12 кошельков, и скрипт опустошил все. Ущерб ограничивает только то, сколько вообще лежит в боте, и то, что ключ от вашего основного кошелька не попадает ни в один бот.
5. Проверяйте историю безопасности бота до пополнения
На нашей странице сравнения ботов для копитрейдинга откройте «Подробнее» у нужного бота: оценка «Безопасность» и раздел «Последние новости» показывают подтверждённые взломы, сколько было потеряно и вернули ли пользователям деньги, со ссылкой на источник. Можно также ввести «взлом» в строку поиска. У Bloom сейчас указано: «Взлом на $947K, ущерб полностью возмещён». В категории «Безопасность» мы ставим 9 из 10 за чистую историю, 7 — за взлом с полным возмещением, 6 — если возврат обещан, но не подтверждён, и 3 — если пользователи ничего не получили назад.
Частые вопросы
Безопасно ли пользоваться Bloom после взлома?
Торговых ботов без риска не бывает, и Bloom не исключение. Bloom утверждает, что уязвимость была в стороннем модуле и доступа к приватным ключам не было, и он вернул деньги всем пострадавшим в течение суток. Достаточно ли этого — решать вам. В любом случае держите на кошельке бота только деньги для торговли. В нашем обзоре Bloom описаны его функции и настройки безопасности.
Вернул ли Bloom украденные SOL?
Да. 26 октября 2026 года Bloom вернул 9408 SOL всем девяти пострадавшим и дал ссылку на каждую транзакцию в Solscan. Мы проверили их в блокчейне.
Bloom снова работает?
26 октября Bloom отключил все системы и сообщил, что пользователям придётся заново войти в Bloom Manager и расширение Chrome. Поста о перезапуске в @BloomTrading мы не нашли, но в журнале изменений Bloom есть обновления от 29 октября и 2 ноября, а DefiLlama с тех пор ежедневно фиксирует торговый объём Bloom. Входите только через bloombot.app и никогда — по присланной кем-то ссылке «войти заново».
Я пользовался Bloom несколько месяцев назад. Нужно что-то делать?
Да, и это касается любого бота, которым вы перестали пользоваться. Откройте свои старые кошельки в ботах и, если на каких-то ещё остались средства, переведите их на кошелёк, ключ от которого никогда не использовался с ботами. Половина опустошённых здесь кошельков целый месяц не торговала через Bloom.
Главное
Взлом бота Bloom был быстрым и точечным: 94 секунды, девять пользователей, у каждого забрали не меньше 650 SOL. Bloom вернул деньги всем в течение суток. То, что зависит от вас, одинаково для любого бота: сколько лежит на кошельке бота, как часто вы выводите средства и не остались ли деньги на старых кошельках.
Прежде чем выбрать бота или пополнить его, сравните историю безопасности, комиссии и копитрейдинг у 20+ ботов на нашей странице сравнения ботов для копитрейдинга.
Trade Fast. Trade Smart.
Источники: посты Bloom в X (заявление, возвраты), ончейн-расследование Bitquery и наша собственная проверка девяти транзакций возврата в Solana. Статья не является финансовой рекомендацией.