Hackeo del bot Bloom: 9.408 SOL en 94 segundos y 5 lecciones
 2026-11-067 min de lectura
En el hackeo del bot Bloom del 26 de octubre de 2026, un atacante vació 48 wallets de nueve usuarios en 94 segundos y se llevó 9.408 SOL, unos 947.000 USD. Bloom reembolsó por completo a todos los afectados ese mismo día, y nosotros mismos comprobamos on-chain las transacciones de reembolso. A continuación verás qué pasó, qué dijo Bloom y cinco hábitos que limitan cuánto puede quitarte un ataque así, uses el bot que uses.
Resumen rápido
- El 26 de octubre de 2026 salieron 9.408 SOL (unos 947.000 USD) de los wallets de 9 usuarios de Bloom en 94 segundos: 48 wallets según el recuento on-chain de Bitquery, 49 según Bloom.
- Bloom atribuyó el ataque a una vulnerabilidad de ejecución remota de código en un módulo de terceros y aseguró que no se accedió a ninguna clave privada.
- Bloom reembolsó los 9.408 SOL ese mismo día. Revisamos las transferencias en Solana: los nueve usuarios recibieron su dinero.
- La mitad de los wallets vaciados llevaba un mes sin operar en Bloom, y cinco estaban inactivos desde el primer semestre de 2025. El dinero que se deja en un wallet de bot sigue en riesgo.
Qué pasó en el hackeo del bot Bloom
Bitquery, una empresa de análisis on-chain, reconstruyó el ataque a partir de la blockchain ese mismo día. Todas las horas son UTC del 26 de octubre de 2026.
| Hora (UTC) | Qué pasó |
|---|---|
| 00:59 | Fallan los primeros intentos contra el wallet más grande |
| 01:00 | Empiezan pequeñas transferencias de prueba, una por usuario, hacia un wallet creado ese mismo día |
| 01:03:07 | Se vacía el primer wallet |
| 01:04:41 | Se vacía el wallet número 48: 94 segundos en total |
| 04:37 | Bloom promete reembolsar por completo a los usuarios afectados |
| 09:12 | Comunicado oficial; Bloom desconecta todos sus sistemas |
| 15:32–20:33 | Bloom envía los reembolsos a los nuevos wallets de los usuarios |
| 20:37 | Bloom: «All Refunds Successfully Processed» (todos los reembolsos procesados) |
Todo el dinero salió con simples transferencias de SOL firmadas con la propia clave de cada wallet: sin approval de tokens, sin smart contract y sin un segundo firmante. El script vació los wallets usuario por usuario, empezando por el saldo más alto, y solo se llevó SOL: dejó atrás unos 56.853 USD en USDC.
| Cifras clave | |
|---|---|
| Usuarios afectados | 9 |
| Wallets vaciados | 48 (Bitquery) / 49 (Bloom) |
| SOL robados | 9.408, unos 947.000 USD (cifra de Bloom) |
| Mayor pérdida en un solo wallet | 1.636 SOL |
| Pérdida mediana por wallet | 89 SOL, unos 9.000 USD |
| Parte de lo robado en los 6 wallets más grandes | 61 % |
| Wallets sin operar en Bloom en los 30 días previos | 24 de 48 |
| Wallets inactivos desde el primer semestre de 2025 | 5 |
| Reembolsado | 9.408 SOL a los 9 usuarios, el mismo día |
Uno de los afectados llegó a salvar 48.550 USDC: el primer intento del atacante de moverlos falló porque ese wallet no tenía SOL para pagar la comisión de red, y el dueño sacó el dinero 96 segundos después de que el atacante enviara 0,02 SOL para cubrirla.
Qué dijo Bloom
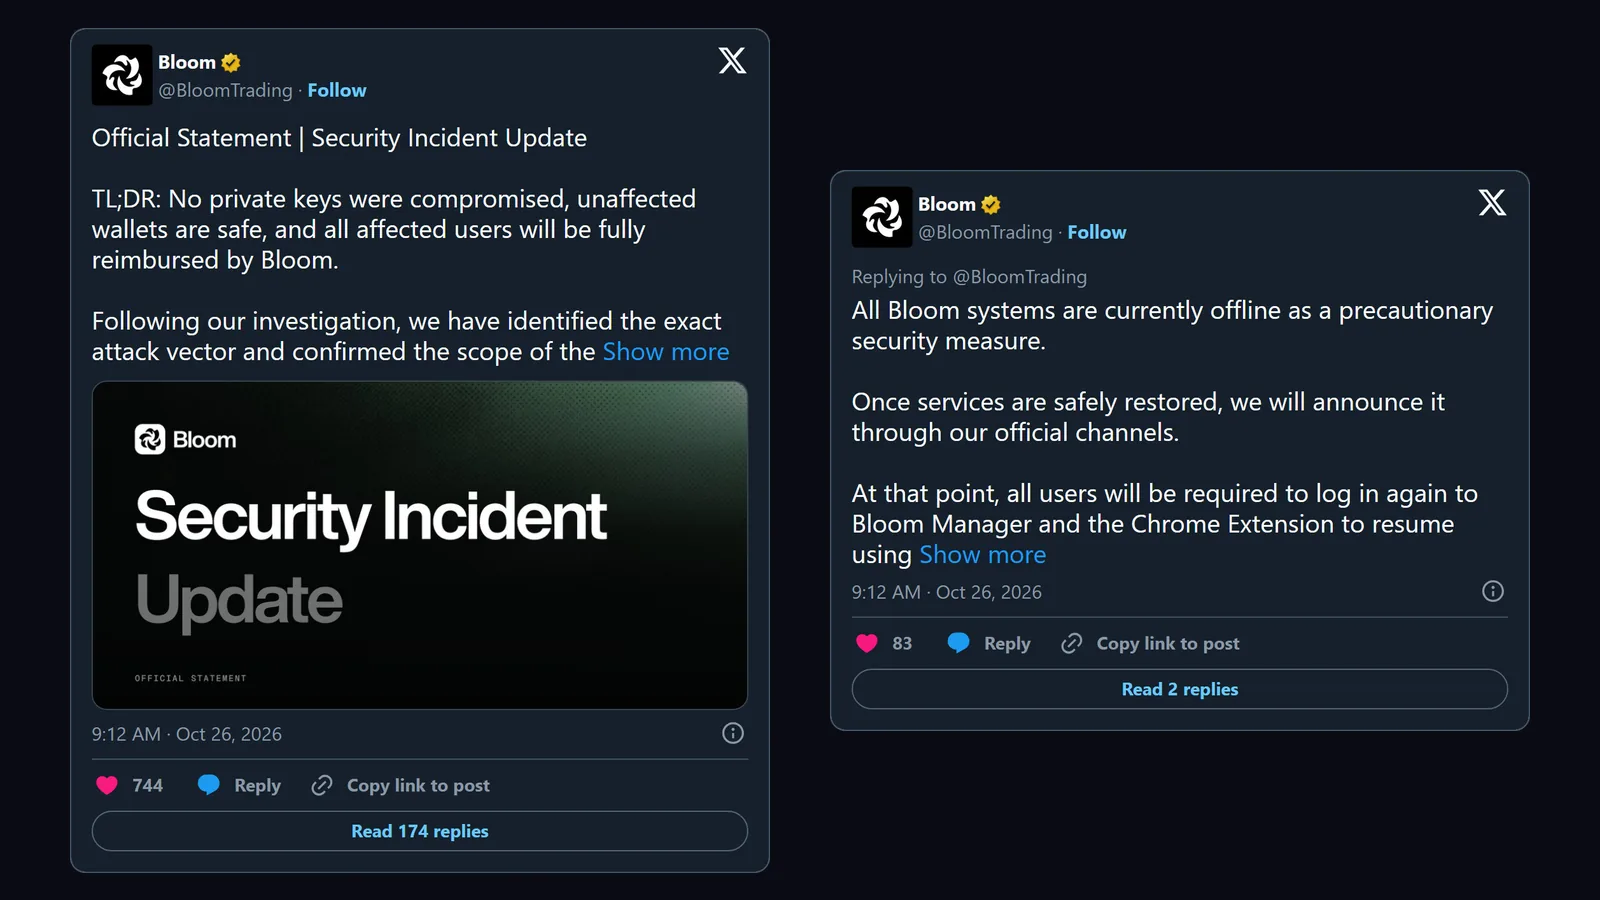
- Causa: «El ataque aprovechó un módulo de terceros a través de una compleja vulnerabilidad de ejecución remota de código (RCE)». Bloom no ha dicho de qué módulo se trata.
- Claves: «No se accedió a ninguna clave privada ni se comprometió ninguna», y los wallets fuera del grupo afectado estaban a salvo.
- Alcance: 49 direcciones de wallet de 9 usuarios, unos 9.408 SOL (947.000 USD).
- Desconexión: todos los sistemas de Bloom se desconectaron como precaución. Cuando vuelvan, todos los usuarios tendrán que iniciar sesión de nuevo en Bloom Manager y en la extensión de Chrome.
- El atacante: Bloom dijo que había recopilado las direcciones IP y los centros de datos utilizados, y le ofreció negociar la devolución de parte de los fondos a cambio de no emprender acciones legales.
Hay un punto que sigue abierto. Bitquery comprobó que todas las transferencias del ataque se firmaron con la propia clave de cada wallet y explica que la blockchain no muestra cómo obtuvo el atacante ese poder de firma. Bloom asegura que nadie accedió a las claves en sí. Ninguno de los dos ha publicado el recorrido técnico completo, así que no vamos a especular aquí.
¿Se pagó el reembolso?
Sí. A las 20:37 UTC del 26 de octubre, Bloom publicó: «Confirmamos que el 100 % de los fondos afectados, un total de 9.408 SOL, se ha reembolsado por completo a los 9 usuarios», con un enlace de Solscan para cada una de las nueve transacciones de reembolso.
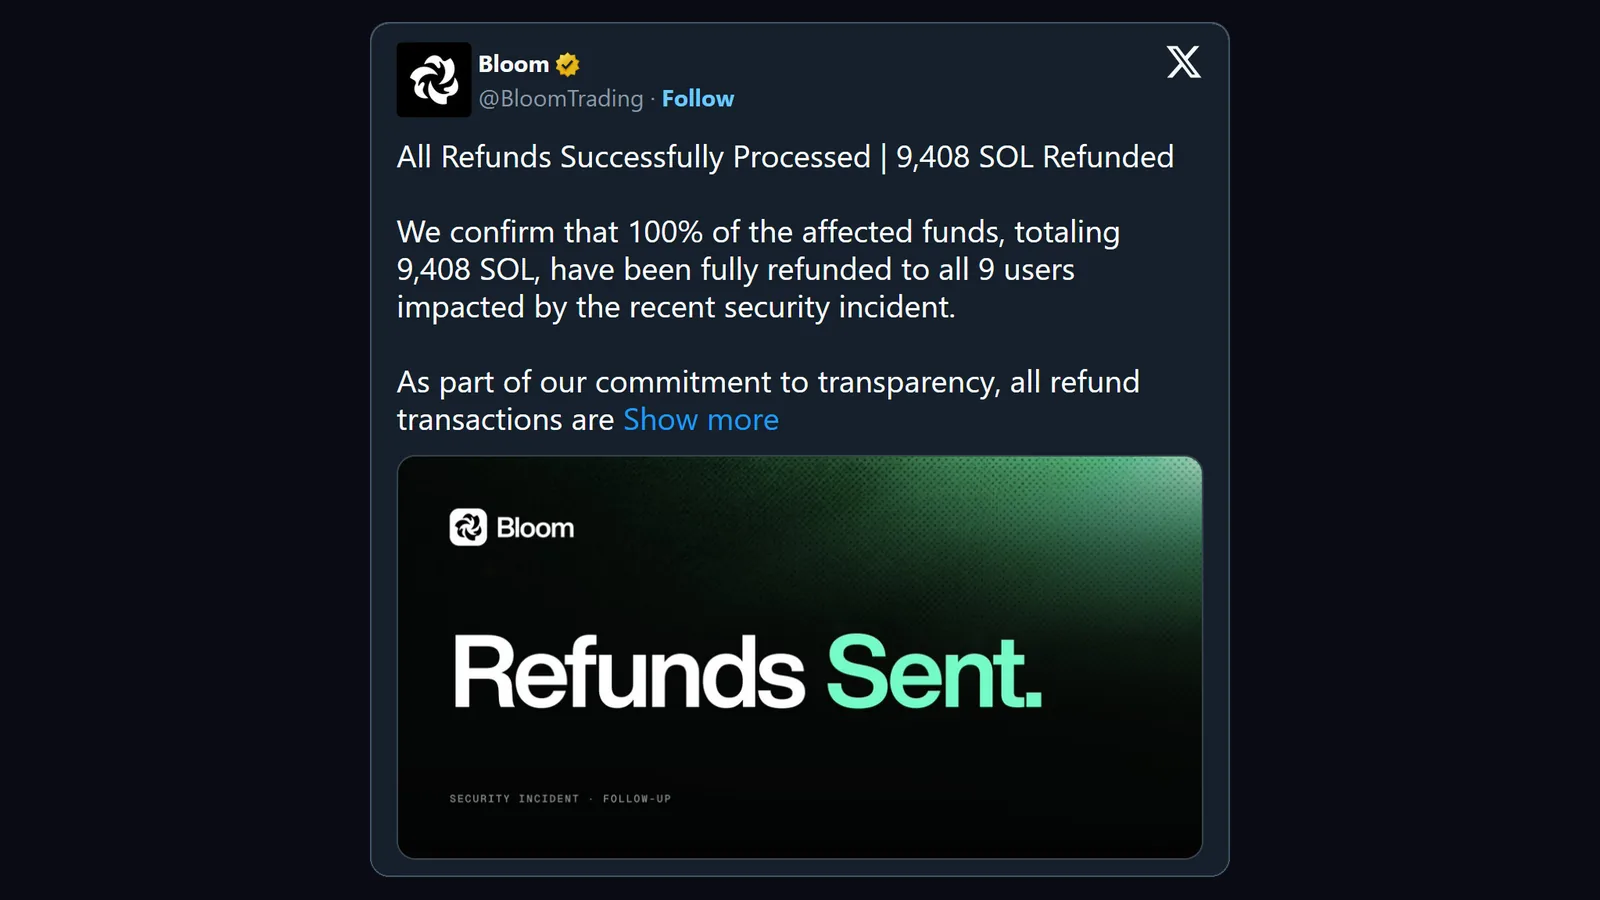
Las comprobamos on-chain. Las nueve se ejecutaron el 26 de octubre y salieron de la dirección que Bloom había publicado como contacto para el atacante. Cada usuario recibió primero una transferencia de prueba de 1 SOL y después el resto: 9.408,23 SOL en total, menos de 20 horas después del ataque.
5 lecciones para cualquier usuario de bots de trading
1. El dinero parado en un wallet de bot sigue en riesgo
La mitad de los wallets vaciados (24 de 48) no había pagado ninguna comisión a Bloom en los 30 días anteriores al ataque. Cinco habían operado con Bloom por última vez entre enero y mayo de 2025. Sus dueños ya habían dejado de usarlos, pero los wallets seguían teniendo SOL y el bot seguía guardando sus claves. Cuando dejes de usar un bot, vacía sus wallets. No dejes dinero ahí «para más adelante».
2. Deja en el bot solo el dinero para operar
El atacante eligió wallets grandes: seis de ellos concentraban el 61 % de lo robado, y la pérdida mediana por wallet fue de unos 9.000 USD. Ajusta el saldo del wallet del bot a las operaciones que piensas hacer esta semana. Guarda los ahorros en un wallet cuya clave nunca haya pasado por un bot, a ser posible un hardware wallet. Tienes más hábitos para el día a día en nuestras 10 reglas para proteger tu wallet.
3. Retira con un calendario fijo, no cuando algo sale mal
Nadie reacciona en 94 segundos. En ese momento, el único dinero a salvo es el que ya ha salido. Retira las ganancias a tu propio wallet con un ritmo fijo, por ejemplo cada semana y después de cada operación muy rentable. Antes de enviar, comprueba la dirección completa, no solo los primeros y los últimos caracteres: minutos después de los primeros reembolsos de prueba de Bloom, empezaron a llegar al wallet de reembolsos de Bloom transferencias diminutas desde direcciones parecidas (con los mismos primeros y últimos caracteres que las reales), a la espera de que alguien copiara más tarde la equivocada del historial. Este truco se llama envenenamiento de direcciones (address poisoning).
4. Los ajustes de la app no protegen la clave
Un bloqueo de la dirección de retirada o un PIN protege los botones del propio bot. No puede frenar una transferencia firmada con la clave misma, y eso es justo lo que fueron todas las transferencias de este ataque. Repartir el dinero entre varios wallets del mismo bot tampoco sirve: uno de los usuarios tenía 12 wallets y el script los vació todos. Lo que limita el daño es cuánto dinero hay en el bot, y que la clave de tu wallet principal no pase nunca por ningún bot.
5. Revisa el historial de seguridad de un bot antes de depositar
En nuestra página de bots de copy trading, abre los detalles de un bot: la puntuación de Seguridad y «Últimas novedades» muestran los hackeos confirmados, cuánto se perdió y si se devolvió el dinero a los usuarios, con su fuente. También puedes escribir «hack» en el buscador. En la ficha de Bloom ahora se lee «Hackeo de $947K, reembolsado por completo». Puntuamos la Seguridad con un 9 sobre 10 si el historial está limpio, un 7 si hubo un hackeo reembolsado por completo, un 6 si se prometió un reembolso que no se ha confirmado y un 3 si los usuarios no recuperaron nada.
Preguntas frecuentes
¿Es seguro usar Bloom después del hackeo?
Ningún bot de trading está libre de riesgo, tampoco Bloom. Bloom dice que el fallo estaba en un módulo de terceros y que no se accedió a ninguna clave privada, y devolvió el dinero a todos los afectados en menos de un día. Si eso te basta, lo decides tú. En cualquier caso, deja en el wallet del bot solo el dinero para operar. Nuestra guía de Bloom repasa sus funciones y sus ajustes de seguridad.
¿Devolvió Bloom los SOL robados?
Sí. Bloom reembolsó 9.408 SOL a los nueve usuarios afectados el 26 de octubre de 2026 y enlazó cada transacción en Solscan. Las comprobamos on-chain.
¿Bloom vuelve a estar operativo?
Bloom desconectó todos sus sistemas el 26 de octubre y avisó de que los usuarios tendrían que volver a iniciar sesión en Bloom Manager y en la extensión de Chrome. No hemos encontrado ninguna publicación de @BloomTrading que anuncie la vuelta, pero su changelog recoge actualizaciones el 29 de octubre y el 2 de noviembre, y DefiLlama registra volumen de trading de Bloom todos los días desde entonces. Inicia sesión solo desde bloombot.app, nunca desde un enlace para «volver a iniciar sesión» que te envíe alguien.
Usé Bloom hace meses. ¿Tengo que hacer algo?
Sí, y lo mismo vale para cualquier bot que hayas dejado de usar. Abre tus antiguos wallets de bots y, si alguno todavía tiene fondos, pásalos a un wallet cuya clave nunca se haya usado con un bot. La mitad de los wallets vaciados en este caso llevaba un mes sin operar en Bloom.
Lo esencial
El hackeo del bot Bloom fue rápido y acotado: 94 segundos, nueve usuarios y al menos 650 SOL robados a cada uno. Bloom devolvió el dinero a todos en menos de un día. Lo que depende de ti es igual con cualquier bot: cuánto dinero hay en el wallet del bot, cada cuánto retiras y si tus wallets antiguos todavía tienen fondos.
Antes de elegir un bot o de recargar uno, compara el historial de seguridad, las comisiones y el copy trade de más de 20 bots en nuestra página de bots de copy trading.
Trade Fast. Trade Smart.
Fuentes: las publicaciones de Bloom en X (comunicado, reembolsos), la investigación on-chain de Bitquery y nuestra propia comprobación de las nueve transacciones de reembolso en Solana. Nada de este artículo es asesoramiento financiero.