Bloom-Bot-Hack: 9.408 SOL in 94 Sekunden und 5 Lehren daraus
 2026-11-067 Min. Lesezeit
Beim Bloom-Bot-Hack am 26. Oktober 2026 hat ein Angreifer in 94 Sekunden 48 Wallets von neun Nutzern leergeräumt und 9.408 SOL erbeutet, rund 947.000 USD. Bloom hat allen Betroffenen noch am selben Tag den vollen Betrag erstattet, und wir haben die Erstattungen selbst on-chain geprüft. Im Folgenden: was passiert ist, was Bloom dazu sagt, und fünf Gewohnheiten, die begrenzen, wie viel dir ein solcher Angriff nehmen kann, egal welchen Bot du nutzt.
Kurz zusammengefasst
- Am 26. Oktober 2026 flossen in 94 Sekunden 9.408 SOL (rund 947.000 USD) aus den Wallets von 9 Bloom-Nutzern ab: 48 Wallets laut der On-Chain-Zählung von Bitquery, 49 laut Bloom.
- Bloom macht eine Remote-Code-Execution-Lücke in einem Modul eines Drittanbieters verantwortlich und sagt, auf Private Keys sei nicht zugegriffen worden.
- Bloom hat alle 9.408 SOL noch am selben Tag erstattet. Wir haben die Überweisungen auf Solana geprüft: Alle neun Nutzer haben ihr Geld bekommen.
- Die Hälfte der geleerten Wallets hatte seit einem Monat nicht mehr über Bloom gehandelt, fünf lagen seit dem ersten Halbjahr 2025 brach. Geld, das in einer Bot-Wallet liegen bleibt, ist weiter gefährdet.
Was beim Bloom-Bot-Hack passiert ist
Das On-Chain-Analyseunternehmen Bitquery hat den Angriff noch am selben Tag aus den Blockchain-Daten rekonstruiert. Alle Zeiten sind UTC und beziehen sich auf den 26. Oktober 2026 (in Deutschland, Österreich und der Schweiz war es eine Stunde später).
| Zeit (UTC) | Was geschah |
|---|---|
| 00:59 | Erste Versuche an der größten Wallet schlagen fehl |
| 01:00 | Kleine Testüberweisungen beginnen, eine pro Nutzer, an eine am selben Tag erstellte Wallet |
| 01:03:07 | Die erste Wallet ist leergeräumt |
| 01:04:41 | Die 48. Wallet ist leergeräumt: insgesamt 94 Sekunden |
| 04:37 | Bloom verspricht, die Betroffenen vollständig zu entschädigen |
| 09:12 | Offizielle Mitteilung; alle Bloom-Systeme werden vom Netz genommen |
| 15:32–20:33 | Bloom überweist die Erstattungen an die neuen Wallets der Nutzer |
| 20:37 | Bloom: „Alle Erstattungen erfolgreich abgeschlossen“ |
Jeder Abfluss war eine einfache SOL-Überweisung, signiert mit dem eigenen Key der Wallet: kein Token-Approval, kein Smart Contract, keine zweite Signatur. Das Skript leerte die Wallets Nutzer für Nutzer, das größte Guthaben zuerst, und nahm nur SOL mit; rund 56.853 USD in USDC ließ es zurück.
| Die wichtigsten Zahlen | |
|---|---|
| Betroffene Nutzer | 9 |
| Geleerte Wallets | 48 (Bitquery) / 49 (Bloom) |
| Erbeutete SOL | 9.408, rund 947.000 USD (Angabe von Bloom) |
| Größter Verlust einer einzelnen Wallet | 1.636 SOL |
| Verlust pro Wallet (Median) | 89 SOL, rund 9.000 USD |
| Anteil der 6 größten Wallets an der Beute | 61 % |
| Wallets ohne Bloom-Trade in den 30 Tagen davor | 24 von 48 |
| Wallets ohne Aktivität seit dem ersten Halbjahr 2025 | 5 |
| Erstattet | 9.408 SOL an alle 9 Nutzer, noch am selben Tag |
Ein Besitzer konnte sogar 48.550 USDC retten: Der erste Versuch des Angreifers, sie zu verschieben, scheiterte, weil in dieser Wallet kein SOL für die Netzwerkgebühr lag. Der Angreifer schickte 0,02 SOL für die Gebühr, doch 96 Sekunden später hatte der Besitzer das Geld schon abgezogen.
Was Bloom sagt
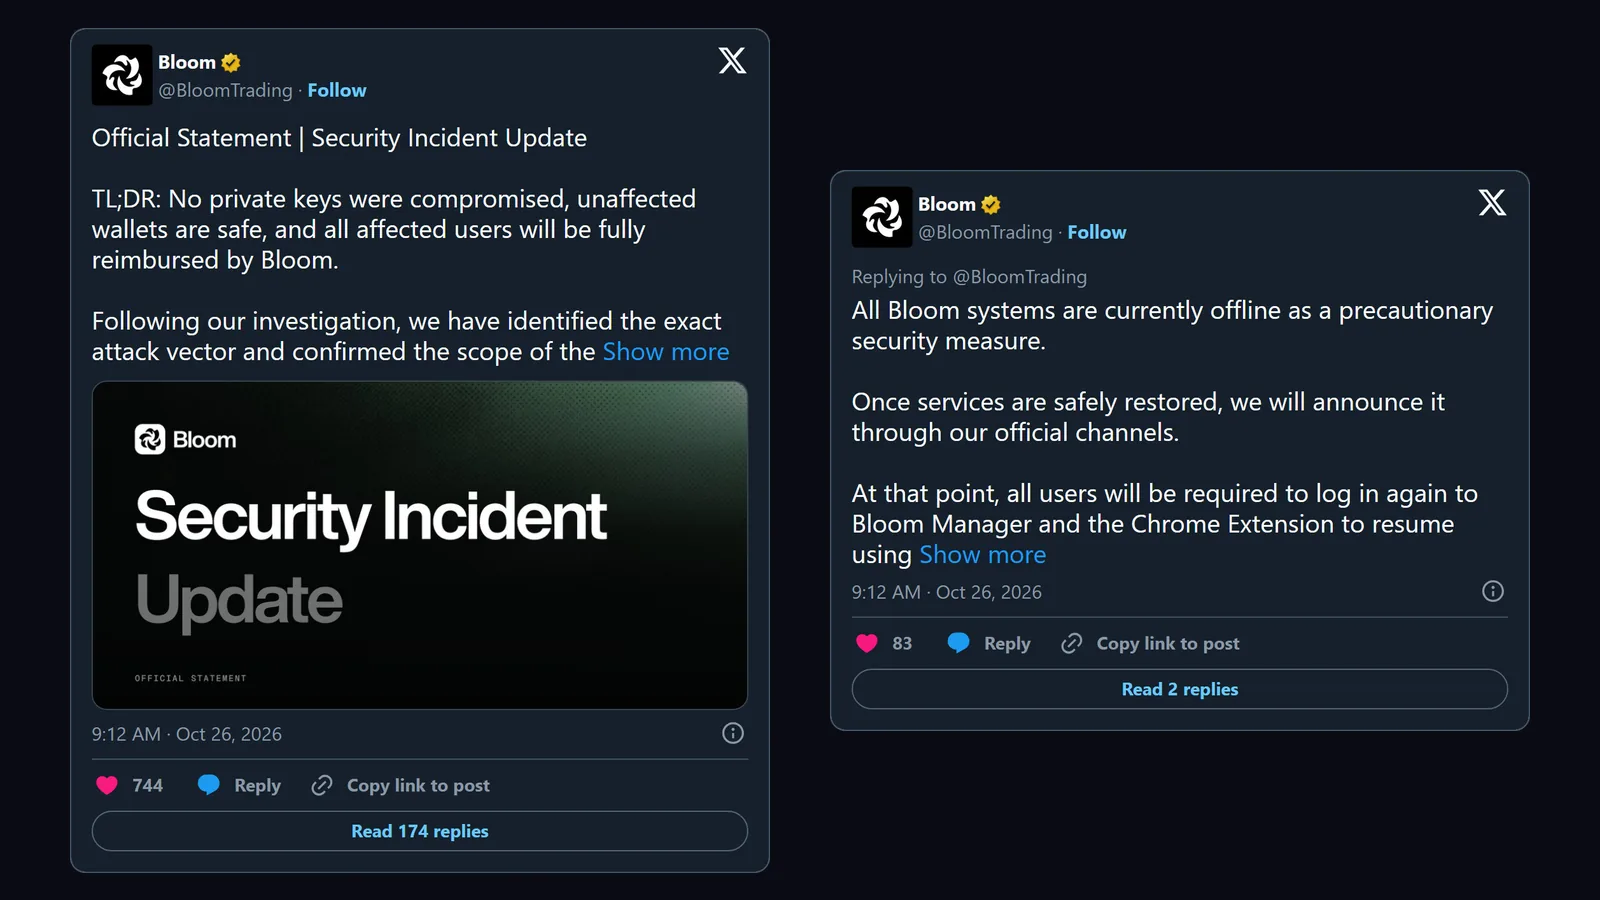
- Ursache: „Der Angriff nutzte über eine komplexe Remote-Code-Execution-Schwachstelle (RCE) ein Modul eines Drittanbieters aus.“ Um welches Modul es sich handelt, hat Bloom nicht gesagt.
- Keys: „Auf keinen Private Key wurde zugegriffen, keiner wurde kompromittiert.“ Wallets außerhalb der betroffenen Gruppe waren sicher.
- Umfang: 49 Wallet-Adressen von 9 Nutzern, rund 9.408 SOL (947.000 USD).
- Abschaltung: Alle Bloom-Systeme gingen vorsorglich vom Netz. Sobald sie wieder laufen, muss sich jeder Nutzer erneut bei Bloom Manager und der Chrome-Extension anmelden.
- Der Angreifer: Bloom gab an, IP-Adressen und die genutzten Rechenzentren ermittelt zu haben, und bot an, über eine teilweise Rückgabe der Gelder zu verhandeln; im Gegenzug würde Bloom auf rechtliche Schritte verzichten.
Ein Punkt ist noch offen. Bitquery hat festgestellt, dass jeder Abfluss mit dem eigenen Key der Wallet signiert wurde, und sagt, aus der Chain lasse sich nicht ablesen, wie der Angreifer dazu in die Lage kam. Bloom sagt, auf die Keys selbst sei nicht zugegriffen worden. Keiner von beiden hat den vollständigen technischen Ablauf veröffentlicht, deshalb spekulieren wir hier nicht.
Wurde das Geld erstattet?
Ja. Am 26. Oktober um 20:37 UTC postete Bloom: „Wir bestätigen, dass 100 % der betroffenen Gelder, insgesamt 9.408 SOL, allen 9 Nutzern vollständig erstattet wurden“, mit einem Solscan-Link zu jeder der neun Erstattungstransaktionen.
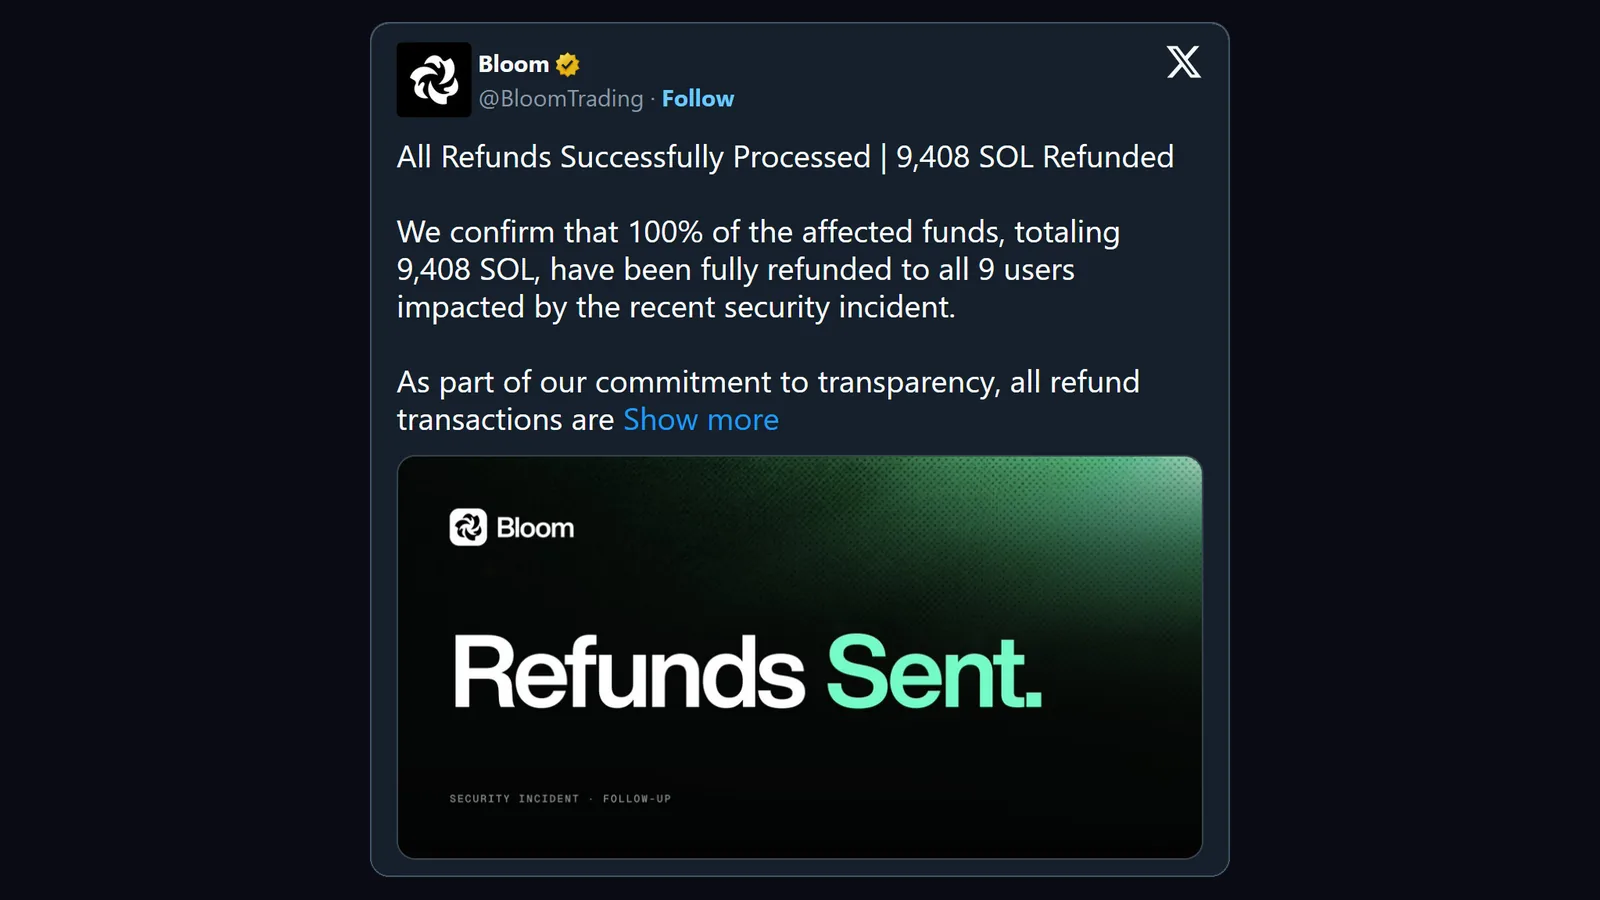
Wir haben sie on-chain geprüft. Alle neun wurden am 26. Oktober ausgeführt, gesendet von der Adresse, die Bloom als Kontakt für den Angreifer veröffentlicht hatte. Jeder Nutzer bekam zuerst eine Testüberweisung über 1 SOL, dann den Rest: insgesamt 9.408,23 SOL, weniger als 20 Stunden nach dem Angriff.
5 Lehren für alle, die Trading-Bots nutzen
1. Auch ungenutztes Geld in einer Bot-Wallet ist gefährdet
Die Hälfte der geleerten Wallets (24 von 48) hatte in den 30 Tagen vor dem Angriff keine einzige Bloom-Gebühr gezahlt. Fünf hatten zuletzt zwischen Januar und Mai 2025 über Bloom gehandelt. Ihre Besitzer waren längst weitergezogen, aber in den Wallets lag noch SOL, und der Bot hatte noch ihre Keys. Wenn du einen Bot nicht mehr nutzt, räum seine Wallets leer. Park dort kein Geld „für später“.
2. Nur Trading-Kapital im Bot lassen
Der Angreifer hatte es auf große Wallets abgesehen: Auf sechs davon entfielen 61 % der Beute, und der Verlust pro Wallet lag im Median bei rund 9.000 USD. Zahl auf die Bot-Wallet nur so viel ein, wie du für die Trades brauchst, die du diese Woche vorhast. Ersparnisse gehören in eine Wallet, deren Key noch nie in einem Bot war, am besten eine Hardware-Wallet. Weitere Gewohnheiten für den Alltag findest du in unseren 10 Regeln für eine sichere Wallet.
3. Nach Plan abziehen, nicht erst, wenn etwas schiefgeht
In 94 Sekunden reagiert niemand. In diesem Moment ist nur das Geld sicher, das den Bot schon verlassen hat. Zieh Gewinne in einem festen Rhythmus auf deine eigene Wallet ab, zum Beispiel jede Woche und nach jedem großen Treffer. Prüfe vor dem Senden die ganze Adresse, nicht nur die ersten und letzten Zeichen: Nur Minuten nach den ersten Test-Erstattungen von Bloom schickten Doppelgänger-Adressen (gleiche erste und letzte Zeichen wie die echten) winzige Beträge an die Erstattungs-Wallet von Bloom, in der Hoffnung, dass später jemand die falsche Adresse aus dem Verlauf kopiert. Dieser Trick heißt Address Poisoning.
4. Einstellungen in der App schützen den Key nicht
Eine Sperre der Auszahlungsadresse oder eine PIN schützt nur die Buttons des Bots selbst. Eine Überweisung, die direkt mit dem Key signiert wird, hält sie nicht auf, und genau so lief hier jeder Abfluss. Das Geld auf mehrere Wallets im selben Bot zu verteilen, hilft ebenfalls nicht: Ein Nutzer hatte hier 12 Wallets, und das Skript leerte alle. Den Schaden begrenzt nur, wie viel überhaupt im Bot liegt, und dass der Key deiner Haupt-Wallet in keinem Bot steckt.
5. Vor dem Einzahlen die Sicherheitsbilanz des Bots prüfen
Öffne auf unserer Vergleichsseite für Copy-Trading-Bots die Details eines Bots: Die Bewertung „Sicherheit“ und der Abschnitt „Neueste Updates“ zeigen bestätigte Hacks, wie viel verloren ging und ob die Nutzer ihr Geld zurückbekamen, jeweils mit Quelle. Du kannst auch „Hack“ ins Suchfeld tippen. Bei Bloom steht jetzt: „Hack mit $947K Schaden, vollständig erstattet“. Bei „Sicherheit“ vergeben wir 9 von 10 Punkten für eine saubere Bilanz, 7 für einen vollständig erstatteten Hack, 6, wenn eine Erstattung versprochen, aber nicht bestätigt wurde, und 3, wenn die Nutzer nichts zurückbekamen.
Häufige Fragen
Kann man Bloom nach dem Hack noch sicher nutzen?
Kein Trading-Bot ist risikofrei, auch Bloom nicht. Bloom sagt, die Lücke lag in einem Modul eines Drittanbieters und auf Private Keys sei nicht zugegriffen worden, und hat alle Betroffenen innerhalb eines Tages entschädigt. Ob dir das reicht, entscheidest du selbst. So oder so: Lass nur Trading-Kapital in der Bot-Wallet. Unser Bloom-Guide erklärt die Funktionen und Sicherheitseinstellungen.
Hat Bloom die gestohlenen SOL erstattet?
Ja. Bloom hat am 26. Oktober 2026 allen neun Betroffenen 9.408 SOL erstattet und jede Transaktion auf Solscan verlinkt. Wir haben sie on-chain geprüft.
Ist Bloom wieder online?
Bloom hat am 26. Oktober alle Systeme abgeschaltet und mitgeteilt, dass sich die Nutzer erneut bei Bloom Manager und der Chrome-Extension anmelden müssen. Einen Post zum Neustart auf @BloomTrading haben wir nicht gefunden, aber das Changelog listet Updates vom 29. Oktober und 2. November, und DefiLlama verzeichnet seitdem jeden Tag Handelsvolumen bei Bloom. Melde dich nur über bloombot.app an, nie über einen Link zum „erneuten Anmelden“, den dir jemand schickt.
Ich habe Bloom vor Monaten genutzt. Muss ich etwas tun?
Ja, und das gilt für jeden Bot, den du nicht mehr nutzt. Öffne deine alten Bot-Wallets, und wenn darin noch Guthaben liegt, verschieb es auf eine Wallet, deren Key nie mit einem Bot genutzt wurde. Die Hälfte der hier geleerten Wallets hatte seit einem Monat nicht mehr über Bloom gehandelt.
Das Wichtigste in Kürze
Der Bloom-Bot-Hack war schnell und eng begrenzt: 94 Sekunden, neun Nutzer, jedem wurden mindestens 650 SOL genommen. Bloom hat alle innerhalb eines Tages entschädigt. Was du selbst in der Hand hast, ist bei jedem Bot gleich: wie viel in der Bot-Wallet liegt, wie oft du abziehst und ob alte Wallets noch Geld enthalten.
Bevor du dich für einen Bot entscheidest oder Geld nachlegst, vergleiche Sicherheitsbilanz, Gebühren und Copy Trading von 20+ Bots auf unserer Vergleichsseite für Copy-Trading-Bots.
Trade Fast. Trade Smart.
Quellen: Posts von Bloom auf X (Mitteilung, Erstattungen), die On-Chain-Analyse von Bitquery und unsere eigene Prüfung der neun Erstattungstransaktionen auf Solana. Nichts in diesem Artikel ist Anlageberatung.