Bloom Bot Diretas: 9.408 SOL dalam 94 Detik dan Pelajarannya
 2026-11-067 menit baca
Dalam kasus hack Bloom bot pada 26 Oktober 2026, penyerang menguras 48 wallet milik sembilan pengguna dalam 94 detik dan membawa kabur 9.408 SOL, sekitar $947.000. Bloom mengembalikan dana semua pengguna terdampak secara penuh di hari yang sama, dan kami sudah mengecek sendiri transaksi refund-nya secara on-chain. Di bawah ini: apa yang terjadi, apa kata Bloom, dan lima kebiasaan yang membatasi kerugianmu kalau wallet dikuras seperti ini, apa pun bot yang kamu pakai.
Ringkasan singkat
- Pada 26 Oktober 2026, 9.408 SOL (sekitar $947.000) keluar dari wallet 9 pengguna Bloom dalam 94 detik: 48 wallet menurut hitungan on-chain Bitquery, 49 menurut Bloom.
- Bloom menyebut penyebabnya celah remote code execution (RCE) di sebuah modul pihak ketiga, dan menyatakan tidak ada private key yang diakses.
- Bloom mengembalikan seluruh 9.408 SOL di hari yang sama. Kami sudah mengecek transfernya di Solana: kesembilan pengguna sudah menerima dananya.
- Separuh wallet yang dikuras sudah sebulan tidak dipakai trading di Bloom, dan lima di antaranya menganggur sejak paruh pertama 2025. Uang yang dibiarkan di wallet bot tetap berisiko.
Kronologi hack Bloom bot
Bitquery, perusahaan analitik on-chain, merekonstruksi serangan ini dari data blockchain di hari yang sama. Semua waktu dalam UTC, 26 Oktober 2026 (untuk WIB, tambahkan 7 jam).
| Waktu (UTC) | Kejadian |
|---|---|
| 00:59 | Percobaan pertama terhadap wallet terbesar gagal |
| 01:00 | Transfer uji kecil dimulai, satu per pengguna, ke wallet yang dibuat hari itu |
| 01:03:07 | Wallet pertama dikuras habis |
| 01:04:41 | Wallet ke-48 dikuras habis: total 94 detik |
| 04:37 | Bloom berjanji mengganti penuh kerugian pengguna terdampak |
| 09:12 | Pernyataan resmi; semua sistem Bloom dimatikan |
| 15:32–20:33 | Bloom mengirim refund ke wallet baru para pengguna |
| 20:37 | Bloom: "All Refunds Successfully Processed" (semua refund berhasil diproses) |
Setiap pengurasan adalah transfer SOL biasa yang ditandatangani dengan key milik wallet itu sendiri: tanpa approval token, tanpa smart contract, tanpa penanda tangan kedua. Script menguras wallet pengguna demi pengguna, mulai dari saldo terbesar, dan hanya mengambil SOL, meninggalkan USDC senilai sekitar $56.853.
| Angka kunci | |
|---|---|
| Pengguna terdampak | 9 |
| Wallet yang dikuras | 48 (Bitquery) / 49 (Bloom) |
| SOL yang diambil | 9.408, sekitar $947.000 (angka dari Bloom) |
| Kerugian terbesar satu wallet | 1.636 SOL |
| Kerugian median per wallet | 89 SOL, sekitar $9.000 |
| Porsi 6 wallet terbesar | 61% |
| Wallet tanpa trade di Bloom dalam 30 hari sebelumnya | 24 dari 48 |
| Wallet yang menganggur sejak paruh pertama 2025 | 5 |
| Dikembalikan | 9.408 SOL ke kesembilan pengguna, di hari yang sama |
Seorang pemilik wallet bahkan berhasil menyelamatkan 48.550 USDC: percobaan pertama penyerang untuk memindahkannya gagal karena wallet itu tidak punya SOL untuk biaya jaringan, dan pemiliknya sempat menarik dana tersebut 96 detik setelah penyerang mengirim 0,02 SOL untuk menutup biayanya.
Apa kata Bloom
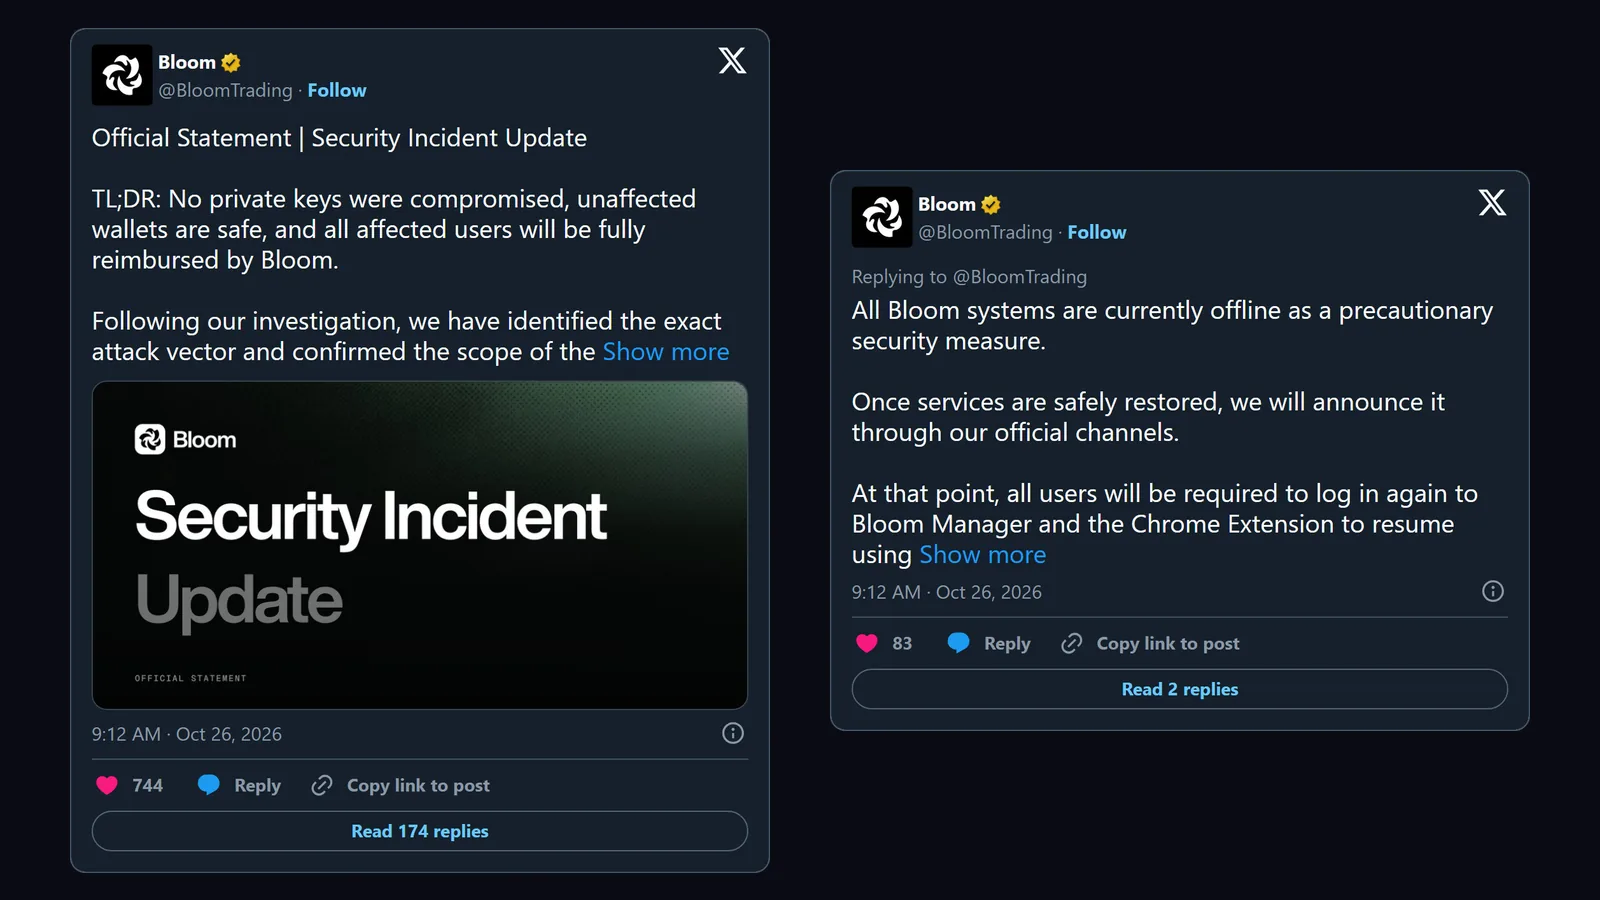
- Penyebab: "The attack exploited a third-party module through a complex Remote Code Execution (RCE) vulnerability", artinya serangan ini memanfaatkan sebuah modul pihak ketiga lewat celah remote code execution (RCE) yang kompleks. Bloom belum menyebut nama modulnya.
- Key: "No private keys were accessed or compromised" (tidak ada private key yang diakses atau bocor), dan wallet di luar kelompok terdampak aman.
- Cakupan: 49 alamat wallet milik 9 pengguna, sekitar 9.408 SOL ($947.000).
- Penghentian sistem: semua sistem Bloom dimatikan sebagai langkah pencegahan. Saat kembali aktif, setiap pengguna harus login ulang ke Bloom Manager dan Chrome Extension.
- Penyerang: Bloom mengaku sudah mengantongi alamat IP dan data center yang dipakai, lalu menawarkan negosiasi: sebagian dana dikembalikan, dan sebagai gantinya Bloom tidak menempuh jalur hukum.
Masih ada satu hal yang belum terjawab. Bitquery menemukan bahwa setiap pengurasan ditandatangani dengan key milik wallet itu sendiri, dan menyebut data on-chain tidak bisa menunjukkan bagaimana penyerang mendapat kemampuan itu. Bloom sendiri menyatakan key-nya tidak diakses. Belum ada pihak yang memublikasikan jalur teknisnya secara lengkap, jadi kami tidak akan menebak-nebak di sini.
Apakah refund sudah dibayar?
Sudah. Pada 26 Oktober pukul 20:37 UTC, Bloom memposting: "We confirm that 100% of the affected funds, totaling 9,408 SOL, have been fully refunded to all 9 users" (kami mengonfirmasi 100% dana terdampak, total 9.408 SOL, sudah dikembalikan penuh kepada kesembilan pengguna), lengkap dengan link Solscan untuk masing-masing dari sembilan transaksi refund.
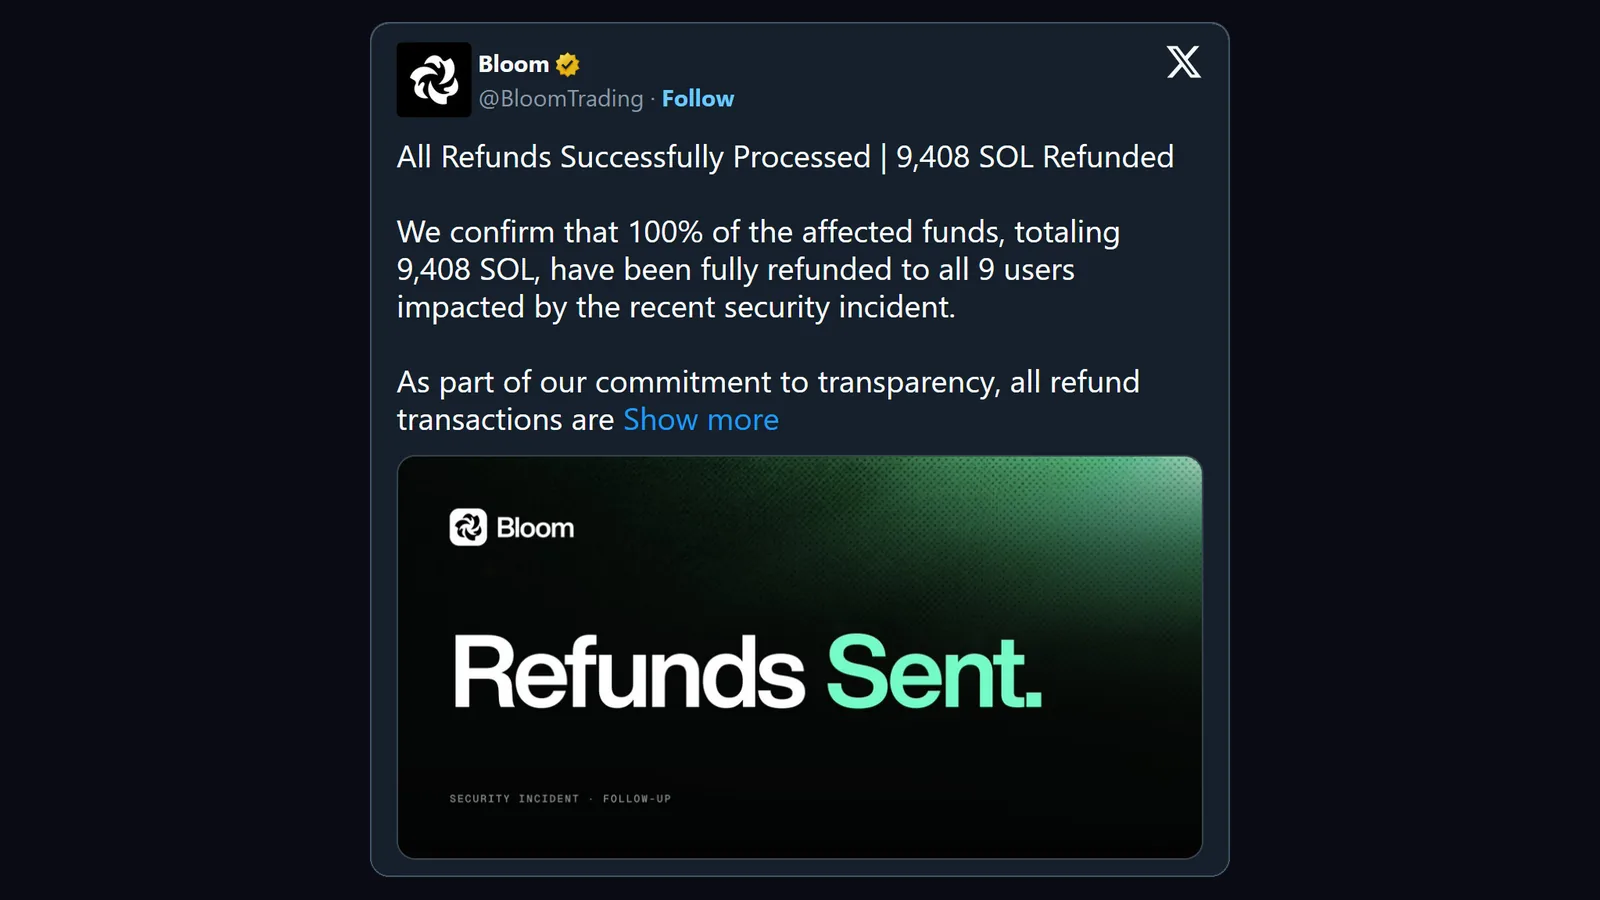
Kami sudah mengeceknya secara on-chain. Kesembilan transaksi berhasil pada 26 Oktober, dikirim dari alamat yang sebelumnya diumumkan Bloom sebagai kontak untuk penyerang. Setiap pengguna lebih dulu menerima transfer uji 1 SOL, lalu sisanya: total 9.408,23 SOL, kurang dari 20 jam setelah pengurasan.
5 pelajaran untuk semua pengguna bot trading
1. Uang yang menganggur di wallet bot tetap berisiko
Separuh wallet yang dikuras (24 dari 48) tidak membayar fee Bloom sama sekali dalam 30 hari sebelum serangan. Lima wallet terakhir kali trading lewat Bloom antara Januari dan Mei 2025. Pemiliknya sudah lama beralih, tapi wallet-nya masih berisi SOL dan bot masih memegang key-nya. Saat berhenti memakai sebuah bot, kosongkan wallet-nya. Jangan memarkir uang di sana "buat nanti".
2. Simpan hanya modal trading di bot
Penyerang memilih wallet besar: enam wallet menyumbang 61% dari total yang diambil, dan wallet di posisi median kehilangan sekitar $9.000. Isi wallet bot secukupnya untuk trade yang ingin kamu lakukan minggu ini. Simpan tabungan di wallet yang key-nya tidak pernah masuk ke bot mana pun, idealnya hardware wallet. Kebiasaan sehari-hari lainnya bisa kamu baca di 10 aturan menjaga wallet tetap aman.
3. Tarik dana sesuai jadwal, jangan tunggu ada masalah
Tidak ada yang bisa bereaksi dalam 94 detik. Pada saat itu, satu-satunya uang yang aman adalah uang yang sudah keluar dari bot. Tarik profit ke wallet pribadimu dengan ritme tetap, misalnya setiap minggu dan setiap kali dapat profit besar. Sebelum mengirim, cek seluruh alamatnya, bukan hanya beberapa karakter awal dan akhirnya: beberapa menit setelah refund uji pertama dari Bloom, alamat-alamat tiruan (karakter awal dan akhirnya sama dengan alamat asli) mulai mengirim transfer berjumlah sangat kecil ke wallet refund Bloom, berharap nantinya ada yang salah menyalin alamat dari riwayat transaksi. Trik ini disebut address poisoning.
4. Pengaturan di aplikasi tidak melindungi key
Kunci alamat penarikan atau PIN hanya menjaga tombol-tombol di bot itu sendiri. Keduanya tidak bisa menghentikan transfer yang ditandatangani langsung dengan key, dan seperti itulah semua pengurasan dalam kasus ini. Menyebar dana ke beberapa wallet di bot yang sama juga tidak membantu: salah satu pengguna di sini punya 12 wallet, dan script menguras semuanya. Yang membatasi kerugian adalah berapa banyak uang yang ada di bot secara keseluruhan, dan menjauhkan key wallet utamamu dari bot mana pun.
5. Cek rekam jejak keamanan bot sebelum deposit
Di halaman bot copy trading kami, buka detail sebuah bot: skor Keamanan dan bagian "Update terbaru" menampilkan hack yang terkonfirmasi, berapa kerugiannya, dan apakah pengguna mendapat ganti rugi, lengkap dengan sumbernya. Kamu juga bisa mengetik "hack" atau "diretas" di kotak pencarian. Catatan untuk Bloom kini berbunyi "Diretas senilai $947K, sudah dikembalikan penuh". Kami memberi skor Keamanan 9 dari 10 untuk rekam jejak bersih, 7 untuk hack yang kerugiannya diganti penuh, 6 bila ganti rugi baru dijanjikan tapi belum terkonfirmasi, dan 3 bila pengguna tidak mendapat apa-apa.
FAQ
Apakah Bloom aman dipakai setelah kasus hack ini?
Tidak ada bot trading yang bebas risiko, termasuk Bloom. Bloom menyatakan celahnya ada di modul pihak ketiga dan tidak ada private key yang diakses, dan Bloom sudah mengembalikan dana semua pengguna terdampak dalam sehari. Cukup atau tidaknya, kamu yang menilai. Apa pun keputusanmu, simpan hanya modal trading di wallet bot. Panduan Bloom kami membahas fitur dan pengaturan keamanannya.
Apakah Bloom sudah mengembalikan SOL yang dicuri?
Sudah. Bloom mengembalikan 9.408 SOL kepada kesembilan pengguna terdampak pada 26 Oktober 2026 dan menautkan setiap transaksinya di Solscan. Kami sudah mengeceknya secara on-chain.
Apakah Bloom sudah online lagi?
Bloom mematikan semua sistemnya pada 26 Oktober dan menyatakan pengguna harus login ulang ke Bloom Manager dan Chrome Extension. Kami tidak menemukan postingan di @BloomTrading yang mengumumkan sistem aktif kembali, tetapi changelog Bloom mencantumkan update pada 29 Oktober dan 2 November, dan DefiLlama mencatat volume trading Bloom setiap hari sejak itu. Login hanya lewat bloombot.app, jangan pernah lewat link "login ulang" yang dikirim orang lain.
Aku pakai Bloom beberapa bulan lalu. Apakah perlu melakukan sesuatu?
Perlu, dan hal yang sama berlaku untuk bot mana pun yang sudah tidak kamu pakai. Buka wallet-wallet bot lamamu, dan kalau masih ada yang berisi dana, pindahkan ke wallet yang key-nya belum pernah dipakai di bot. Separuh wallet yang dikuras dalam kasus ini sudah sebulan tidak dipakai trading di Bloom.
Poin penting
Hack Bloom bot ini cepat dan sasarannya sempit: 94 detik, sembilan pengguna, masing-masing kehilangan setidaknya 650 SOL. Bloom mengembalikan dana semua korban dalam sehari. Bagian yang bisa kamu kendalikan sama di bot mana pun: berapa banyak uang di wallet bot, seberapa sering kamu menarik dana, dan apakah wallet lama masih berisi uang.
Sebelum memilih bot atau menambah saldonya, bandingkan rekam jejak keamanan, fee, dan fitur copy trading dari 20+ bot di halaman bot copy trading kami.
Trade Fast. Trade Smart.
Sumber: postingan Bloom di X (pernyataan, refund), investigasi on-chain Bitquery, dan pengecekan kami sendiri atas sembilan transaksi refund di Solana. Isi artikel ini bukan nasihat keuangan.