Piratage du bot Bloom : 9 408 SOL en 94 secondes et 5 leçons
 2026-11-067 min de lecture
Lors du piratage du bot Bloom, le 26 octobre 2026, un attaquant a vidé 48 wallets appartenant à neuf utilisateurs en 94 secondes et emporté 9 408 SOL, soit environ 947 000 USD. Bloom a intégralement remboursé chaque utilisateur touché le jour même, et nous avons vérifié nous-mêmes les transactions de remboursement on-chain. Voici ce qui s’est passé, ce que Bloom a déclaré, et cinq habitudes qui limitent ce qu’une attaque de ce type peut vous prendre, quel que soit le bot que vous utilisez.
En bref
- Le 26 octobre 2026, 9 408 SOL (environ 947 000 USD) ont quitté les wallets de 9 utilisateurs de Bloom en 94 secondes : 48 wallets selon le décompte on-chain de Bitquery, 49 selon Bloom.
- Bloom met en cause une faille d’exécution de code à distance dans un module tiers et affirme que personne n’a eu accès aux clés privées.
- Bloom a remboursé les 9 408 SOL le jour même. Nous avons vérifié les transferts sur Solana : les neuf utilisateurs ont bien été payés.
- La moitié des wallets vidés n’avaient fait aucun trade sur Bloom depuis un mois, et cinq dormaient depuis le premier semestre 2025. L’argent laissé dans un wallet de bot reste exposé.
Ce qui s’est passé lors du piratage du bot Bloom
Bitquery, une société d’analyse on-chain, a reconstitué l’attaque à partir de la blockchain le jour même. Toutes les heures sont en UTC, le 26 octobre 2026.
| Heure (UTC) | Événement |
|---|---|
| 00:59 | Échec des premières tentatives sur le plus gros wallet |
| 01:00 | Début des petits transferts de test, un par utilisateur, vers un wallet créé le jour même |
| 01:03:07 | Le premier wallet est vidé |
| 01:04:41 | Le 48e wallet est vidé : 94 secondes au total |
| 04:37 | Bloom promet de rembourser intégralement les utilisateurs touchés |
| 09:12 | Communiqué officiel ; tous les systèmes de Bloom sont mis hors ligne |
| 15:32–20:33 | Bloom envoie les remboursements vers les nouveaux wallets des utilisateurs |
| 20:37 | Bloom : « Tous les remboursements ont été effectués avec succès » |
Chaque retrait de l’attaquant était un simple transfert de SOL signé avec la propre clé du wallet : aucun approval de token, aucun smart contract, aucun second signataire. Le script a vidé les wallets utilisateur par utilisateur, en commençant par le plus gros solde, et n’a pris que des SOL, laissant derrière lui environ 56 853 USD en USDC.
| Chiffres clés | |
|---|---|
| Utilisateurs touchés | 9 |
| Wallets vidés | 48 (Bitquery) / 49 (Bloom) |
| SOL dérobés | 9 408, soit environ 947 000 USD (chiffre de Bloom) |
| Plus gros wallet | 1 636 SOL |
| Wallet médian | 89 SOL, environ 9 000 USD |
| Part des 6 plus gros wallets | 61 % |
| Wallets sans trade sur Bloom dans les 30 jours précédents | 24 sur 48 |
| Wallets inactifs depuis le premier semestre 2025 | 5 |
| Remboursement | 9 408 SOL aux 9 utilisateurs, le jour même |
Un propriétaire a même sauvé 48 550 USDC : la première tentative de l’attaquant pour les déplacer a échoué, car ce wallet n’avait pas de SOL pour payer les frais de réseau, et le propriétaire a retiré ses fonds 96 secondes après que l’attaquant a envoyé 0,02 SOL pour couvrir ces frais.
Ce que Bloom a déclaré
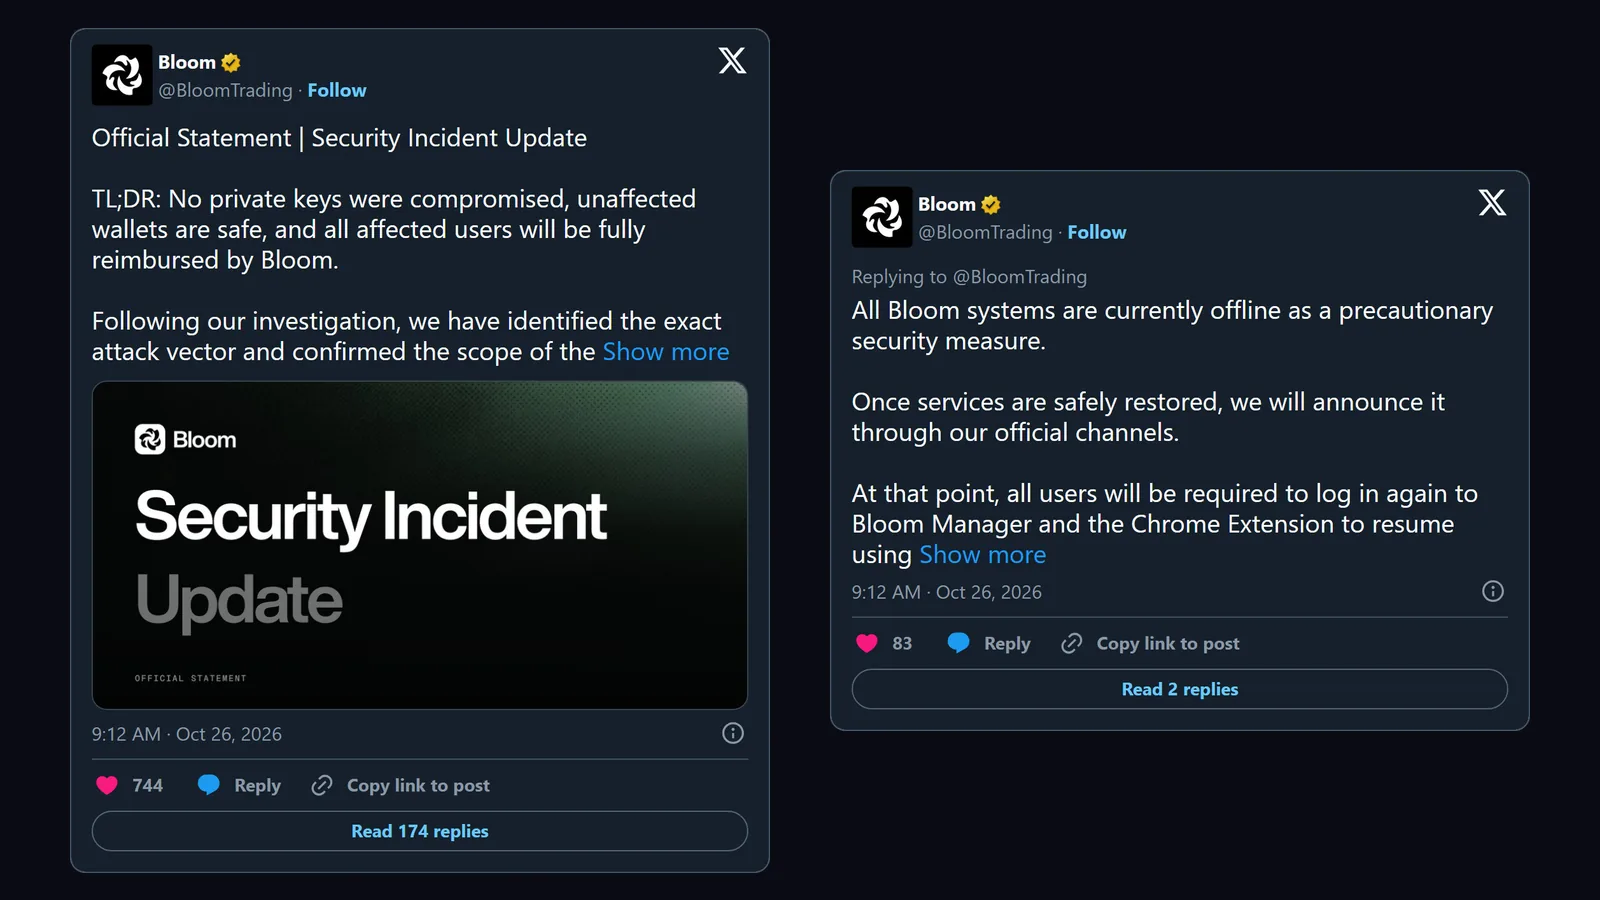
- Cause : « L’attaque a exploité un module tiers par le biais d’une vulnérabilité complexe d’exécution de code à distance (RCE). » Bloom n’a pas nommé ce module.
- Clés : « Aucune clé privée n’a été consultée ni compromise », et les wallets extérieurs au groupe touché étaient en sécurité.
- Périmètre : 49 adresses de wallet appartenant à 9 utilisateurs, environ 9 408 SOL (947 000 USD).
- Mise hors ligne : tous les systèmes de Bloom ont été coupés par précaution. À leur retour, chaque utilisateur devra se reconnecter à Bloom Manager et à l’extension Chrome.
- L’attaquant : Bloom affirme avoir recueilli les adresses IP et identifié les data centers utilisés, et a proposé de négocier la restitution d’une partie des fonds en échange de l’abandon de toute action en justice.
Un point reste en suspens. Bitquery a constaté que chaque retrait avait été signé avec la propre clé du wallet et indique que la blockchain ne permet pas de savoir comment l’attaquant a obtenu ce pouvoir. Bloom affirme que personne n’a eu accès aux clés elles-mêmes. Aucun des deux n’a publié le cheminement technique complet, nous ne ferons donc pas de suppositions ici.
Le remboursement a-t-il été versé ?
Oui. Le 26 octobre à 20:37 UTC, Bloom a publié : « Nous confirmons que 100 % des fonds concernés, soit 9 408 SOL au total, ont été intégralement remboursés aux 9 utilisateurs », avec un lien Solscan pour chacune des neuf transactions de remboursement.
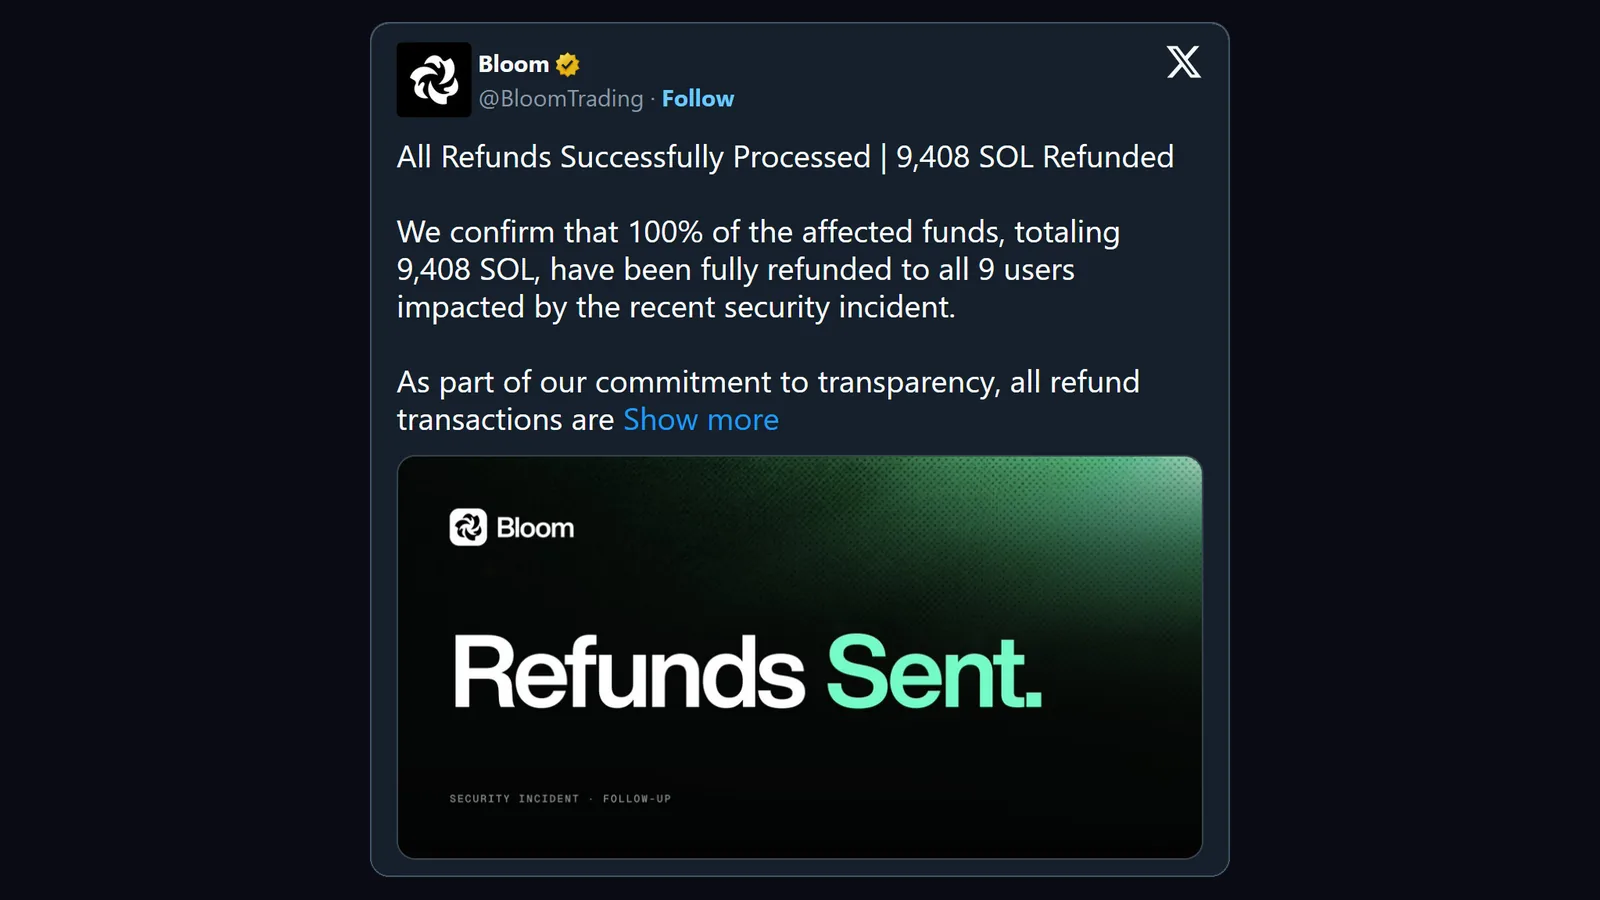
Nous les avons vérifiées on-chain. Les neuf sont passées le 26 octobre, envoyées depuis l’adresse que Bloom avait publiée comme point de contact pour l’attaquant. Chaque utilisateur a d’abord reçu un transfert test de 1 SOL, puis le reste : 9 408,23 SOL au total, moins de 20 heures après le vol.
5 leçons pour tout utilisateur de bot de trading
1. L’argent qui dort dans un wallet de bot reste exposé
La moitié des wallets vidés (24 sur 48) n’avaient payé aucune commission à Bloom dans les 30 jours précédant l’attaque. Cinq avaient fait leur dernier trade via Bloom entre janvier et mai 2025. Leurs propriétaires étaient passés à autre chose, mais les wallets contenaient encore des SOL et le bot détenait toujours leurs clés. Quand vous arrêtez d’utiliser un bot, videz ses wallets. N’y laissez pas d’argent « pour plus tard ».
2. Ne gardez dans le bot que l’argent du trading
L’attaquant a visé les gros wallets : six d’entre eux concentraient 61 % des fonds dérobés, et le wallet médian a perdu environ 9 000 USD. Dimensionnez un wallet de bot pour les trades que vous prévoyez cette semaine. Gardez votre épargne dans un wallet dont la clé n’est jamais passée par un bot, idéalement un wallet matériel. D’autres réflexes du quotidien sont réunis dans nos 10 règles pour garder votre wallet en sécurité.
3. Retirez à rythme fixe, pas quand un problème survient
Personne ne réagit en 94 secondes. À ce moment-là, le seul argent en sécurité est celui qui est déjà parti. Retirez vos gains vers votre propre wallet à un rythme fixe, par exemple chaque semaine et après chaque trade très rentable. Avant d’envoyer, vérifiez l’adresse en entier, pas seulement les premiers et derniers caractères : quelques minutes après les premiers remboursements tests de Bloom, des adresses sosies (mêmes premiers et derniers caractères que les vraies) ont commencé à envoyer de minuscules transferts vers le wallet de remboursement de Bloom, dans l’espoir que quelqu’un copie plus tard la mauvaise adresse depuis l’historique. Cette technique s’appelle l’empoisonnement d’adresse (address poisoning).
4. Les réglages de l’app ne protègent pas la clé
Le verrouillage de l’adresse de retrait ou un code PIN protègent les boutons du bot lui-même. Ils ne peuvent pas empêcher un transfert signé avec la clé elle-même, et c’est exactement ainsi que tous les wallets ont été vidés ici. Répartir son argent sur plusieurs wallets d’un même bot n’aide pas non plus : l’un des utilisateurs touchés avait 12 wallets, et le script les a tous vidés. Ce qui limite les dégâts, c’est le montant total laissé dans le bot, et le fait de ne confier la clé de votre wallet principal à aucun bot.
5. Vérifiez l’historique de sécurité d’un bot avant de déposer
Sur notre page des bots de copy trading, ouvrez les détails d’un bot : la note Sécurité et la rubrique « Dernières mises à jour » indiquent les piratages confirmés, les montants perdus et si les utilisateurs ont été remboursés, avec la source. Vous pouvez aussi taper « piratage » dans le champ de recherche. Pour Bloom, la fiche affiche désormais « Piratage de $947K, entièrement remboursé ». Nous attribuons une note Sécurité de 9 sur 10 à un historique vierge, de 7 à un piratage entièrement remboursé, de 6 quand un remboursement a été promis sans être confirmé, et de 3 quand les utilisateurs n’ont rien récupéré.
Questions fréquentes
Bloom est-il sûr après le piratage ?
Aucun bot de trading n’est sans risque, Bloom compris. Bloom affirme que la faille se trouvait dans un module tiers et que personne n’a eu accès aux clés privées, et il a remboursé chaque utilisateur touché en moins d’une journée. À vous de juger si cela suffit. Dans tous les cas, ne laissez dans le wallet du bot que l’argent destiné au trading. Notre guide Bloom présente ses fonctions et ses réglages de sécurité.
Bloom a-t-il remboursé les SOL volés ?
Oui. Bloom a remboursé 9 408 SOL aux neuf utilisateurs touchés le 26 octobre 2026 et a publié le lien Solscan de chaque transaction. Nous les avons vérifiées on-chain.
Bloom est-il de nouveau en ligne ?
Bloom a coupé tous ses systèmes le 26 octobre et indiqué que les utilisateurs devraient se reconnecter à Bloom Manager et à l’extension Chrome. Nous n’avons trouvé aucune annonce de redémarrage sur @BloomTrading, mais son changelog mentionne des mises à jour le 29 octobre et le 2 novembre, et DefiLlama enregistre chaque jour du volume de trading sur Bloom depuis. Connectez-vous uniquement via bloombot.app, jamais via un lien « reconnectez-vous » que quelqu’un vous envoie.
J’ai utilisé Bloom il y a plusieurs mois. Dois-je faire quelque chose ?
Oui, et c’est valable pour tout bot que vous n’utilisez plus. Ouvrez vos anciens wallets de bot et, s’il reste des fonds sur l’un d’eux, transférez-les vers un wallet dont la clé n’a jamais été utilisée avec un bot. La moitié des wallets vidés ici n’avaient fait aucun trade sur Bloom depuis un mois.
À retenir
Le piratage du bot Bloom a été rapide et ciblé : 94 secondes, neuf utilisateurs, au moins 650 SOL pris à chacun. Bloom a remboursé tout le monde en moins d’une journée. Ce qui dépend de vous est le même pour tous les bots : combien vous laissez dans le wallet du bot, à quelle fréquence vous retirez, et si vos anciens wallets contiennent encore de l’argent.
Avant de choisir un bot ou d’en recharger un, comparez l’historique de sécurité, les frais et le copy trading de plus de 20 bots sur notre page des bots de copy trading.
Trade Fast. Trade Smart.
Sources : les posts de Bloom sur X (communiqué, remboursements), l’enquête on-chain de Bitquery et notre propre vérification des neuf transactions de remboursement sur Solana. Rien dans cet article ne constitue un conseil financier.