Bloom 機器人遭駭:94 秒盜走 9,408 SOL,該記取哪些教訓
 2026-11-06閱讀約 7 分鐘
在 2026年10月26日的 Bloom 機器人遭駭事件中,攻擊者在 94 秒內清空了 9 位使用者的 48 個錢包,盜走 9,408 SOL,約 94.7 萬美元。Bloom 當天就全額退款給每一位受影響的使用者,我們也親自在鏈上核對了這些退款交易。以下整理事件經過、Bloom 的說法,以及不管你用哪個機器人,都能限制這類盜領損失的 5 個習慣。
重點摘要
- 2026年10月26日,9 位 Bloom 使用者的錢包在 94 秒內被轉走 9,408 SOL(約 94.7 萬美元):依 Bitquery 的鏈上統計是 48 個錢包,依 Bloom 的統計是 49 個。
- Bloom 把原因歸咎於第三方模組中的遠端程式碼執行(RCE)漏洞,並表示沒有任何私鑰遭到存取。
- Bloom 當天就退還了全部 9,408 SOL。我們在 Solana 上核對過這些轉帳:9 位使用者都已收到退款。
- 被盜空的錢包有一半已經一個月沒在 Bloom 上交易,5 個更是從 2025年上半年起就一直閒置。放在機器人錢包裡的錢,始終有風險。
Bloom 機器人遭駭事件經過
鏈上數據分析公司 Bitquery 當天就從區塊鏈資料還原了這次攻擊。以下時間皆為 2026年10月26日的 UTC 時間(換算台灣時間請加 8 小時)。
| 時間(UTC) | 事件 |
|---|---|
| 00:59 | 針對最大錢包的最初幾次嘗試失敗 |
| 01:00 | 開始小額測試轉帳,每位使用者一筆,轉進一個當天建立的錢包 |
| 01:03:07 | 第一個錢包被盜空 |
| 01:04:41 | 第 48 個錢包被盜空:前後總共 94 秒 |
| 04:37 | Bloom 承諾全額賠付受影響的使用者 |
| 09:12 | 發布官方聲明;Bloom 所有系統下線 |
| 15:32–20:33 | Bloom 把退款轉進使用者的新錢包 |
| 20:37 | Bloom 發布「All Refunds Successfully Processed」(所有退款已完成) |
每一筆盜領都是普通的 SOL 轉帳,用錢包自己的私鑰簽署:沒有代幣授權、沒有經過智慧合約,也沒有第二位簽署者。腳本按使用者逐一清空錢包,從餘額最大的開始,而且只拿 SOL,留下約 56,853 美元的 USDC 沒動。
| 關鍵數據 | |
|---|---|
| 受影響使用者 | 9 位 |
| 被盜空的錢包 | 48 個(Bitquery)/ 49 個(Bloom) |
| 被盜 SOL | 9,408,約 94.7 萬美元(Bloom 公布的數字) |
| 損失最多的單一錢包 | 1,636 SOL |
| 單一錢包損失中位數 | 89 SOL,約 9,000 美元 |
| 最大 6 個錢包占被盜總額的比例 | 61% |
| 事發前 30 天內沒有 Bloom 交易的錢包 | 48 個中有 24 個 |
| 自 2025年上半年起閒置的錢包 | 5 個 |
| 已退款 | 當天退還 9,408 SOL 給全部 9 位使用者 |
有一位錢包主人甚至保住了 48,550 USDC:攻擊者第一次想轉走這筆錢時失敗了,因為那個錢包沒有 SOL 可以付網路手續費;攻擊者接著轉入 0.02 SOL 來付手續費,而錢包主人在那之後 96 秒把錢轉了出去。
Bloom 怎麼說
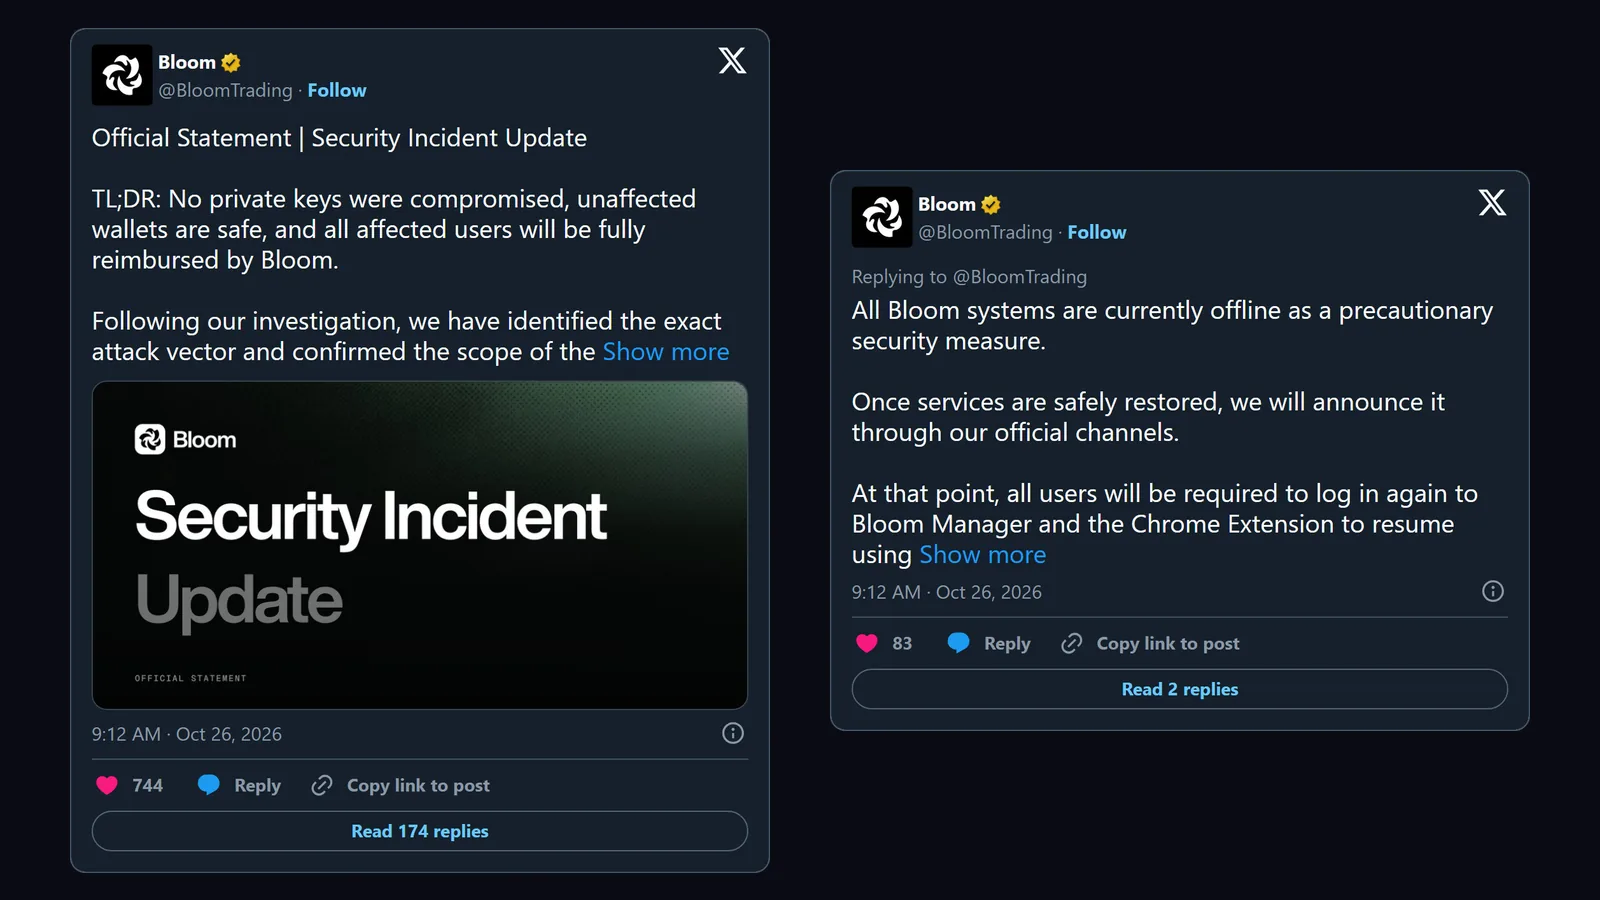
- 原因: 「攻擊者透過一個複雜的遠端程式碼執行(RCE)漏洞,利用了一個第三方模組。」Bloom 沒有公開這個模組的名稱。
- 私鑰: 「沒有任何私鑰遭到存取或外洩」,受影響使用者以外的錢包都很安全。
- 範圍: 9 位使用者的 49 個錢包地址,約 9,408 SOL(94.7 萬美元)。
- 停機: 為了預防,Bloom 所有系統下線。系統恢復後,每位使用者都必須重新登入 Bloom Manager 和 Chrome 擴充功能。
- 對攻擊者: Bloom 表示已經掌握攻擊者使用的 IP 位址和資料中心,並提議談判:攻擊者歸還部分資金,Bloom 就不採取法律行動。
有一點至今仍沒有定論。Bitquery 發現每一筆盜領都是用錢包自己的私鑰簽署,並表示從鏈上看不出攻擊者是怎麼取得這個簽署能力的。Bloom 則表示私鑰本身沒有遭到存取。雙方都還沒公布完整的技術細節,所以我們不在這裡妄加猜測。
退款入帳了嗎?
入帳了。10月26日 20:37 UTC,Bloom 發文表示:「我們確認受影響的資金已 100% 全額退還給全部 9 位使用者,總計 9,408 SOL」,並為 9 筆退款交易逐一附上 Solscan 連結。
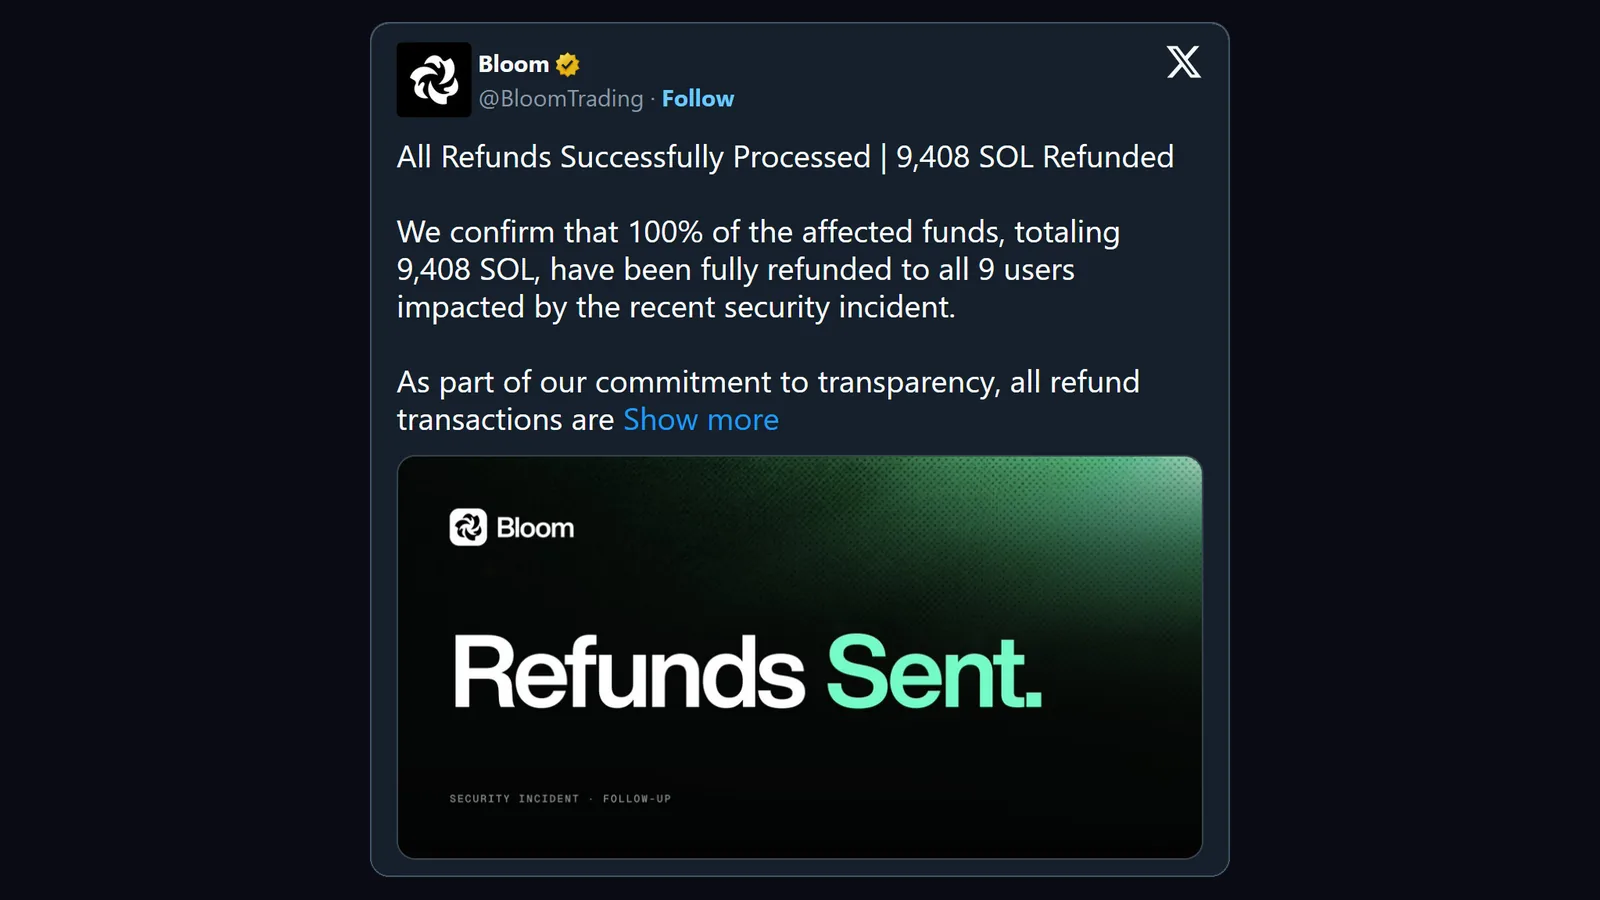
我們在鏈上逐筆查過。9 筆交易都在 10月26日完成,發送地址正是 Bloom 先前公布、讓攻擊者聯絡用的那個地址。每位使用者都先收到一筆 1 SOL 的測試轉帳,再收到其餘款項:總計 9,408.23 SOL,距離被盜不到 20 小時。
給所有交易機器人使用者的 5 個教訓
1. 閒置在機器人錢包裡的錢一樣有風險
被盜空的錢包有一半(48 個中有 24 個)在攻擊前 30 天內沒有付過任何 Bloom 手續費。有 5 個錢包最後一次透過 Bloom 交易,已經是 2025年1月到5月之間的事。它們的主人早就不用了,但錢包裡還有 SOL,機器人也還保管著私鑰。不再使用某個機器人時,就把它的錢包清空。別把錢放在那裡「以後再說」。
2. 機器人裡只放交易資金
攻擊者專挑大錢包下手:被盜金額有 61% 來自其中 6 個錢包,處於中位數的錢包損失約 9,000 美元。機器人錢包裡的錢,夠你這週打算做的交易就好。積蓄放在私鑰從沒碰過任何機器人的錢包裡,最好是硬體錢包。更多日常習慣,請看我們的 守住錢包的 10 條規則。
3. 定期提領,別等出事才提
沒有人能在 94 秒內反應過來。那一刻,唯一安全的錢,就是已經提出來的錢。用固定的節奏把獲利提領到自己的錢包,例如每週一次,以及每次大賺之後。轉帳前要核對完整地址,不要只看開頭和結尾幾個字元:Bloom 發出第一批測試退款才幾分鐘,就有一批仿冒地址(開頭和結尾的字元和真地址一樣)開始對 Bloom 的退款錢包發送極小額的轉帳,等著有人日後從交易紀錄裡複製到錯的地址。這種手法叫做地址投毒(address poisoning)。
4. 機器人裡的設定保護不了私鑰
提領地址鎖定或 PIN 碼,保護的只是機器人自己的按鈕。它們擋不住直接用私鑰簽署的轉帳,而這次的每一筆盜領都是這種轉帳。把錢分散到同一個機器人裡的多個錢包也沒用:這次有一位使用者有 12 個錢包,腳本把它們全部清空了。真正能限制損失的,是你在機器人裡總共放了多少錢,以及絕不把主錢包的私鑰放進任何機器人。
5. 入金前先查機器人的資安紀錄
在我們的 跟單機器人評測頁面 上打開某個機器人的詳細資訊:「安全性」分數和「最新動態」會列出已證實的遭駭事件、損失多少、使用者有沒有拿回賠償,並附上來源。你也可以在搜尋框輸入「遭駭」。Bloom 的註記目前寫著「遭駭損失 $947K,已全額賠付」。我們的安全性評分標準是:沒有遭駭紀錄 9 分(滿分 10 分),遭駭但已全額賠付 7 分,承諾賠付但尚未證實 6 分,使用者什麼都沒拿回 3 分。
常見問題
Bloom 遭駭後還能安心使用嗎?
沒有任何交易機器人是零風險的,Bloom 也不例外。Bloom 表示漏洞出在第三方模組,沒有任何私鑰遭到存取,並在一天內賠付了每一位受影響的使用者。這樣夠不夠,由你自己判斷。無論如何,機器人錢包裡都只放交易資金。我們的 Bloom 介紹 整理了它的功能與安全設定。
Bloom 退還被盜的 SOL 了嗎?
已經退還了。2026年10月26日,Bloom 退還 9,408 SOL 給全部 9 位受影響的使用者,並附上每筆交易的 Solscan 連結。我們已在鏈上逐筆查證。
Bloom 恢復上線了嗎?
Bloom 在 10月26日關閉所有系統,並表示使用者必須重新登入 Bloom Manager 和 Chrome 擴充功能。我們在 @BloomTrading 上沒有找到宣布重新上線的貼文,但 Bloom 的更新紀錄列出了 10月29日和11月2日的更新,DefiLlama 也從那之後每天都記錄到 Bloom 的交易量。只透過 bloombot.app 登入,千萬不要點別人傳給你的「重新登入」連結。
我幾個月前用過 Bloom,需要做什麼嗎?
需要,而且你停用的任何機器人都一樣。打開你的舊機器人錢包,如果還有資金,就轉到一個私鑰從沒用在任何機器人上的錢包。這次被盜空的錢包,有一半已經一個月沒在 Bloom 上交易了。
重點結論
Bloom 機器人遭駭事件來得快、範圍小:94 秒、9 位使用者,每人至少被盜 650 SOL。Bloom 在一天內賠付了所有人。而你能掌控的部分,換成哪個機器人都一樣:機器人錢包裡放多少錢、多久提領一次,以及舊錢包裡還有沒有錢。
在選擇機器人或加碼入金之前,先到我們的 跟單機器人評測頁面 比較 20 多款機器人的資安紀錄、手續費與跟單功能。
Trade Fast. Trade Smart.
資料來源:Bloom 在 X 上的貼文(聲明、退款)、Bitquery 的鏈上調查,以及我們對 Solana 上 9 筆退款交易的查證。本文不構成任何投資建議。