Злам бота Bloom: 9408 SOL за 94 секунди і чого він навчає
 2026-11-067 хв читання
Під час зламу бота Bloom 26 жовтня 2026 року зловмисник за 94 секунди спустошив 48 гаманців девʼяти користувачів і вивів 9408 SOL, близько 947 000 доларів. Bloom того ж дня повністю повернув кошти всім постраждалим, і ми самі перевірили транзакції повернення в блокчейні. Далі — що сталося, що заявив Bloom і пʼять звичок, які обмежують, скільки може забрати у вас така атака, хоч би яким ботом ви користувалися.
Коротко
- 26 жовтня 2026 року за 94 секунди з гаманців 9 користувачів Bloom пішло 9408 SOL (близько 947 000 доларів): 48 гаманців за ончейн-підрахунком Bitquery, 49 — за даними Bloom.
- Bloom пояснив атаку вразливістю віддаленого виконання коду в сторонньому модулі й заявив, що доступу до приватних ключів не було.
- Bloom повернув усі 9408 SOL того ж дня. Ми перевірили перекази в Solana: гроші отримали всі девʼять користувачів.
- Половина спустошених гаманців місяць не торгувала через Bloom, а пʼять не використовувалися з першої половини 2025 року. Гроші, залишені на гаманці бота, і далі під загрозою.
Як стався злам бота Bloom
Компанія ончейн-аналітики Bitquery того ж дня відновила хід атаки за даними блокчейну. Час скрізь указано за UTC, 26 жовтня 2026 року (за київським часом — на 2 години пізніше).
| Час (UTC) | Що сталося |
|---|---|
| 00:59 | Перші спроби виведення з найбільшого гаманця не проходять |
| 01:00 | Починаються невеликі тестові перекази, по одному на користувача, на гаманець, створений того ж дня |
| 01:03:07 | Спустошено перший гаманець |
| 01:04:41 | Спустошено 48-й гаманець: усього 94 секунди |
| 04:37 | Bloom обіцяє повністю відшкодувати збитки постраждалим |
| 09:12 | Офіційна заява; усі системи Bloom вимкнено |
| 15:32–20:33 | Bloom повертає кошти на нові гаманці користувачів |
| 20:37 | Bloom: «Усі повернення успішно проведено» |
Кожне виведення було звичайним переказом SOL, підписаним власним ключем гаманця: жодного approve токенів, жодного смарт-контракту, жодного другого підпису. Скрипт спустошував гаманці користувач за користувачем, починаючи з найбільшого балансу, і забирав лише SOL, залишивши близько 56 853 доларів у USDC.
| Ключові цифри | |
|---|---|
| Постраждалих користувачів | 9 |
| Спустошених гаманців | 48 (Bitquery) / 49 (Bloom) |
| Виведено SOL | 9408, близько 947 000 доларів (за даними Bloom) |
| Максимум з одного гаманця | 1636 SOL |
| Медіана на гаманець | 89 SOL, близько 9000 доларів |
| Частка 6 найбільших гаманців у викраденому | 61% |
| Гаманців без угод у Bloom за попередні 30 днів | 24 з 48 |
| Гаманців без активності з першої половини 2025 року | 5 |
| Повернуто | 9408 SOL усім 9 користувачам, того ж дня |
Одному власникові навіть вдалося вберегти 48 550 USDC: перша спроба зловмисника перевести їх зірвалася, бо на гаманці не було SOL для мережевої комісії, а власник вивів гроші через 96 секунд після того, як зловмисник надіслав 0,02 SOL на комісію.
Що заявив Bloom
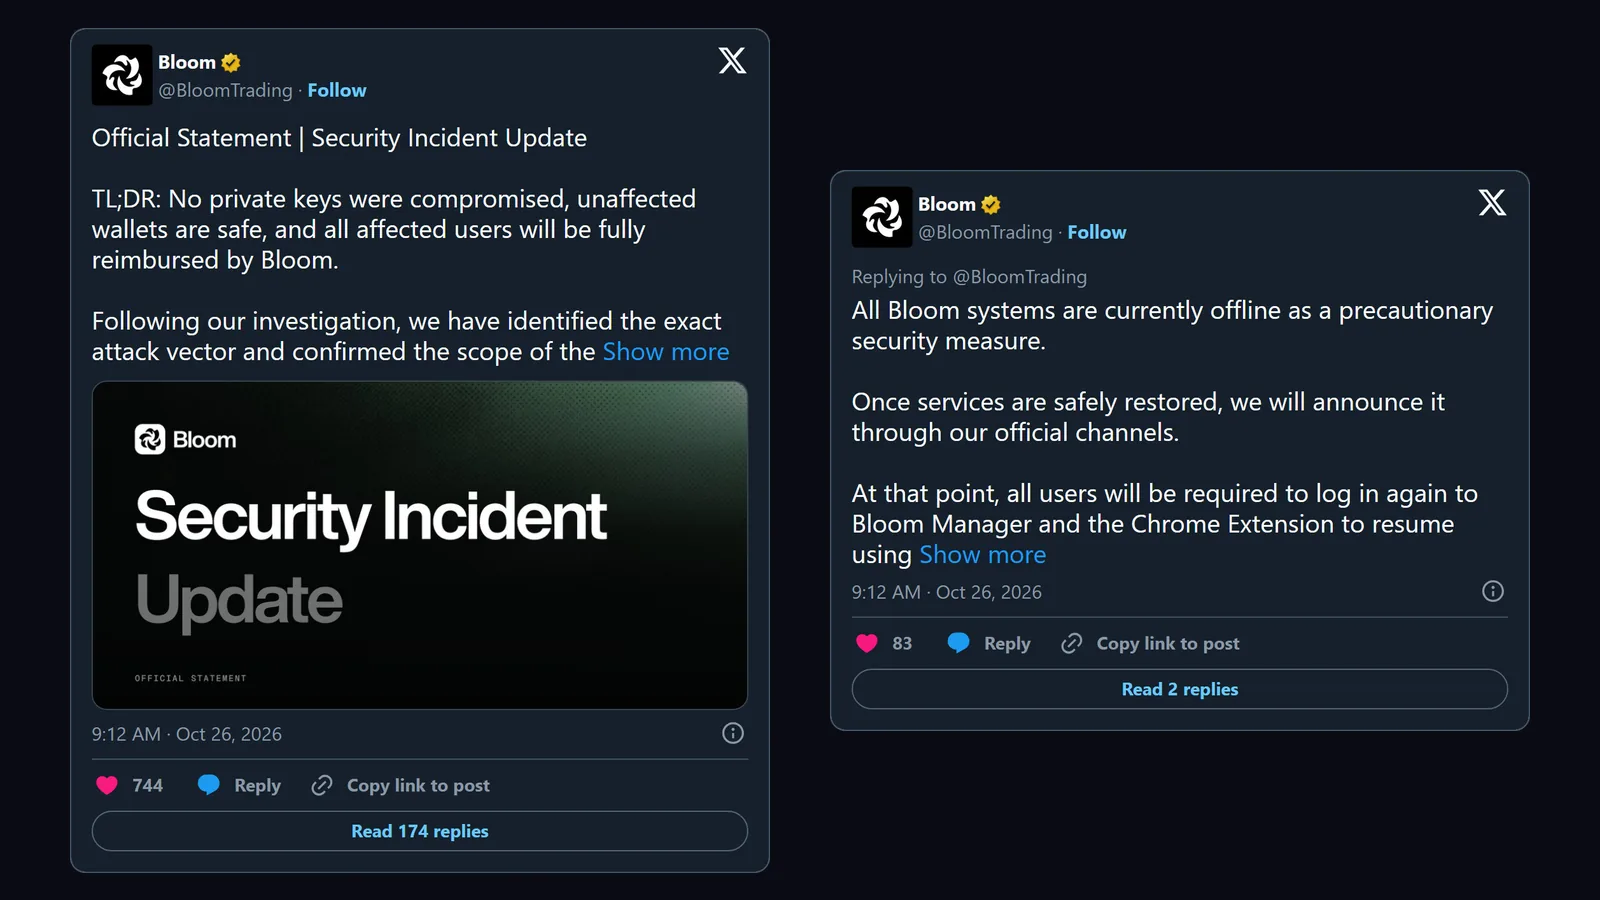
- Причина: «Під час атаки через складну вразливість віддаленого виконання коду (RCE) було використано сторонній модуль». Який саме це модуль, Bloom не назвав.
- Ключі: «Жодного приватного ключа не було отримано чи скомпрометовано», а гаманці поза групою постраждалих були в безпеці.
- Масштаб: 49 адрес гаманців 9 користувачів, близько 9408 SOL (947 000 доларів).
- Вимкнення: усі системи Bloom вимкнено з міркувань обережності. Коли вони запрацюють знову, кожному користувачеві доведеться заново увійти в Bloom Manager і розширення Chrome.
- Зловмисник: Bloom повідомив, що зібрав IP-адреси й дані про використані дата-центри, і запропонував домовитися про часткове повернення коштів в обмін на відмову від судового переслідування.
Одне питання поки що відкрите. У Bitquery встановили, що кожне виведення було підписане власним ключем гаманця, і зазначають, що з блокчейну не видно, як зловмисник отримав таку можливість. Bloom стверджує, що до самих ключів доступу не було. Повного технічного ланцюжка не оприлюднила жодна зі сторін, тож гадати тут ми не будемо.
Чи повернули гроші?
Так. 26 жовтня о 20:37 UTC Bloom написав: «Підтверджуємо, що 100% коштів, яких торкнулася атака, загалом 9408 SOL, повністю повернуто всім 9 користувачам», і додав посилання на Solscan для кожної з девʼяти транзакцій повернення.
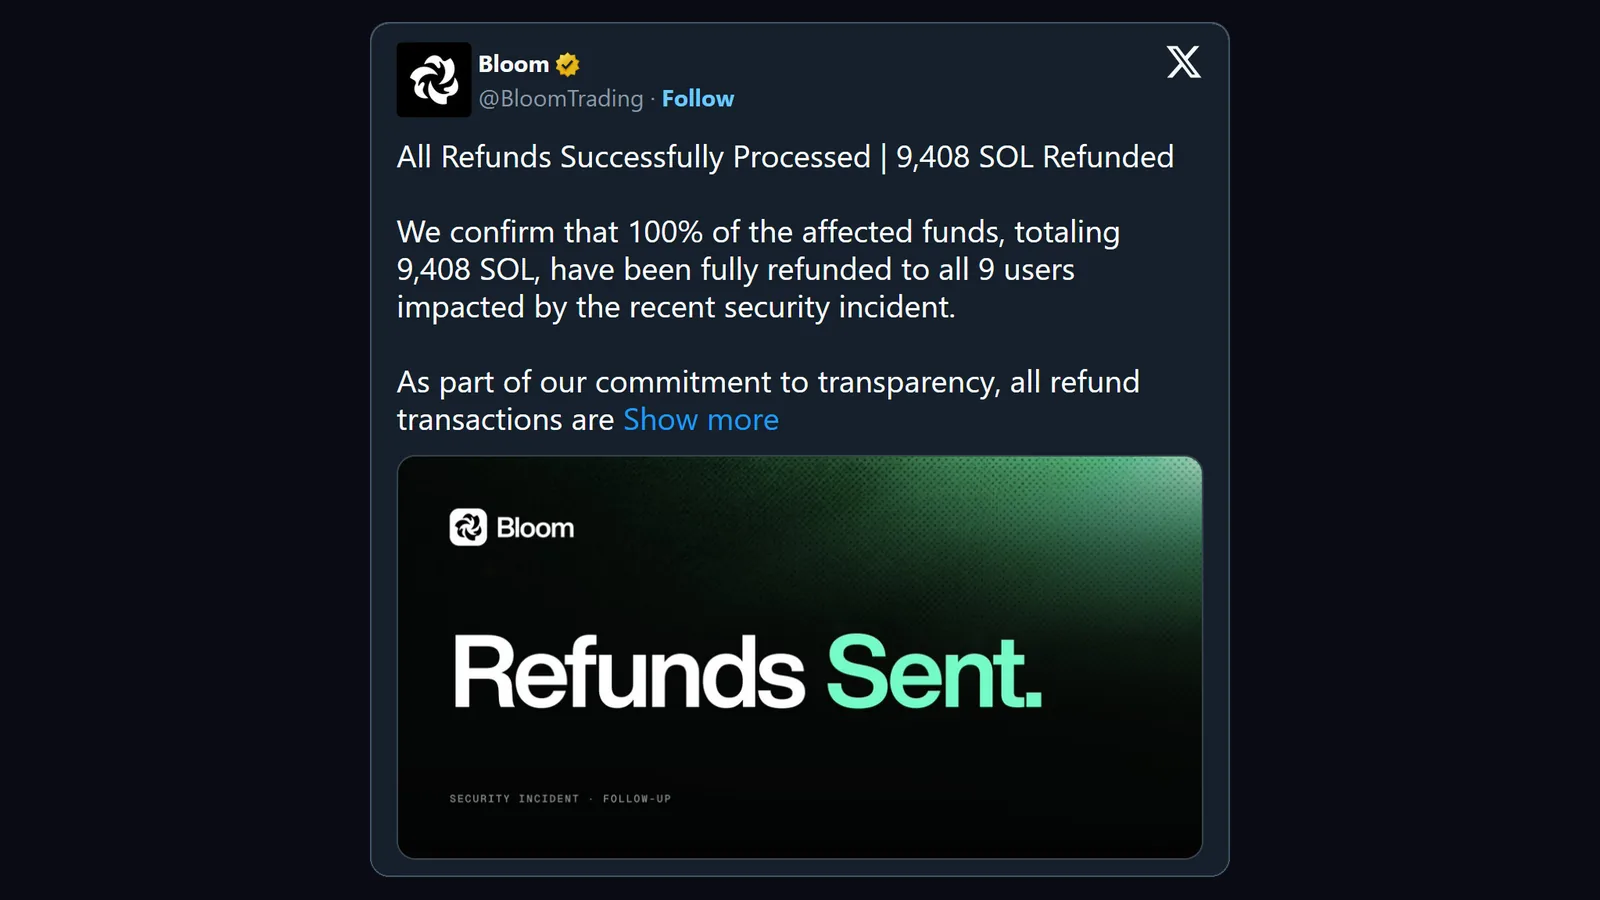
Ми перевірили їх у блокчейні. Усі девʼять пройшли 26 жовтня й надійшли з адреси, яку Bloom оприлюднив як контакт для зловмисника. Кожен користувач спершу отримав тестовий переказ на 1 SOL, а потім решту: загалом 9408,23 SOL, менш ніж через 20 годин після атаки.
5 уроків для всіх, хто користується торговими ботами
1. Гроші, що просто лежать на гаманці бота, теж під загрозою
Половина спустошених гаманців (24 з 48) за 30 днів до атаки не сплатила Bloom жодної комісії. Пʼять востаннє торгували через Bloom у період з січня до травня 2025 року. Їхні власники давно переключилися на інше, але на гаманцях досі лежав SOL, а бот досі тримав їхні ключі. Перестали користуватися ботом — виведіть усе з його гаманців. Не залишайте там гроші «на потім».
2. Тримайте в боті лише гроші для торгівлі
Зловмисник обирав великі гаманці: на шість із них припало 61% викраденого, а медіанний гаманець втратив близько 9000 доларів. Поповнюйте гаманець бота лише на суму, потрібну для угод, запланованих на цей тиждень. Заощадження зберігайте на гаманці, ключ від якого ніколи не потрапляв у бота, найкраще на апаратному. Більше щоденних звичок — у наших 10 правилах захисту гаманця.
3. Виводьте за графіком, а не коли щось сталося
За 94 секунди ніхто не встигне відреагувати. У такий момент у безпеці лише ті гроші, які вже виведено. Виводьте прибуток на власний гаманець у фіксованому ритмі, наприклад щотижня й після кожної великої вдалої угоди. Перед надсиланням перевіряйте адресу повністю, а не лише перші й останні символи: уже за кілька хвилин після перших тестових повернень Bloom адреси-двійники (з тими самими першими й останніми символами, що й у справжніх) почали надсилати крихітні перекази на гаманець Bloom для повернень, розраховуючи, що хтось згодом скопіює з історії не ту адресу. Цей прийом називається address poisoning («отруєння адреси»).
4. Налаштування в застосунку не захищають ключ
Блокування адреси виведення чи PIN-код захищають лише кнопки самого бота. Переказ, підписаний самим ключем, вони не зупинять, а тут кожне виведення було саме таким. Розкидати гроші по кількох гаманцях в одному боті теж не допоможе: в одного з постраждалих було 12 гаманців, і скрипт спустошив усі. Шкоду обмежує лише те, скільки взагалі лежить у боті, і те, що ключ від вашого основного гаманця не потрапляє в жоден бот.
5. Перевіряйте історію безпеки бота до поповнення
На нашій сторінці порівняння ботів для копітрейдингу відкрийте «Детальніше» для потрібного бота: оцінка «Безпека» і розділ «Останні новини» показують підтверджені злами, скільки було втрачено і чи повернули користувачам гроші, з посиланням на джерело. Також можна ввести «злам» у рядок пошуку. У Bloom зараз зазначено: «Злам на $947K, збитки повністю відшкодовано». У категорії «Безпека» ми ставимо 9 з 10 за чисту історію, 7 — за злам із повним відшкодуванням, 6 — якщо повернення пообіцяли, але не підтвердили, і 3 — якщо користувачі нічого не отримали назад.
Часті запитання
Чи безпечно користуватися Bloom після зламу?
Торгових ботів без ризику не буває, і Bloom не виняток. Bloom стверджує, що вразливість була в сторонньому модулі й доступу до приватних ключів не було, і він повернув гроші всім постраждалим протягом доби. Чи достатньо цього — вирішувати вам. У будь-якому разі тримайте на гаманці бота лише гроші для торгівлі. У нашому огляді Bloom описано його функції та налаштування безпеки.
Чи повернув Bloom викрадені SOL?
Так. 26 жовтня 2026 року Bloom повернув 9408 SOL усім девʼяти постраждалим і дав посилання на кожну транзакцію в Solscan. Ми перевірили їх у блокчейні.
Bloom знову працює?
26 жовтня Bloom вимкнув усі системи й повідомив, що користувачам доведеться заново увійти в Bloom Manager і розширення Chrome. Допису про перезапуск в @BloomTrading ми не знайшли, але в журналі змін Bloom є оновлення від 29 жовтня і 2 листопада, а DefiLlama відтоді щодня фіксує торговий обсяг Bloom. Входьте лише через bloombot.app і ніколи — за надісланим кимось посиланням «увійти знову».
Я користувався Bloom кілька місяців тому. Чи треба щось робити?
Так, і це стосується будь-якого бота, яким ви перестали користуватися. Відкрийте свої старі гаманці в ботах і, якщо на якихось ще лишилися кошти, переведіть їх на гаманець, ключ від якого ніколи не використовувався з ботами. Половина спустошених тут гаманців цілий місяць не торгувала через Bloom.
Головне
Злам бота Bloom був швидким і точковим: 94 секунди, девʼять користувачів, у кожного забрали щонайменше 650 SOL. Bloom повернув гроші всім протягом доби. Те, що залежить від вас, однакове для будь-якого бота: скільки лежить на гаманці бота, як часто ви виводите кошти і чи не залишилися гроші на старих гаманцях.
Перш ніж обрати бота чи поповнити його, порівняйте історію безпеки, комісії та копітрейдинг у 20+ ботів на нашій сторінці порівняння ботів для копітрейдингу.
Trade Fast. Trade Smart.
Джерела: дописи Bloom в X (заява, повернення), ончейн-розслідування Bitquery і наша власна перевірка девʼяти транзакцій повернення в Solana. Стаття не є фінансовою порадою.