Hack del bot Bloom: 9.408 SOL in 94 secondi e cosa insegna
 2026-11-067 min di lettura
Nell’hack del bot Bloom del 26 ottobre 2026, un attaccante ha svuotato in 94 secondi 48 wallet appartenenti a nove utenti e ha portato via 9.408 SOL, circa 947.000 USD. Bloom ha rimborsato per intero tutti gli utenti colpiti il giorno stesso, e abbiamo verificato noi stessi on-chain le transazioni di rimborso. Qui sotto trovi cosa è successo, cosa ha detto Bloom e cinque abitudini che limitano quanto un attacco del genere può portarti via, qualunque bot tu usi.
In breve
- Il 26 ottobre 2026, in 94 secondi, 9.408 SOL (circa 947.000 USD) sono usciti dai wallet di 9 utenti di Bloom: 48 wallet secondo il conteggio on-chain di Bitquery, 49 secondo Bloom.
- Bloom ha attribuito l’attacco a una vulnerabilità di esecuzione di codice remoto in un modulo di terze parti e ha dichiarato che nessuno ha avuto accesso alle chiavi private.
- Bloom ha rimborsato tutti i 9.408 SOL il giorno stesso. Abbiamo controllato i trasferimenti su Solana: tutti e nove gli utenti sono stati pagati.
- Metà dei wallet svuotati non faceva trading su Bloom da un mese, e cinque erano fermi dalla prima metà del 2025. I soldi lasciati nel wallet di un bot restano a rischio.
Cosa è successo nell’hack del bot Bloom
Bitquery, società di analisi on-chain, ha ricostruito l’attacco a partire dalla blockchain il giorno stesso. Tutti gli orari sono in UTC e si riferiscono al 26 ottobre 2026.
| Ora (UTC) | Cosa è successo |
|---|---|
| 00:59 | Falliscono i primi tentativi sul wallet più grande |
| 01:00 | Partono piccoli trasferimenti di prova, uno per utente, verso un wallet creato quel giorno |
| 01:03:07 | Il primo wallet viene svuotato |
| 01:04:41 | Viene svuotato il 48° wallet: 94 secondi in tutto |
| 04:37 | Bloom promette di rimborsare per intero gli utenti colpiti |
| 09:12 | Comunicato ufficiale; tutti i sistemi di Bloom messi offline |
| 15:32–20:33 | Bloom invia i rimborsi ai nuovi wallet degli utenti |
| 20:37 | Bloom: «Tutti i rimborsi completati con successo» |
Ogni prelievo è stato un normale trasferimento di SOL firmato con la chiave stessa del wallet: nessuna approvazione di token, nessuno smart contract, nessun secondo firmatario. Lo script ha svuotato i wallet un utente dopo l’altro, partendo dal saldo più alto, e ha preso solo SOL, lasciando lì circa 56.853 USD in USDC.
| Numeri chiave | |
|---|---|
| Utenti colpiti | 9 |
| Wallet svuotati | 48 (Bitquery) / 49 (Bloom) |
| SOL sottratti | 9.408, circa 947.000 USD (dato di Bloom) |
| Wallet più grande | 1.636 SOL |
| Wallet mediano | 89 SOL, circa 9.000 USD |
| Quota dei 6 wallet più grandi | 61% |
| Wallet senza trade su Bloom nei 30 giorni precedenti | 24 su 48 |
| Wallet inattivi dalla prima metà del 2025 | 5 |
| Rimborso | 9.408 SOL a tutti e 9 gli utenti, il giorno stesso |
Un proprietario è persino riuscito a salvare 48.550 USDC: il primo tentativo dell’attaccante di spostarli è fallito perché quel wallet non aveva SOL per pagare la fee di rete, e il proprietario ha messo al sicuro i fondi 96 secondi dopo che l’attaccante aveva inviato 0,02 SOL per coprire la fee.
Cosa ha detto Bloom
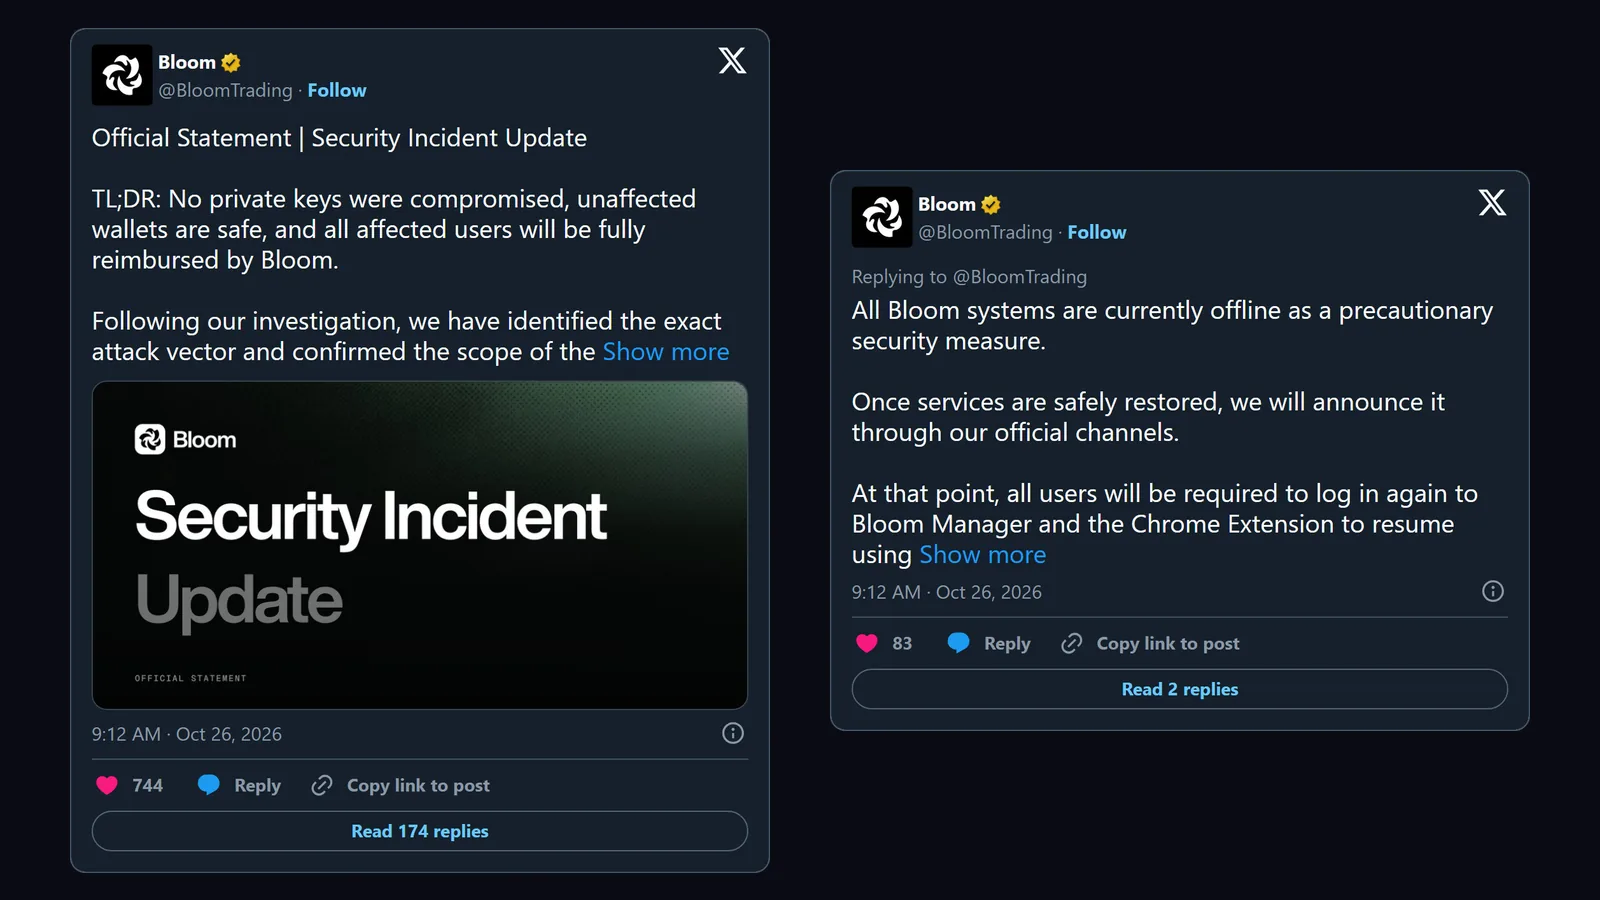
- Causa: «L’attacco ha sfruttato un modulo di terze parti attraverso una complessa vulnerabilità di esecuzione di codice remoto (RCE)». Bloom non ha detto di quale modulo si tratti.
- Chiavi: «Nessuna chiave privata è stata consultata o compromessa», e i wallet esterni al gruppo colpito erano al sicuro.
- Portata: 49 indirizzi wallet di 9 utenti, circa 9.408 SOL (947.000 USD).
- Spegnimento: per precauzione tutti i sistemi di Bloom sono stati messi offline. Quando torneranno attivi, ogni utente dovrà rifare il login su Bloom Manager e sull’estensione Chrome.
- L’attaccante: Bloom ha dichiarato di aver raccolto gli indirizzi IP e individuato i data center utilizzati, e ha proposto di trattare la restituzione di una parte dei fondi in cambio della rinuncia ad azioni legali.
Resta un punto aperto. Bitquery ha rilevato che ogni prelievo è stato firmato con la chiave stessa del wallet e spiega che dalla blockchain non si può vedere come l’attaccante abbia ottenuto questo potere. Bloom afferma che nessuno ha avuto accesso alle chiavi in sé. Nessuno dei due ha pubblicato il percorso tecnico completo, quindi qui non faremo ipotesi.
Il rimborso è stato pagato?
Sì. Alle 20:37 UTC del 26 ottobre Bloom ha pubblicato: «Confermiamo che il 100% dei fondi coinvolti, per un totale di 9.408 SOL, è stato interamente rimborsato a tutti e 9 gli utenti», con il link Solscan di ciascuna delle nove transazioni di rimborso.
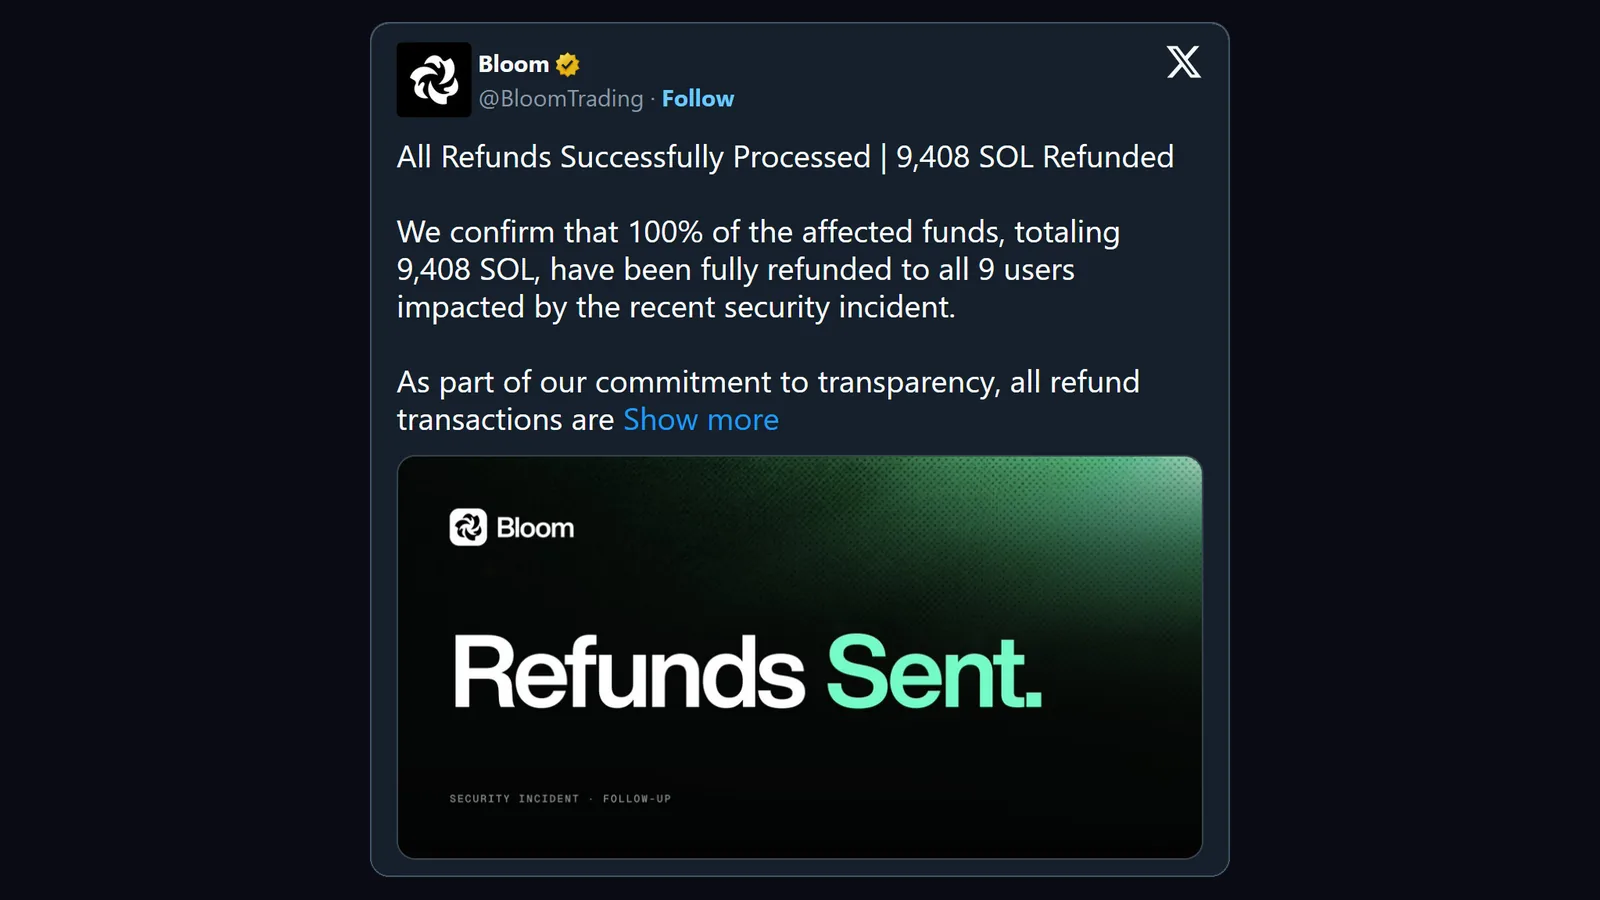
Le abbiamo verificate on-chain. Tutte e nove sono andate a buon fine il 26 ottobre, inviate dall’indirizzo che Bloom aveva pubblicato come contatto per l’attaccante. Ogni utente ha ricevuto prima un trasferimento di prova da 1 SOL, poi il resto: 9.408,23 SOL in totale, meno di 20 ore dopo l’attacco.
5 lezioni per chiunque usi un bot di trading
1. I soldi fermi nel wallet di un bot sono comunque a rischio
Metà dei wallet svuotati (24 su 48) non aveva pagato nessuna commissione a Bloom nei 30 giorni prima dell’attacco. Cinque avevano fatto l’ultimo trade con Bloom tra gennaio e maggio 2025. I proprietari erano passati ad altro, ma i wallet contenevano ancora SOL e il bot custodiva ancora le loro chiavi. Quando smetti di usare un bot, svuota i suoi wallet. Non lasciarci soldi «per dopo».
2. Nel bot tieni solo i soldi per il trading
L’attaccante ha puntato sui wallet grandi: sei di loro valevano il 61% del bottino, e il wallet mediano ha perso circa 9.000 USD. Dimensiona il wallet del bot sui trade che hai in programma questa settimana. Tieni i risparmi in un wallet la cui chiave non è mai passata da un bot, meglio se un hardware wallet. Trovi altre abitudini quotidiane nelle nostre 10 regole per tenere al sicuro il wallet.
3. Preleva a scadenze fisse, non quando qualcosa va storto
Nessuno reagisce in 94 secondi. In quel momento, gli unici soldi al sicuro sono quelli già usciti. Preleva i profitti sul tuo wallet con un ritmo fisso, per esempio ogni settimana e dopo ogni trade molto redditizio. Prima di inviare, controlla l’indirizzo per intero, non solo i primi e gli ultimi caratteri: pochi minuti dopo i primi rimborsi di prova di Bloom, alcuni indirizzi sosia (con gli stessi primi e ultimi caratteri di quelli veri) hanno iniziato a inviare trasferimenti minuscoli al wallet dei rimborsi di Bloom, sperando che qualcuno in seguito copiasse dalla cronologia l’indirizzo sbagliato. Questo trucco si chiama address poisoning, cioè avvelenamento degli indirizzi.
4. Le impostazioni dell’app non proteggono la chiave
Il blocco dell’indirizzo di prelievo o un PIN proteggono i pulsanti del bot. Non possono fermare un trasferimento firmato con la chiave stessa, ed è proprio così che sono stati svuotati tutti i wallet in questo caso. Nemmeno distribuire i fondi su più wallet dello stesso bot serve: uno degli utenti colpiti aveva 12 wallet, e lo script li ha svuotati tutti. A limitare i danni sono la cifra che tieni nel bot in totale e il fatto di non mettere mai la chiave del tuo wallet principale in nessun bot.
5. Controlla lo storico di sicurezza di un bot prima di depositare
Nella nostra pagina dei bot di copy trading, apri i dettagli di un bot: il punteggio Sicurezza e gli «Ultimi aggiornamenti» mostrano gli hack confermati, quanto è andato perso e se gli utenti sono stati rimborsati, con la fonte. Puoi anche scrivere «hack» nella casella di ricerca. La nota di Bloom ora dice «Hack da $947K, rimborsato per intero». In Sicurezza diamo 9 su 10 a uno storico pulito, 7 a un hack rimborsato per intero, 6 quando il rimborso è stato promesso ma non confermato e 3 quando gli utenti non hanno riavuto nulla.
Domande frequenti
È sicuro usare Bloom dopo l’hack?
Nessun bot di trading è privo di rischi, Bloom compreso. Bloom afferma che la falla era in un modulo di terze parti e che nessuno ha avuto accesso alle chiavi private, e ha rimborsato tutti gli utenti colpiti entro un giorno. Se sia abbastanza, lo decidi tu. In ogni caso, nel wallet del bot tieni solo i soldi per il trading. La nostra guida a Bloom spiega funzioni e impostazioni di sicurezza.
Bloom ha rimborsato i SOL rubati?
Sì. Il 26 ottobre 2026 Bloom ha rimborsato 9.408 SOL a tutti e nove gli utenti colpiti e ha pubblicato il link Solscan di ogni transazione. Le abbiamo verificate on-chain.
Bloom è di nuovo online?
Bloom ha messo offline tutti i sistemi il 26 ottobre e ha detto che gli utenti avrebbero dovuto rifare il login su Bloom Manager e sull’estensione Chrome. Non abbiamo trovato post di riavvio su @BloomTrading, ma il suo changelog riporta aggiornamenti il 29 ottobre e il 2 novembre, e DefiLlama registra volumi di trading su Bloom ogni giorno da allora. Accedi solo da bloombot.app, mai da un link «rifai il login» che qualcuno ti manda.
Ho usato Bloom mesi fa. Devo fare qualcosa?
Sì, e lo stesso vale per qualsiasi bot che non usi più. Apri i tuoi vecchi wallet dei bot e, se qualcuno contiene ancora fondi, spostali su un wallet la cui chiave non è mai stata usata con un bot. Metà dei wallet svuotati in questo caso non faceva trading su Bloom da un mese.
Il punto chiave
L’hack del bot Bloom è stato rapido e mirato: 94 secondi, nove utenti, almeno 650 SOL sottratti a ciascuno. Bloom ha rimborsato tutti entro un giorno. La parte che dipende da te è la stessa con qualsiasi bot: quanto tieni nel wallet del bot, quanto spesso prelevi e se i vecchi wallet contengono ancora soldi.
Prima di scegliere un bot o di ricaricarne uno, confronta storico di sicurezza, commissioni e copy trading di oltre 20 bot nella nostra pagina dei bot di copy trading.
Trade Fast. Trade Smart.
Fonti: i post di Bloom su X (comunicato, rimborsi), l’indagine on-chain di Bitquery e la nostra verifica delle nove transazioni di rimborso su Solana. Niente di quanto scritto qui è una consulenza finanziaria.