Bloom bot hack'i: 94 saniyede 9.408 SOL ve alınacak dersler
 2026-11-067 dk okuma
26 Ekim 2026'daki Bloom bot hack'inde bir saldırgan, dokuz kullanıcıya ait 48 cüzdanı 94 saniyede boşalttı ve yaklaşık 947.000 dolar değerinde 9.408 SOL aldı. Bloom, etkilenen tüm kullanıcılara paralarını aynı gün eksiksiz iade etti; iade işlemlerini on-chain olarak kendimiz de kontrol ettik. Aşağıda neler olduğunu, Bloom'un ne açıkladığını ve hangi botu kullanırsanız kullanın böyle bir cüzdan boşaltma saldırısında kaybedebileceğiniz tutarı sınırlayan beş alışkanlığı bulacaksınız.
Kısa özet
- 26 Ekim 2026'da 9 Bloom kullanıcısının cüzdanlarından 94 saniyede 9.408 SOL (yaklaşık 947.000 dolar) çıktı: Bitquery'nin on-chain sayımına göre 48, Bloom'a göre 49 cüzdan.
- Bloom, sorunu üçüncü taraf bir modüldeki uzaktan kod çalıştırma (RCE) açığına bağladı ve hiçbir private key'e erişilmediğini söyledi.
- Bloom 9.408 SOL'ün tamamını aynı gün iade etti. Transferleri Solana'da kontrol ettik: dokuz kullanıcının hepsi parasını aldı.
- Boşaltılan cüzdanların yarısı bir aydır Bloom'da işlem yapmamıştı, beşi ise 2025'in ilk yarısından beri kullanılmıyordu. Bot cüzdanında bırakılan para risk altında kalmaya devam eder.
Bloom bot hack'inde neler oldu
On-chain analiz şirketi Bitquery, saldırının nasıl gerçekleştiğini aynı gün blockchain verilerinden adım adım ortaya çıkardı. Tüm saatler 26 Ekim 2026'ya ait ve UTC cinsinden (Türkiye saati için 3 saat ekleyin).
| Saat (UTC) | Ne oldu |
|---|---|
| 00:59 | En büyük cüzdana yönelik ilk denemeler başarısız oldu |
| 01:00 | O gün oluşturulan bir cüzdana küçük test transferleri başladı, her kullanıcıdan bir tane |
| 01:03:07 | İlk cüzdan boşaltıldı |
| 01:04:41 | 48. cüzdan boşaltıldı: toplam 94 saniye |
| 04:37 | Bloom, etkilenen kullanıcıların zararını tamamen karşılama sözü verdi |
| 09:12 | Resmi açıklama; Bloom'un tüm sistemleri kapatıldı |
| 15:32–20:33 | Bloom iadeleri kullanıcıların yeni cüzdanlarına gönderdi |
| 20:37 | Bloom: "All Refunds Successfully Processed" (tüm iadeler başarıyla tamamlandı) |
Her boşaltma, cüzdanın kendi key'iyle imzalanmış sıradan bir SOL transferiydi: token onayı (approve) yok, akıllı sözleşme yok, ikinci imzacı yok. Script cüzdanları kullanıcı kullanıcı, en yüksek bakiyeden başlayarak boşalttı ve yalnızca SOL aldı; geride yaklaşık 56.853 dolarlık USDC bıraktı.
| Temel rakamlar | |
|---|---|
| Etkilenen kullanıcı | 9 |
| Boşaltılan cüzdan | 48 (Bitquery) / 49 (Bloom) |
| Alınan SOL | 9.408, yaklaşık 947.000 dolar (Bloom'un rakamı) |
| Tek cüzdandaki en büyük kayıp | 1.636 SOL |
| Medyan cüzdan kaybı | 89 SOL, yaklaşık 9.000 dolar |
| En büyük 6 cüzdanın payı | %61 |
| Önceki 30 günde Bloom'da hiç işlem yapmamış cüzdan | 48'de 24 |
| 2025'in ilk yarısından beri kullanılmayan cüzdan | 5 |
| İade | 9.408 SOL, 9 kullanıcının tamamına, aynı gün |
Hatta bir cüzdan sahibi 48.550 USDC'sini kurtardı: saldırganın bu parayı taşımaya yönelik ilk girişimi, cüzdanda ağ ücretini ödeyecek SOL olmadığı için başarısız oldu. Saldırgan ücreti karşılamak için cüzdana 0,02 SOL gönderdi ve cüzdan sahibi bundan 96 saniye sonra parayı dışarı çıkardı.
Bloom ne açıkladı
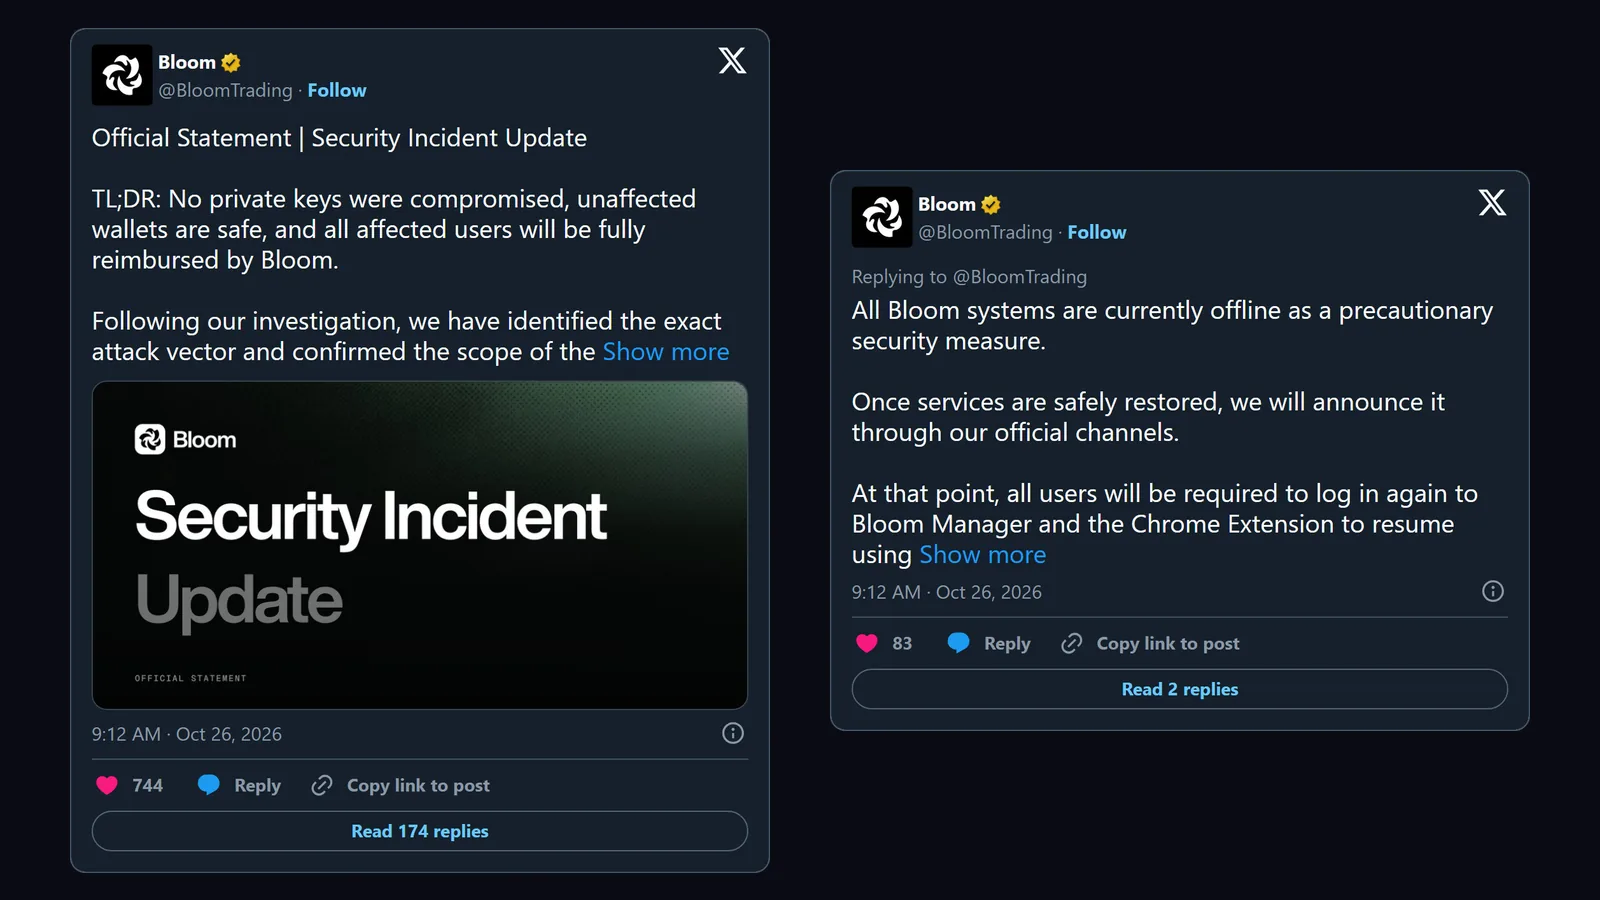
- Neden: "The attack exploited a third-party module through a complex Remote Code Execution (RCE) vulnerability", yani saldırı, üçüncü taraf bir modüldeki karmaşık bir uzaktan kod çalıştırma (RCE) açığından yararlandı. Bloom modülün adını açıklamadı.
- Key'ler: "No private keys were accessed or compromised" (hiçbir private key'e erişilmedi, hiçbiri ele geçirilmedi); etkilenen grubun dışındaki cüzdanlar güvendeydi.
- Kapsam: 9 kullanıcıya ait 49 cüzdan adresi, yaklaşık 9.408 SOL (947.000 dolar).
- Kapatma: Bloom önlem olarak tüm sistemlerini kapattı. Sistemler yeniden açıldığında her kullanıcının Bloom Manager'a ve Chrome Extension'a tekrar giriş yapması gerekecek.
- Saldırgan: Bloom, kullanılan IP adreslerini ve veri merkezlerini tespit ettiğini açıkladı; fonların bir kısmının iadesi karşılığında yasal yola başvurmamak üzere saldırganla pazarlık yapmayı teklif etti.
Bir nokta hâlâ belirsiz. Bitquery, her boşaltmanın cüzdanın kendi key'iyle imzalandığını tespit etti ve saldırganın bu yetkiyi nasıl ele geçirdiğinin zincir verilerinden görülemeyeceğini söylüyor. Bloom ise key'lerin kendisine erişilmediğini belirtiyor. İki taraf da teknik ayrıntıların tamamını yayımlamadı, bu yüzden burada tahmin yürütmeyeceğiz.
Para iade edildi mi?
Evet. Bloom, 26 Ekim'de saat 20:37'de (UTC) şu paylaşımı yaptı: "We confirm that 100% of the affected funds, totaling 9,408 SOL, have been fully refunded to all 9 users" (etkilenen fonların %100'ünün, yani toplam 9.408 SOL'ün, 9 kullanıcının tamamına eksiksiz iade edildiğini doğruluyoruz). Paylaşımda dokuz iade işleminin her biri için bir Solscan linki de vardı.
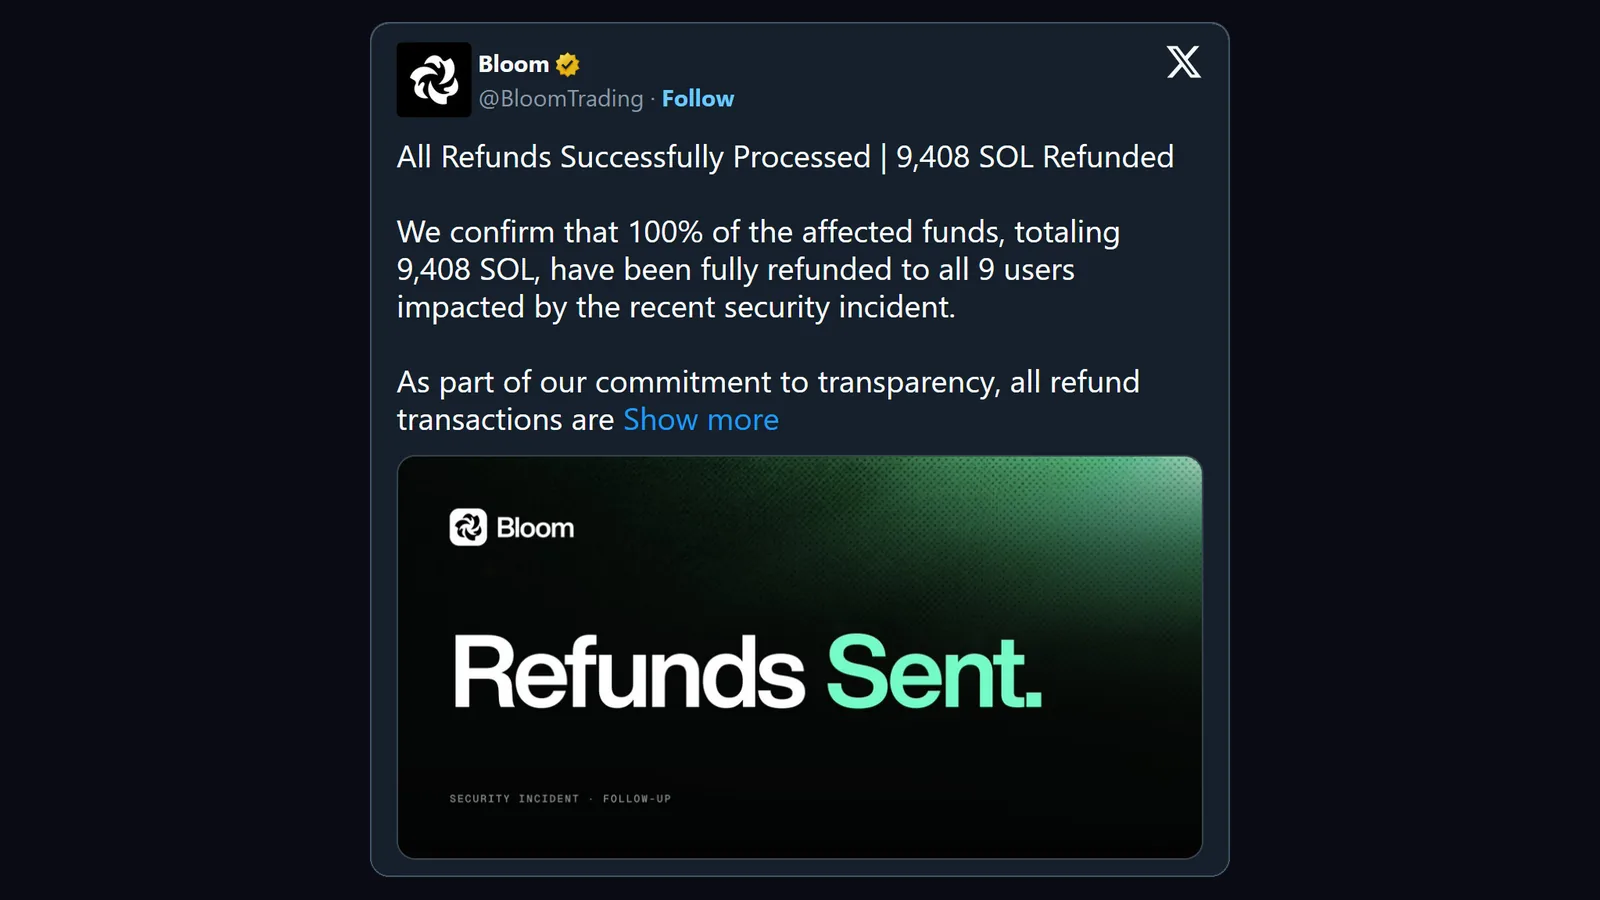
Bu işlemleri on-chain olarak kontrol ettik. Dokuzu da 26 Ekim'de gerçekleşti ve Bloom'un saldırganla iletişim için yayımladığı adresten gönderildi. Her kullanıcı önce 1 SOL'lük bir test transferi, ardından kalanını aldı: toplam 9.408,23 SOL, hem de boşaltmanın üzerinden 20 saat bile geçmeden.
Her trading botu kullanıcısı için 5 ders
1. Bot cüzdanında atıl duran para da risk altında
Boşaltılan cüzdanların yarısı (48'de 24'ü), saldırıdan önceki 30 günde Bloom'a hiç ücret ödememişti. Beşi Bloom üzerinden son işlemini Ocak ile Mayıs 2025 arasında yapmıştı. Sahipleri botu çoktan bırakmıştı, ama cüzdanlarda hâlâ SOL vardı ve key'ler hâlâ botun elindeydi. Bir botu kullanmayı bıraktığınızda cüzdanlarını boşaltın. Parayı "sonra lazım olur" diye orada bırakmayın.
2. Botta yalnızca işlem paranızı tutun
Saldırgan büyük cüzdanları seçti: alınan tutarın %61'i altı cüzdandan çıktı, medyan cüzdan ise yaklaşık 9.000 dolar kaybetti. Bot cüzdanındaki tutarı bu hafta yapmayı planladığınız işlemlere göre belirleyin. Birikiminizi, key'i hiçbir bota girmemiş bir cüzdanda, tercihen bir donanım cüzdanında tutun. Diğer günlük alışkanlıklar cüzdanınızı korumanın 10 kuralı yazımızda.
3. Sorun çıkınca değil, düzenli olarak çekin
Kimse 94 saniyede tepki veremez. O anda güvende olan tek para, bottan çoktan çıkmış paradır. Kârınızı sabit bir düzenle kendi cüzdanınıza çekin; örneğin her hafta ve her büyük kazançtan sonra. Göndermeden önce adresin yalnızca ilk ve son karakterlerini değil, tamamını kontrol edin: Bloom'un ilk test iadelerinden dakikalar sonra, gerçek adreslere benzeyen (ilk ve son karakterleri aynı olan) adresler Bloom'un iade cüzdanına çok küçük transferler göndermeye başladı. Amaç, birinin ileride işlem geçmişinden yanlış adresi kopyalamasıydı. Bu numaranın adı adres zehirleme (address poisoning).
4. Uygulama içi ayarlar key'i korumaz
Çekim adresi kilidi ya da PIN yalnızca botun kendi düğmelerini korur. Doğrudan key ile imzalanan bir transferi durduramaz; buradaki boşaltmaların hepsi de tam olarak buydu. Parayı aynı botta birkaç cüzdana bölmek de işe yaramıyor: buradaki kullanıcılardan birinin 12 cüzdanı vardı ve script hepsini boşalttı. Zararı sınırlayan şey, botta toplamda ne kadar para durduğu ve ana cüzdanınızın key'ini hiçbir bota vermemenizdir.
5. Para yatırmadan önce botun güvenlik geçmişine bakın
Copy trade botları sayfamızda bir botun ayrıntılarını açın: Güvenlik puanı ve "Son gelişmeler" bölümü, doğrulanmış hack'leri, ne kadar kaybedildiğini ve kullanıcılara geri ödeme yapılıp yapılmadığını kaynağıyla birlikte gösterir. Arama kutusuna "hack" yazarak da arayabilirsiniz. Bloom'un notunda artık "$947K kayıplı hack, tamamı geri ödendi" yazıyor. Güvenlik puanı olarak temiz bir geçmişe 10 üzerinden 9, tamamı geri ödenmiş bir hack'e 7, geri ödeme sözü verilip ödemesi doğrulanmamış bir hack'e 6, kullanıcıların hiçbir şey geri alamadığı durumlara 3 veriyoruz.
Sıkça sorulan sorular
Hack'ten sonra Bloom'u kullanmak güvenli mi?
Bloom dahil hiçbir trading botu risksiz değildir. Bloom açığın üçüncü taraf bir modülde olduğunu ve hiçbir private key'e erişilmediğini söylüyor; etkilenen her kullanıcının parasını da bir gün içinde geri ödedi. Bunun yeterli olup olmadığına siz karar verirsiniz. Her durumda bot cüzdanında yalnızca işlem paranızı tutun. Bloom rehberimiz botun özelliklerini ve güvenlik ayarlarını anlatıyor.
Bloom çalınan SOL'ü iade etti mi?
Evet. Bloom 26 Ekim 2026'da etkilenen dokuz kullanıcının tamamına 9.408 SOL iade etti ve her işlemin Solscan linkini paylaştı. Bu işlemleri on-chain olarak kontrol ettik.
Bloom yeniden hizmette mi?
Bloom 26 Ekim'de tüm sistemlerini kapattı ve kullanıcıların Bloom Manager'a ve Chrome Extension'a yeniden giriş yapması gerekeceğini açıkladı. @BloomTrading hesabında yeniden açılışı duyuran bir paylaşım bulamadık; ancak Bloom'un güncelleme günlüğünde (changelog) 29 Ekim ve 2 Kasım tarihli güncellemeler var ve DefiLlama o tarihten beri her gün Bloom işlem hacmi kaydediyor. Yalnızca bloombot.app üzerinden giriş yapın, birinin size gönderdiği "yeniden giriş yap" linkini asla kullanmayın.
Bloom'u aylar önce kullandım. Bir şey yapmam gerekiyor mu?
Evet; kullanmayı bıraktığınız her bot için de aynısı geçerli. Eski bot cüzdanlarınızı açın, içinde hâlâ para olan varsa key'i hiçbir botta kullanılmamış bir cüzdana taşıyın. Bu saldırıda boşaltılan cüzdanların yarısı bir aydır Bloom'da işlem yapmamıştı.
Özetle
Bloom bot hack'i hızlı ve dar kapsamlıydı: 94 saniye, dokuz kullanıcı, her birinden en az 650 SOL. Bloom herkesin parasını bir gün içinde geri ödedi. Sizin kontrolünüzdeki kısım ise her botta aynı: bot cüzdanında ne kadar para durduğu, ne sıklıkla para çektiğiniz ve eski cüzdanlarda hâlâ para olup olmadığı.
Bir bot seçmeden ya da bir bota para eklemeden önce, copy trade botları sayfamızda 20'den fazla botun güvenlik geçmişini, ücretlerini ve copy trade özelliklerini karşılaştırın.
Trade Fast. Trade Smart.
Kaynaklar: Bloom'un X paylaşımları (açıklama, iadeler), Bitquery'nin on-chain incelemesi ve dokuz iade işlemini Solana'da kendimiz kontrol etmemiz. Bu yazıdaki hiçbir bilgi yatırım tavsiyesi değildir.