Bloom-bot gehackt: 9.408 SOL weg in 94 seconden en 5 lessen
 2026-11-067 min leestijd
Bij de hack van de Bloom-bot op 26 oktober 2026 haalde een aanvaller in 94 seconden 48 wallets van negen gebruikers leeg en maakte hij 9.408 SOL buit, ongeveer 947.000 USD. Bloom betaalde alle getroffen gebruikers nog dezelfde dag volledig terug, en we hebben de terugbetalingen zelf on-chain gecontroleerd. Hieronder lees je wat er gebeurde, wat Bloom zei en welke vijf gewoontes beperken hoeveel zo'n aanval je kan kosten, welke bot je ook gebruikt.
Kort samengevat
- Op 26 oktober 2026 verdween in 94 seconden 9.408 SOL (ongeveer 947.000 USD) uit de wallets van 9 Bloom-gebruikers: 48 wallets volgens de on-chain telling van Bitquery, 49 volgens Bloom.
- Bloom wijt de aanval aan een kwetsbaarheid voor het op afstand uitvoeren van code in een module van een derde partij en zegt dat er geen private keys zijn benaderd.
- Bloom betaalde alle 9.408 SOL nog dezelfde dag terug. We hebben de overboekingen op Solana gecontroleerd: alle negen gebruikers zijn uitbetaald.
- De helft van de leeggehaalde wallets had al een maand niet via Bloom gehandeld, en vijf lagen stil sinds de eerste helft van 2025. Geld dat in een botwallet blijft staan, loopt nog steeds risico.
Wat er gebeurde bij de hack van de Bloom-bot
Bitquery, een bedrijf voor on-chain analyse, reconstrueerde de aanval nog dezelfde dag aan de hand van de blockchain. Alle tijden zijn in UTC, op 26 oktober 2026.
| Tijd (UTC) | Wat er gebeurde |
|---|---|
| 00:59 | Eerste pogingen bij de grootste wallet mislukken |
| 01:00 | Kleine testoverboekingen beginnen, één per gebruiker, naar een wallet die die dag is aangemaakt |
| 01:03:07 | De eerste wallet is leeggehaald |
| 01:04:41 | De 48e wallet is leeggehaald: 94 seconden in totaal |
| 04:37 | Bloom belooft de getroffen gebruikers volledig te vergoeden |
| 09:12 | Officiële verklaring; alle systemen van Bloom gaan offline |
| 15:32–20:33 | Bloom stuurt de terugbetalingen naar de nieuwe wallets van de gebruikers |
| 20:37 | Bloom: "Alle terugbetalingen succesvol verwerkt" |
Elke opname door de aanvaller was een gewone SOL-overboeking, ondertekend met de eigen key van de wallet: geen token-approval, geen smart contract, geen tweede ondertekenaar. Het script haalde de wallets gebruiker voor gebruiker leeg, het grootste saldo eerst, en nam alleen SOL mee. Ongeveer 56.853 USD aan USDC bleef achter.
| Kerncijfers | |
|---|---|
| Getroffen gebruikers | 9 |
| Leeggehaalde wallets | 48 (Bitquery) / 49 (Bloom) |
| Buitgemaakte SOL | 9.408, ongeveer 947.000 USD (cijfer van Bloom) |
| Grootste wallet | 1.636 SOL |
| Mediane wallet | 89 SOL, ongeveer 9.000 USD |
| Aandeel van de 6 grootste wallets | 61% |
| Wallets zonder trade via Bloom in de 30 dagen ervoor | 24 van de 48 |
| Wallets stil sinds de eerste helft van 2025 | 5 |
| Terugbetaald | 9.408 SOL aan alle 9 gebruikers, dezelfde dag |
Eén eigenaar wist zelfs 48.550 USDC te redden: de eerste poging van de aanvaller om die te verplaatsen mislukte, omdat er in die wallet geen SOL stond voor de netwerkkosten, en de eigenaar haalde het geld eruit 96 seconden nadat de aanvaller 0,02 SOL had gestuurd om die kosten te dekken.
Wat Bloom zei
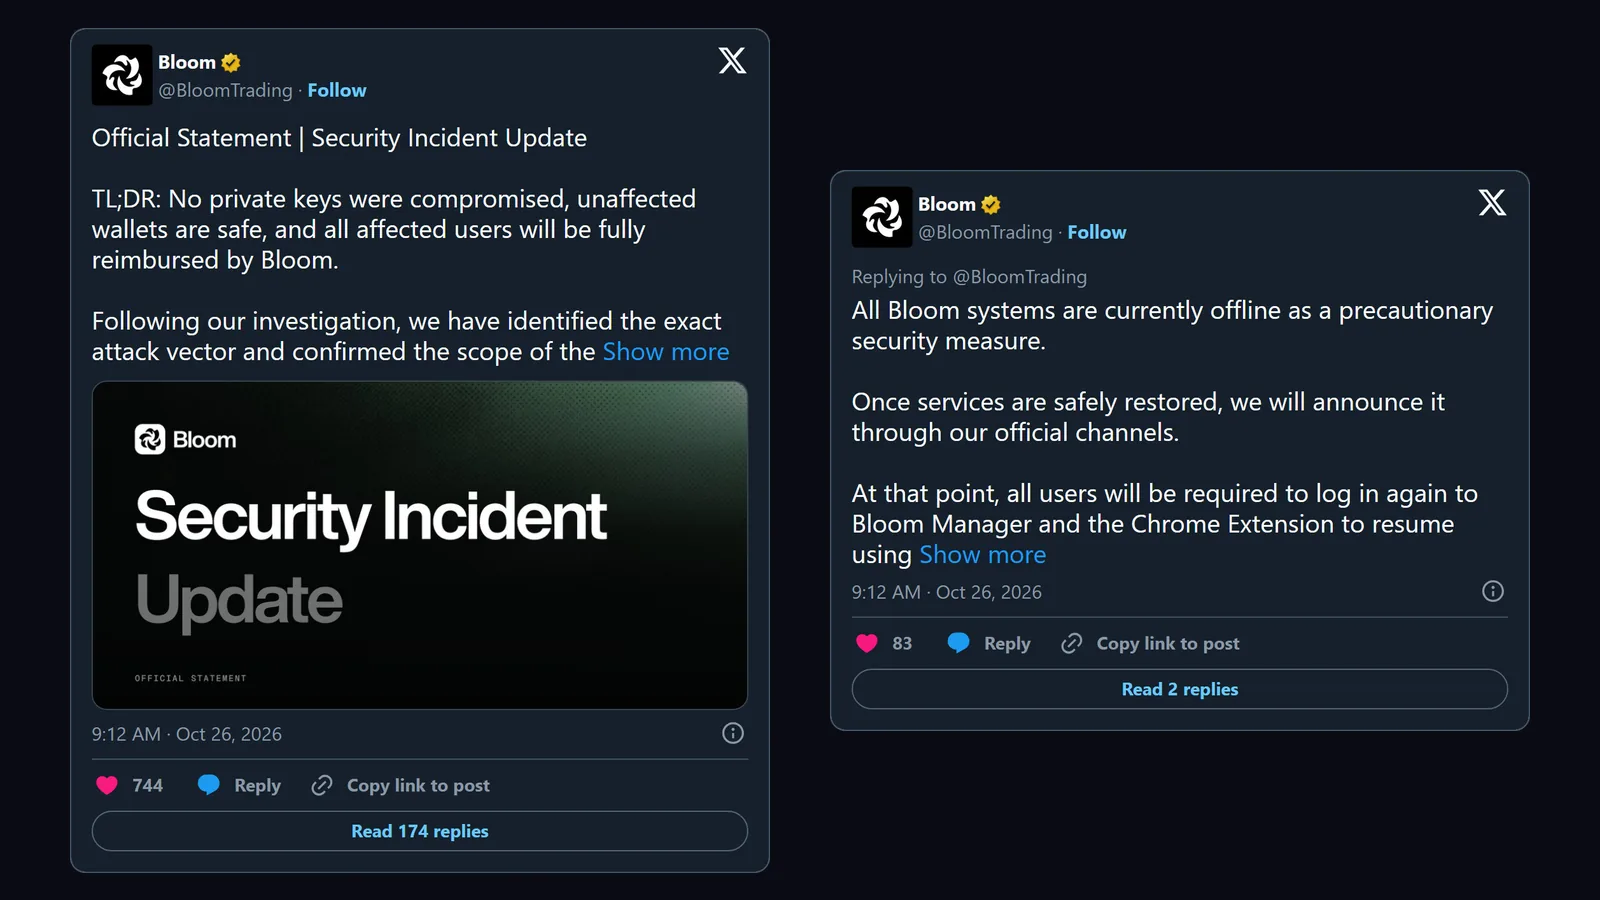
- Oorzaak: "De aanval misbruikte een module van een derde partij via een complexe kwetsbaarheid voor het op afstand uitvoeren van code (RCE)." Bloom heeft niet gezegd om welke module het gaat.
- Keys: "Er zijn geen private keys benaderd of gecompromitteerd", en wallets buiten de getroffen groep waren veilig.
- Omvang: 49 walletadressen van 9 gebruikers, ongeveer 9.408 SOL (947.000 USD).
- Offline: uit voorzorg zijn alle systemen van Bloom offline gehaald. Als ze terugkomen, moet elke gebruiker opnieuw inloggen bij Bloom Manager en de Chrome-extensie.
- De aanvaller: Bloom zegt IP-adressen te hebben verzameld en de gebruikte datacenters te hebben achterhaald, en bood aan te onderhandelen over een gedeeltelijke teruggave van het geld, in ruil voor het afzien van juridische stappen.
Eén punt is nog open. Bitquery stelde vast dat elke opname met de eigen key van de wallet was ondertekend en zegt dat de chain niet laat zien hoe de aanvaller die macht kreeg. Bloom zegt dat de keys zelf niet zijn benaderd. Geen van beiden heeft de volledige technische route gepubliceerd, dus we gaan er hier niet naar gissen.
Is de terugbetaling gedaan?
Ja. Om 20:37 UTC op 26 oktober plaatste Bloom: "We bevestigen dat 100% van het getroffen geld, in totaal 9.408 SOL, volledig is terugbetaald aan alle 9 gebruikers", met een Solscan-link voor elk van de negen terugbetalingen.
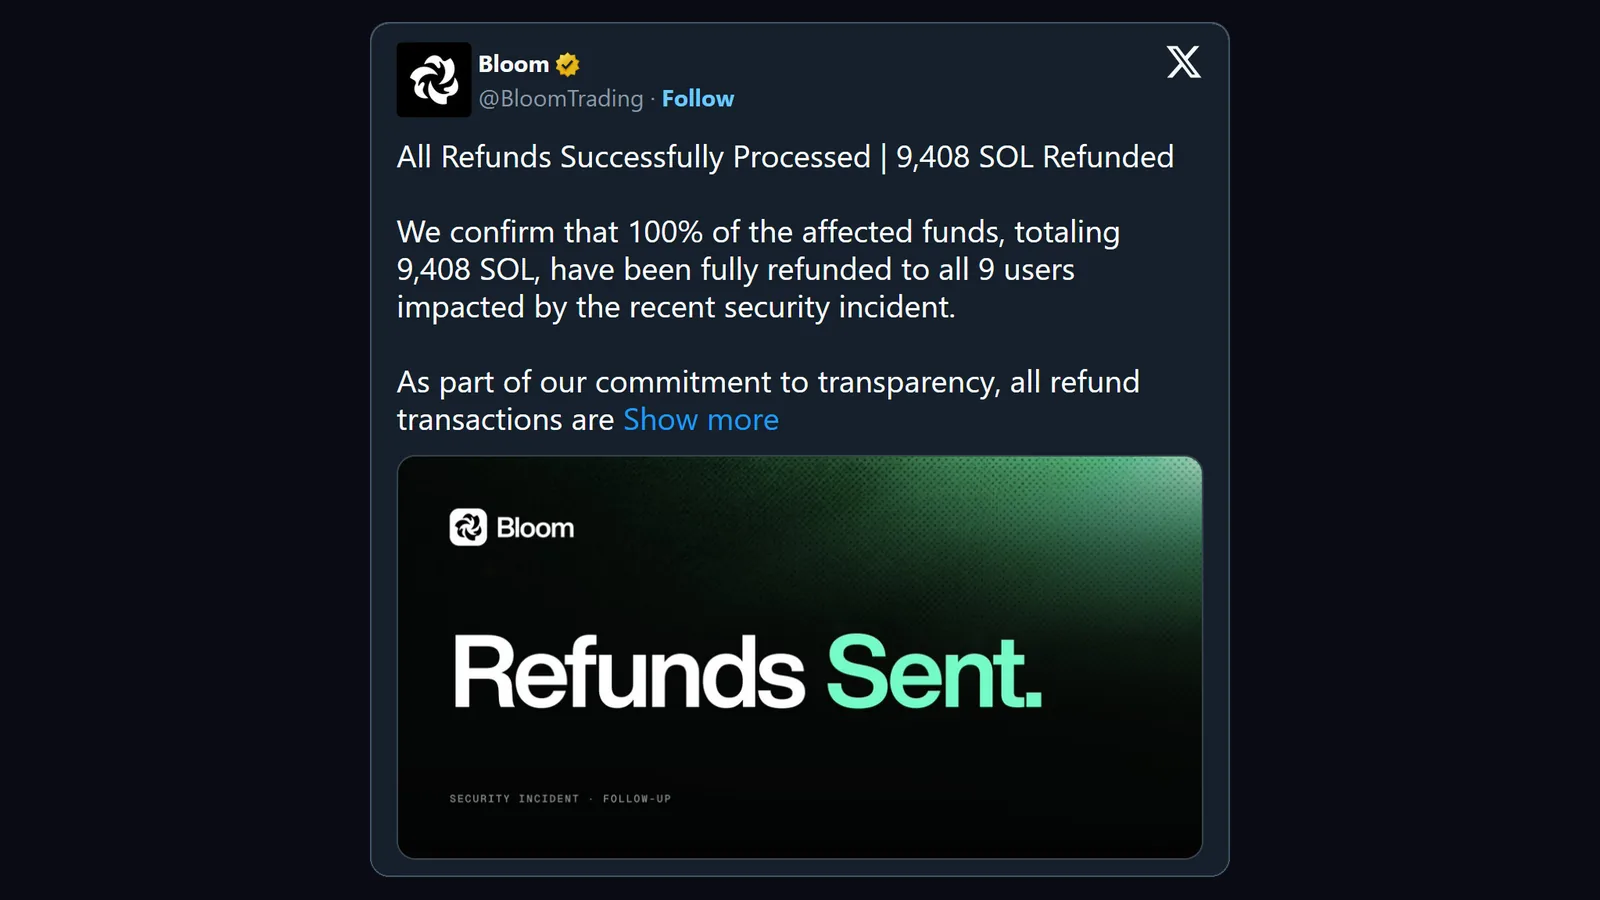
We hebben ze on-chain gecontroleerd. Alle negen gingen door op 26 oktober, verstuurd vanaf het adres dat Bloom had gepubliceerd als contactadres voor de aanvaller. Elke gebruiker kreeg eerst een testoverboeking van 1 SOL en daarna de rest: 9.408,23 SOL in totaal, minder dan 20 uur na de aanval.
5 lessen voor iedereen die een tradingbot gebruikt
1. Geld dat stilstaat in een botwallet loopt nog steeds risico
De helft van de leeggehaalde wallets (24 van de 48) had in de 30 dagen voor de aanval geen enkele fee aan Bloom betaald. Vijf hadden voor het laatst via Bloom gehandeld tussen januari en mei 2025. De eigenaren gebruikten Bloom niet meer, maar de wallets bevatten nog SOL en de bot had hun keys nog steeds. Stop je met een bot, haal dan zijn wallets leeg. Laat er geen geld staan "voor later".
2. Zet alleen tradinggeld in de bot
De aanvaller koos grote wallets: zes ervan waren goed voor 61% van de buit, en de mediane wallet verloor ongeveer 9.000 USD. Stem je botwallet af op de trades die je deze week van plan bent. Bewaar je spaargeld in een wallet waarvan de key nooit in een bot is geweest, het liefst een hardware wallet. Meer gewoontes voor elke dag vind je in onze 10 regels om je wallet veilig te houden.
3. Neem op volgens een vast schema, niet pas als er iets misgaat
Niemand reageert binnen 94 seconden. Op dat moment is alleen het geld dat al weg is veilig. Haal je winst op een vast ritme naar je eigen wallet, bijvoorbeeld elke week en na elke grote winnende trade. Controleer vóór het versturen het hele adres, niet alleen de eerste en laatste tekens: minuten na de eerste testterugbetalingen van Bloom begonnen lookalike-adressen (met dezelfde eerste en laatste tekens als de echte) piepkleine bedragen naar de terugbetalingswallet van Bloom te sturen, in de hoop dat iemand later het verkeerde adres uit de geschiedenis zou kopiëren. Die truc heet address poisoning.
4. Instellingen in de app beschermen je key niet
Een vergrendeld opnameadres of een pincode beschermt de knoppen van de bot zelf. Een overboeking die met de key zelf is ondertekend, houdt zo'n instelling niet tegen, en precies zo werden hier alle wallets leeggehaald. Je geld over meerdere wallets in dezelfde bot verdelen helpt ook niet: één gebruiker had 12 wallets, en het script haalde ze allemaal leeg. Wat de schade beperkt, is hoeveel er überhaupt in de bot staat, en dat de key van je hoofdwallet in geen enkele bot terechtkomt.
5. Check het veiligheidsverleden van een bot voordat je geld stort
Open op onze pagina met copytradingbots de details van een bot: de score voor Veiligheid en "Laatste updates" tonen bevestigde hacks, hoeveel er verloren ging en of gebruikers zijn terugbetaald, met de bron. Je kunt ook "hack" in het zoekvak typen. Bij Bloom staat nu "Hack van $947K, volledig terugbetaald". Voor Veiligheid geven we een 9 van de 10 bij een schoon verleden, een 7 bij een hack die volledig is terugbetaald, een 6 als een terugbetaling is beloofd maar niet bevestigd, en een 3 als gebruikers niets terugkregen.
Veelgestelde vragen
Is Bloom na de hack nog veilig om te gebruiken?
Geen enkele tradingbot is zonder risico, ook Bloom niet. Bloom zegt dat het lek in een module van een derde partij zat en dat er geen private keys zijn benaderd, en betaalde alle getroffen gebruikers binnen een dag terug. Of dat genoeg is, bepaal je zelf. Hoe dan ook: zet alleen tradinggeld in de botwallet. In onze handleiding voor Bloom lees je alles over de functies en veiligheidsinstellingen.
Heeft Bloom de gestolen SOL terugbetaald?
Ja. Op 26 oktober 2026 betaalde Bloom 9.408 SOL terug aan alle negen getroffen gebruikers, met een Solscan-link voor elke transactie. We hebben ze on-chain gecontroleerd.
Is Bloom weer online?
Bloom haalde op 26 oktober alle systemen offline en zei dat gebruikers opnieuw zouden moeten inloggen bij Bloom Manager en de Chrome-extensie. We vonden op @BloomTrading geen post over een herstart, maar de changelog van Bloom noemt updates op 29 oktober en 2 november, en DefiLlama registreert sindsdien elke dag handelsvolume op Bloom. Log alleen in via bloombot.app, nooit via een link om "opnieuw in te loggen" die iemand je stuurt.
Ik gebruikte Bloom maanden geleden. Moet ik iets doen?
Ja, en dat geldt voor elke bot waarmee je bent gestopt. Open je oude botwallets en zet het geld, als er nog iets op staat, over naar een wallet waarvan de key nooit met een bot is gebruikt. De helft van de wallets die hier zijn leeggehaald, had al een maand niet via Bloom gehandeld.
De kern
De hack van de Bloom-bot was snel en gericht: 94 seconden, negen gebruikers, bij elk van hen minstens 650 SOL weg. Bloom betaalde iedereen binnen een dag terug. Wat je zelf in de hand hebt, is bij elke bot hetzelfde: hoeveel er in de botwallet staat, hoe vaak je opneemt en of oude wallets nog geld bevatten.
Kies je een bot of stort je bij? Vergelijk dan eerst het veiligheidsverleden, de fees en copy trading van meer dan 20 bots op onze pagina met copytradingbots.
Trade Fast. Trade Smart.
Bronnen: de posts van Bloom op X (verklaring, terugbetalingen), het on-chain onderzoek van Bitquery en onze eigen controle van de negen terugbetalingen op Solana. Niets in dit artikel is financieel advies.