Bloom 机器人被黑:94 秒盗走 9,408 SOL,该吸取哪些教训
 2026-11-06阅读约 7 分钟
在 2026年10月26日的 Bloom 机器人被黑事件中,攻击者在 94 秒内清空了 9 名用户的 48 个钱包,盗走 9,408 SOL,约合 94.7 万美元。Bloom 当天就向每一位受影响的用户全额退款,我们也亲自在链上核对了这些退款交易。下面是事件经过、Bloom 的说法,以及不管你用哪个机器人,都能限制这类盗币损失的 5 个习惯。
快速总结
- 2026年10月26日,9 名 Bloom 用户的钱包在 94 秒内被转走 9,408 SOL(约 94.7 万美元):按 Bitquery 的链上统计是 48 个钱包,按 Bloom 的统计是 49 个。
- Bloom 将原因归咎于第三方模块中的远程代码执行(RCE)漏洞,并表示没有任何私钥被访问。
- Bloom 当天就退还了全部 9,408 SOL。我们在 Solana 上核对了这些转账:9 名用户都已收到退款。
- 被盗空的钱包中有一半已经一个月没在 Bloom 上交易,5 个更是从 2025年上半年起就一直闲置。放在机器人钱包里的钱,始终有风险。
Bloom 机器人被黑事件经过
链上数据分析公司 Bitquery 当天就根据区块链数据还原了这次攻击。以下时间均为 2026年10月26日的 UTC 时间(北京时间需加 8 小时)。
| 时间(UTC) | 事件 |
|---|---|
| 00:59 | 针对最大钱包的最初几次尝试失败 |
| 01:00 | 开始小额测试转账,每名用户一笔,转入一个当天新建的钱包 |
| 01:03:07 | 第一个钱包被盗空 |
| 01:04:41 | 第 48 个钱包被盗空:前后共 94 秒 |
| 04:37 | Bloom 承诺全额赔付受影响的用户 |
| 09:12 | 发布官方声明;Bloom 全部系统下线 |
| 15:32–20:33 | Bloom 把退款转入用户的新钱包 |
| 20:37 | Bloom 发布 "All Refunds Successfully Processed"(全部退款已完成) |
每一笔盗币交易都是普通的 SOL 转账,由钱包自己的私钥签名:没有代币授权,没有经过智能合约,也没有第二个签名者。脚本按用户逐个清空钱包,从余额最大的开始,而且只拿 SOL,留下了约 56,853 美元的 USDC。
| 关键数据 | |
|---|---|
| 受影响用户 | 9 名 |
| 被盗空的钱包 | 48 个(Bitquery)/ 49 个(Bloom) |
| 被盗 SOL | 9,408,约 94.7 万美元(Bloom 公布的数字) |
| 损失最多的单个钱包 | 1,636 SOL |
| 单个钱包损失中位数 | 89 SOL,约 9,000 美元 |
| 最大 6 个钱包占被盗总额的比例 | 61% |
| 事发前 30 天内没有 Bloom 交易的钱包 | 48 个中有 24 个 |
| 自 2025年上半年起闲置的钱包 | 5 个 |
| 已退还 | 当天向全部 9 名用户退还 9,408 SOL |
有一位钱包主人甚至保住了 48,550 USDC:攻击者第一次想转走这笔钱时失败了,因为那个钱包里没有 SOL 支付网络费;攻击者随后转入 0.02 SOL 用来付费,钱包主人在这之后 96 秒把钱转了出去。
Bloom 怎么说
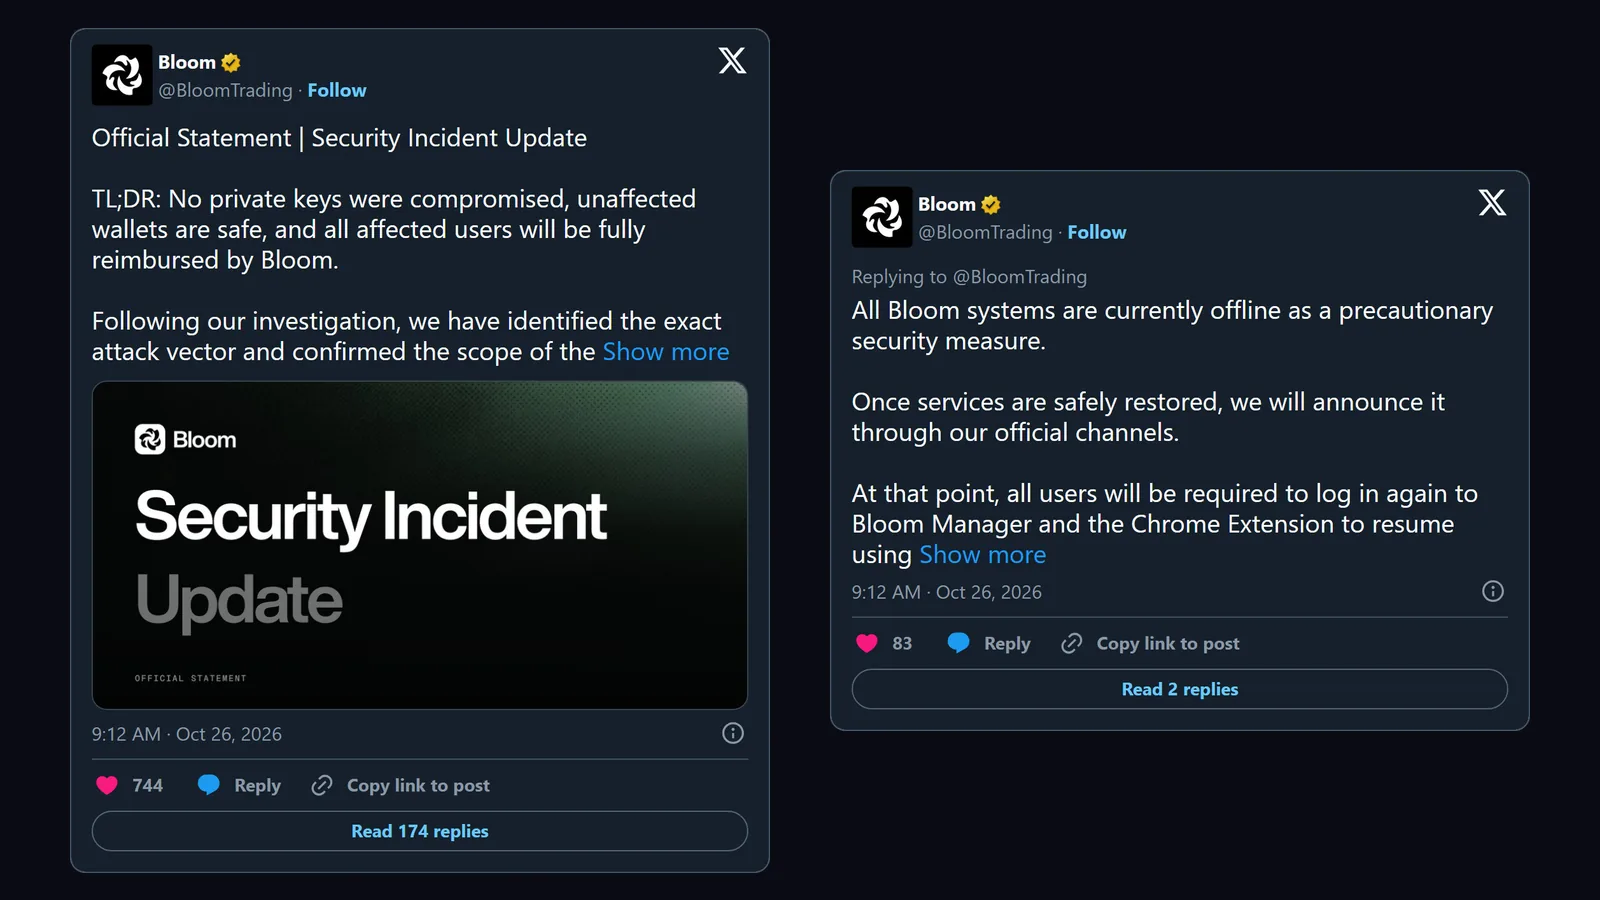
- 原因: "攻击者通过一个复杂的远程代码执行(RCE)漏洞,利用了一个第三方模块。"Bloom 没有公布这个模块的名称。
- 私钥: "没有任何私钥被访问或泄露",受影响用户以外的钱包都是安全的。
- 范围: 9 名用户的 49 个钱包地址,约 9,408 SOL(94.7 万美元)。
- 停机: 出于预防,Bloom 全部系统下线。系统恢复后,每位用户都必须重新登录 Bloom Manager 和 Chrome 插件。
- 对攻击者: Bloom 表示已经掌握攻击者使用的 IP 地址和数据中心,并提出谈判:攻击者归还部分资金,Bloom 就不采取法律行动。
有一点目前仍无定论。Bitquery 发现每一笔盗币交易都由钱包自己的私钥签名,并表示链上数据无法显示攻击者是如何获得这种签名能力的。Bloom 则表示私钥本身没有被访问。双方都没有公布完整的技术细节,所以我们不在这里妄加猜测。
退款到账了吗?
到账了。10月26日 20:37 UTC,Bloom 发帖称:"我们确认,受影响的资金已 100% 全额退还给全部 9 名用户,共计 9,408 SOL",并为 9 笔退款交易逐一附上了 Solscan 链接。
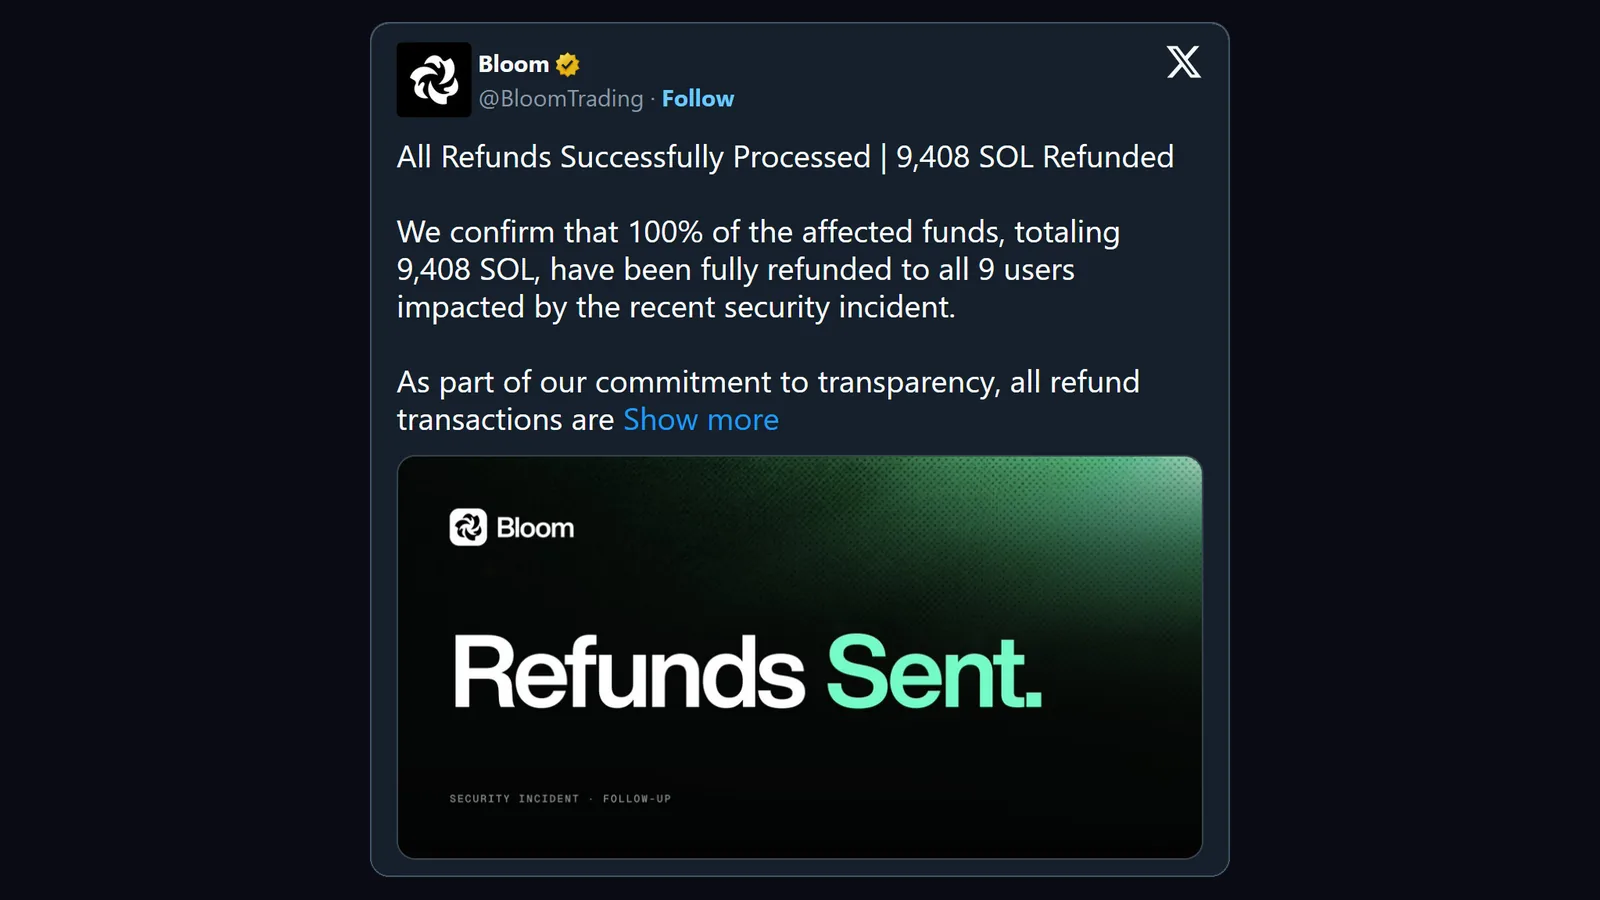
我们在链上逐笔核对过。9 笔交易都在 10月26日完成,发出地址正是 Bloom 此前公布、供攻击者联系用的那个地址。每位用户都先收到一笔 1 SOL 的测试转账,然后才是余下的金额:合计 9,408.23 SOL,距离被盗不到 20 小时。
给所有交易机器人用户的 5 个教训
1. 闲置在机器人钱包里的钱同样有风险
被盗空的钱包中有一半(48 个中的 24 个)在攻击发生前 30 天内没有付过任何 Bloom 手续费。有 5 个钱包最后一次通过 Bloom 交易,还是在 2025年1月到5月之间。钱包主人早已不再使用,但钱包里还有 SOL,机器人也仍然保管着私钥。停用一个机器人时,就把它的钱包清空。别把钱放在那里"留着以后用"。
2. 机器人里只放交易资金
攻击者专挑大钱包下手:被盗金额中有 61% 来自其中 6 个钱包,处于中位数的钱包损失约 9,000 美元。机器人钱包里的钱,够你这周计划要做的交易就行。积蓄放在一个私钥从未接触过任何机器人的钱包里,最好是硬件钱包。更多日常习惯,见我们的 守住钱包的 10 条规则。
3. 按计划提现,别等出事再提
没有人能在 94 秒内反应过来。在那一刻,唯一安全的钱,是已经提走的钱。按固定节奏把利润提到自己的钱包,比如每周一次,以及每次大赚之后。转账前要核对完整的地址,而不只是开头和结尾的几个字符:就在 Bloom 发出第一批测试退款几分钟后,一些仿冒地址(开头和结尾的字符与真实地址相同)开始向 Bloom 的退款钱包发送极小额转账,指望日后有人从交易记录里复制到错误的地址。这种手法叫做地址投毒(address poisoning)。
4. 机器人里的设置保护不了私钥
提现地址锁定或 PIN 码,保护的只是机器人自己的按钮。它们拦不住直接用私钥签名的转账,而这次的每一笔盗币都是这种转账。把钱分散到同一个机器人里的多个钱包也没用:这次有一名用户有 12 个钱包,脚本把它们全部清空了。真正能限制损失的,是机器人里总共放了多少钱,以及绝不把主钱包的私钥放进任何机器人。
5. 充值前先查机器人的安全记录
在我们的 跟单机器人评测页 上打开某个机器人的详情:"安全性"评分和"最新动态"会列出已确认的被黑事件、损失金额以及用户是否获得赔付,并附有来源。你也可以在搜索框里输入"被黑"。Bloom 的备注现在写着"被黑损失 $947K,已全额赔付"。我们给安全性打分的标准是:没有被黑记录 9 分(满分 10 分),被黑但已全额赔付 7 分,承诺赔付但尚未确认 6 分,用户什么都没拿回 3 分。
常见问题
Bloom 被黑之后还能放心用吗?
没有哪个交易机器人是零风险的,Bloom 也不例外。Bloom 表示漏洞出在第三方模块,没有任何私钥被访问,并在一天之内赔付了每一位受影响的用户。这样够不够,由你自己判断。不管怎样,机器人钱包里都只放交易资金。我们的 Bloom 介绍 讲解了它的功能和安全设置。
Bloom 退还被盗的 SOL 了吗?
退还了。2026年10月26日,Bloom 向全部 9 名受影响用户退还了 9,408 SOL,并附上了每笔交易的 Solscan 链接。我们已在链上逐笔核对。
Bloom 恢复上线了吗?
Bloom 在 10月26日关闭了全部系统,并表示用户需要重新登录 Bloom Manager 和 Chrome 插件。我们没有在 @BloomTrading 上找到宣布重启的帖子,但 Bloom 的更新日志列出了 10月29日和11月2日的更新,DefiLlama 也从那以后每天都记录到了 Bloom 的交易量。只通过 bloombot.app 登录,千万不要点别人发给你的"重新登录"链接。
我几个月前用过 Bloom,需要做什么吗?
需要,而且你停用的任何机器人都一样。打开你的旧机器人钱包,如果还有资金,就转到一个私钥从未在任何机器人里用过的钱包。这次被盗空的钱包中,有一半已经一个月没在 Bloom 上交易了。
核心要点
Bloom 机器人被黑事件来得快、范围小:94 秒、9 名用户,每人至少被盗 650 SOL。Bloom 在一天之内赔付了所有人。而你能掌控的部分,换成哪个机器人都一样:机器人钱包里放多少钱、多久提现一次、旧钱包里还有没有钱。
在选择机器人或给机器人充值之前,先到我们的 跟单机器人评测页 对比 20 多款机器人的安全记录、手续费和跟单功能。
Trade Fast. Trade Smart.
资料来源:Bloom 在 X 上的帖子(声明、退款)、Bitquery 的链上调查,以及我们对 Solana 上 9 笔退款交易的核对。本文不构成任何投资建议。