Bloom 봇 해킹: 94초 만에 9,408 SOL 탈취, 5가지 교훈
 2026-11-06읽는 데 7분
2026년 10월 26일 Bloom 봇 해킹 사건에서 공격자는 사용자 9명의 지갑 48개를 94초 만에 비우고 9,408 SOL(약 94만 7,000달러)을 가져갔습니다. Bloom은 같은 날 피해 사용자 전원에게 전액을 환불했고, 저희도 환불 트랜잭션을 온체인에서 직접 확인했습니다. 이 글에서는 사건 경위와 Bloom의 발표 내용, 그리고 어떤 봇을 쓰든 이런 자금 탈취로 잃을 수 있는 금액을 줄여 주는 5가지 습관을 정리했습니다.
핵심 요약
- 2026년 10월 26일, Bloom 사용자 9명의 지갑에서 94초 만에 9,408 SOL(약 94만 7,000달러)이 빠져나갔습니다. 지갑 수는 Bitquery의 온체인 집계로 48개, Bloom 발표로는 49개입니다.
- Bloom은 서드파티 모듈의 원격 코드 실행(RCE) 취약점을 원인으로 지목했고, 프라이빗 키에 대한 접근은 없었다고 밝혔습니다.
- Bloom은 같은 날 9,408 SOL 전액을 환불했습니다. 저희가 Solana에서 송금 내역을 확인한 결과, 9명 모두 돈을 돌려받았습니다.
- 피해 지갑의 절반은 한 달 동안 Bloom에서 거래가 없었고, 5개는 2025년 상반기부터 방치돼 있었습니다. 봇 지갑에 남겨 둔 돈은 계속 위험에 노출됩니다.
Bloom 봇 해킹, 무슨 일이 있었나
온체인 분석 업체 Bitquery가 같은 날 블록체인 데이터로 공격 과정을 재구성했습니다. 아래 시각은 모두 2026년 10월 26일 UTC 기준입니다(한국 시간은 9시간을 더하면 됩니다).
| 시각 (UTC) | 내용 |
|---|---|
| 00:59 | 가장 큰 지갑을 노린 첫 시도들이 실패 |
| 01:00 | 소액 테스트 송금 시작: 사용자당 한 건씩, 당일 만든 지갑으로 |
| 01:03:07 | 첫 번째 지갑이 비워짐 |
| 01:04:41 | 48번째 지갑이 비워짐: 총 94초 |
| 04:37 | Bloom, 피해 사용자에게 전액 보상 약속 |
| 09:12 | 공식 발표, Bloom 전체 시스템 중단 |
| 15:32–20:33 | Bloom, 사용자들의 새 지갑으로 환불 송금 |
| 20:37 | Bloom: "All Refunds Successfully Processed"(환불 처리 완료) |
모든 탈취는 지갑 자체의 키로 서명된 평범한 SOL 송금이었습니다. 토큰 approve도, 스마트 컨트랙트도, 두 번째 서명자도 없었습니다. 스크립트는 사용자별로 잔액이 큰 지갑부터 차례로 비웠고, SOL만 가져가면서 약 5만 6,853달러어치의 USDC는 남겨 두었습니다.
| 핵심 수치 | |
|---|---|
| 피해 사용자 | 9명 |
| 피해 지갑 | 48개 (Bitquery) / 49개 (Bloom) |
| 탈취된 SOL | 9,408 SOL, 약 94만 7,000달러 (Bloom 발표 기준) |
| 지갑 하나의 최대 피해 | 1,636 SOL |
| 지갑당 피해 중앙값 | 89 SOL, 약 9,000달러 |
| 상위 6개 지갑이 차지한 비중 | 61% |
| 직전 30일간 Bloom 거래가 없던 지갑 | 48개 중 24개 |
| 2025년 상반기부터 방치된 지갑 | 5개 |
| 환불 | 9명 전원에게 9,408 SOL, 같은 날 |
한 지갑 주인은 48,550 USDC를 지켜 내기도 했습니다. 공격자가 처음 이 USDC를 옮기려다 실패했는데, 그 지갑에 네트워크 수수료로 낼 SOL이 없었기 때문입니다. 공격자가 수수료용으로 0.02 SOL을 보낸 지 96초 뒤, 지갑 주인이 돈을 빼냈습니다.
Bloom의 발표 내용
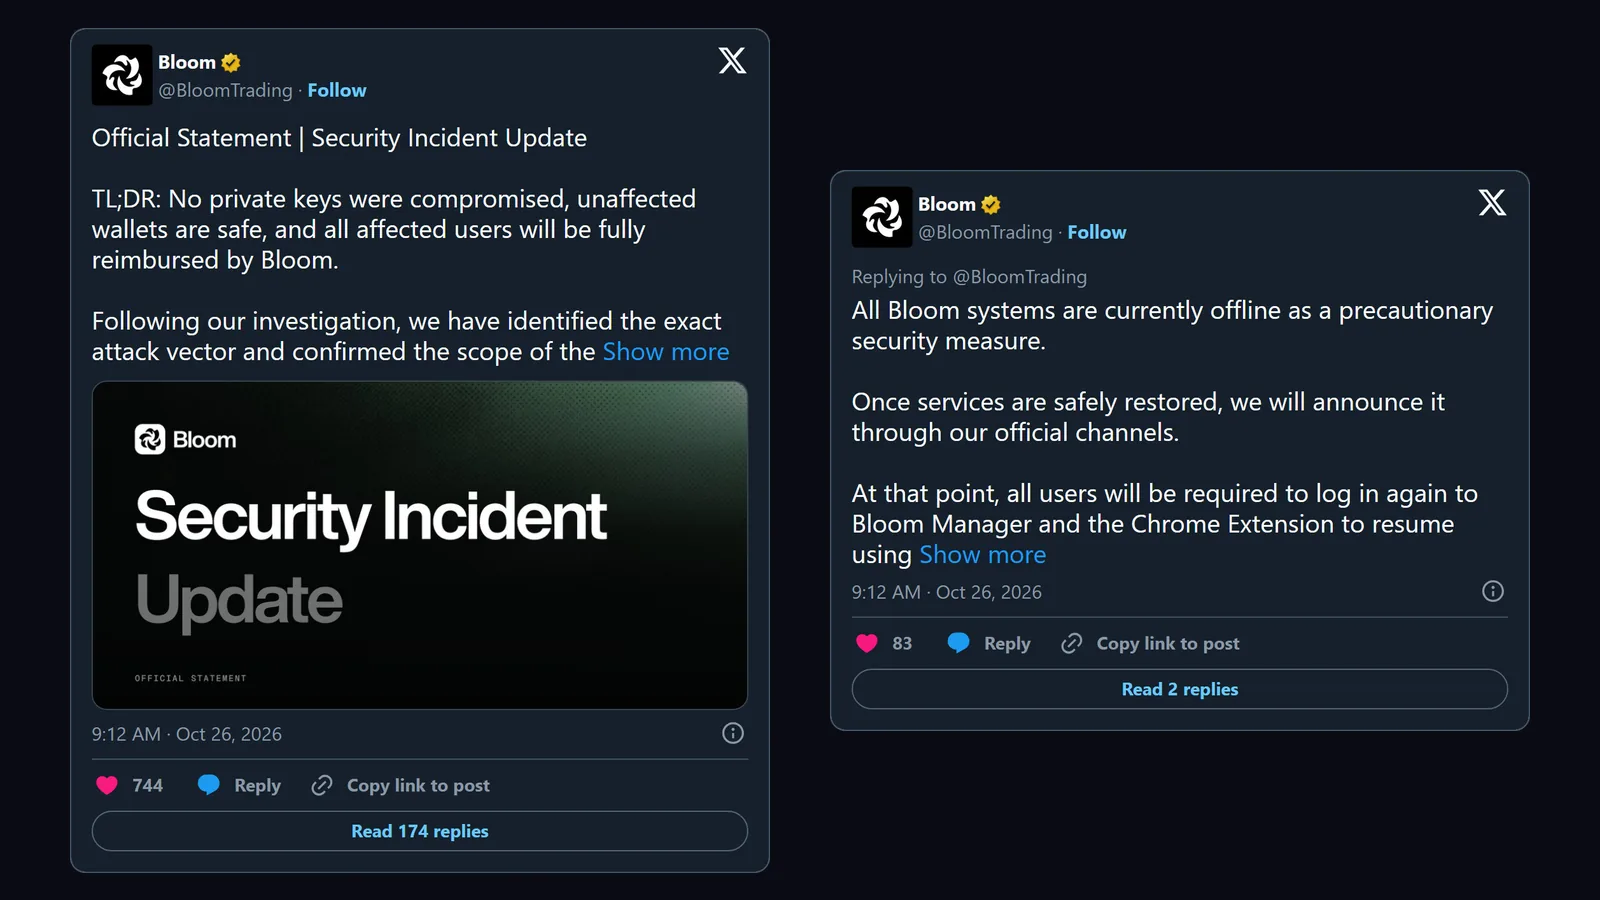
- 원인: Bloom은 "복잡한 원격 코드 실행(RCE) 취약점을 통해 서드파티 모듈이 악용됐다"고 밝혔습니다. 어떤 모듈인지는 공개하지 않았습니다.
- 키: "어떤 프라이빗 키도 접근되거나 유출되지 않았다"며, 피해 그룹 밖의 지갑은 안전하다고 했습니다.
- 범위: 사용자 9명의 지갑 주소 49개, 약 9,408 SOL(94만 7,000달러).
- 시스템 중단: 예방 차원에서 Bloom의 모든 시스템이 중단됐습니다. 다시 열리면 모든 사용자가 Bloom Manager와 Chrome 확장 프로그램에 다시 로그인해야 합니다.
- 공격자에게: Bloom은 공격에 쓰인 IP 주소와 데이터센터 정보를 수집했다고 밝히며, 법적 조치를 하지 않는 대신 자금 일부를 돌려받는 협상을 제안했습니다.
아직 밝혀지지 않은 점이 하나 있습니다. Bitquery는 모든 탈취 거래가 지갑 자체의 키로 서명됐다는 사실을 확인했지만, 공격자가 어떻게 그 권한을 얻었는지는 체인 데이터만으로 알 수 없다고 말합니다. Bloom은 키 자체는 접근되지 않았다는 입장입니다. 어느 쪽도 기술적인 경로 전체를 공개하지 않았기 때문에, 저희는 여기서 추측하지 않겠습니다.
환불은 이뤄졌을까?
네. Bloom은 10월 26일 20:37 UTC에 "피해 자금의 100%, 총 9,408 SOL을 9명의 사용자 모두에게 전액 환불했음을 확인한다"는 글을 올리고, 환불 트랜잭션 9건 각각의 Solscan 링크를 함께 공개했습니다.
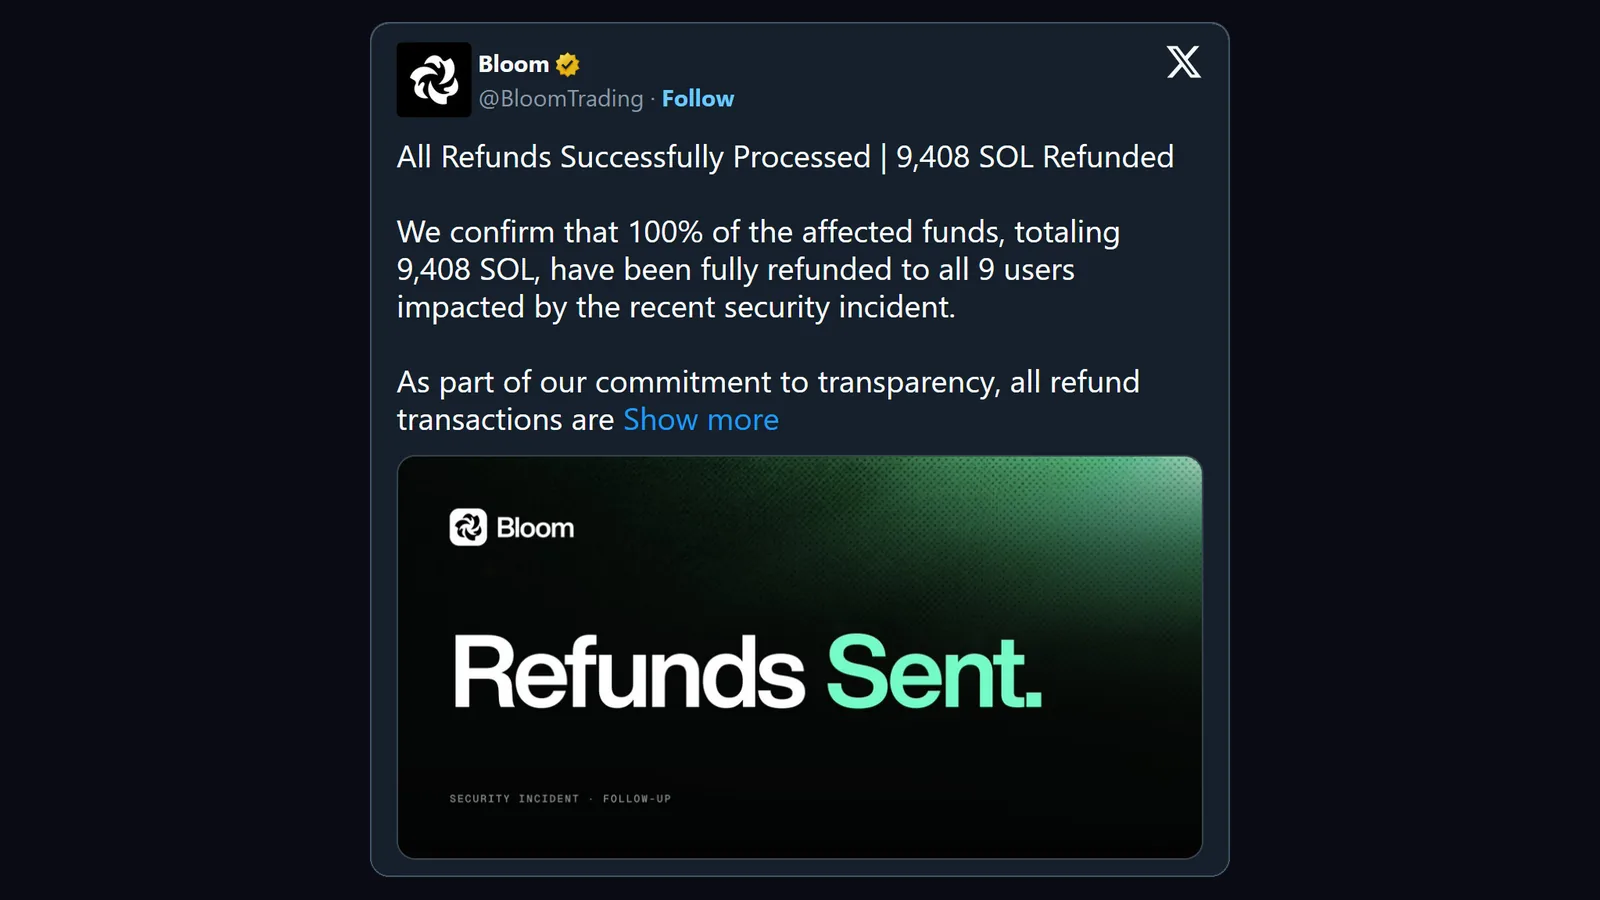
저희는 이 트랜잭션들을 온체인에서 확인했습니다. 9건 모두 10월 26일에 처리됐으며, Bloom이 공격자와의 연락용으로 공개했던 주소에서 보낸 것이었습니다. 사용자마다 먼저 1 SOL 테스트 송금을 받고 나서 나머지를 받았습니다. 합계는 9,408.23 SOL로, 자금 탈취 후 20시간이 채 지나지 않았을 때였습니다.
모든 트레이딩 봇 사용자를 위한 5가지 교훈
1. 봇 지갑에서 잠자는 돈도 위험하다
피해 지갑의 절반(48개 중 24개)은 공격 전 30일 동안 Bloom 수수료를 한 번도 내지 않았습니다. 5개는 2025년 1월에서 5월 사이에 Bloom으로 마지막 거래를 했습니다. 주인들은 이미 Bloom을 떠났지만, 지갑에는 SOL이 남아 있었고 봇은 여전히 키를 쥐고 있었습니다. 봇을 그만 쓸 때는 그 봇의 지갑을 비우세요. "나중에 쓸" 돈이라며 남겨 두지 마세요.
2. 봇에는 거래 자금만 두기
공격자는 큰 지갑을 골랐습니다. 탈취된 금액의 61%가 6개 지갑에서 나왔고, 지갑당 피해 중앙값은 약 9,000달러였습니다. 봇 지갑에는 이번 주에 할 거래에 필요한 만큼만 넣으세요. 저축은 키가 한 번도 봇에 들어간 적 없는 지갑, 가능하면 하드웨어 지갑에 두세요. 일상에서 지킬 다른 습관은 지갑을 지키는 10가지 규칙에 정리해 두었습니다.
3. 문제가 생긴 뒤가 아니라 정해진 주기로 출금하기
94초 안에 대응할 수 있는 사람은 없습니다. 그 순간 안전한 돈은 이미 빠져나와 있는 돈뿐입니다. 수익은 정해진 주기로, 예를 들어 매주 그리고 크게 이길 때마다 내 지갑으로 출금하세요. 보내기 전에는 앞뒤 몇 글자만 보지 말고 주소 전체를 확인하세요. Bloom이 첫 테스트 환불을 보낸 지 몇 분 만에, 진짜 주소와 앞뒤 글자가 같은 가짜 주소들이 Bloom의 환불 지갑으로 아주 작은 금액을 보내기 시작했습니다. 나중에 누군가 거래 내역에서 잘못된 주소를 복사하길 노린 것입니다. 이 수법을 주소 포이즈닝(address poisoning)이라고 합니다.
4. 앱 안의 설정은 키를 지켜 주지 못한다
출금 주소 잠금이나 PIN은 봇 자체의 버튼을 지켜 줄 뿐입니다. 키로 직접 서명한 송금은 막지 못하며, 이번 탈취 거래는 모두 그런 방식이었습니다. 같은 봇 안에서 돈을 여러 지갑에 나눠 두는 것도 소용없습니다. 이번 피해자 중 한 명은 지갑이 12개였는데, 스크립트가 12개를 모두 비웠습니다. 피해를 줄이는 것은 애초에 봇에 얼마를 넣어 두느냐, 그리고 메인 지갑의 키를 어떤 봇에도 넣지 않는 것입니다.
5. 입금 전에 봇의 보안 이력 확인하기
저희 카피 트레이딩 봇 비교 페이지에서 봇의 상세 정보를 열면, "보안" 점수와 "최신 소식"에서 확인된 해킹, 피해 금액, 사용자 보상 여부를 출처와 함께 볼 수 있습니다. 검색창에 "해킹"을 입력해 찾을 수도 있습니다. Bloom 항목에는 현재 "해킹으로 $947K 손실, 전액 보상"이라고 표시돼 있습니다. 저희는 사고 이력이 없으면 보안 점수를 10점 만점에 9점, 해킹이 있었더라도 전액 보상했으면 7점, 보상을 약속했지만 지급이 확인되지 않았으면 6점, 사용자가 아무것도 돌려받지 못했으면 3점으로 매깁니다.
자주 묻는 질문
해킹 이후에도 Bloom을 써도 안전한가요?
Bloom을 포함해 위험이 없는 트레이딩 봇은 없습니다. Bloom은 결함이 서드파티 모듈에 있었고 프라이빗 키 접근은 없었다고 밝혔으며, 하루 안에 피해 사용자 전원에게 환불했습니다. 그것으로 충분한지는 직접 판단하셔야 합니다. 어느 쪽이든 봇 지갑에는 거래 자금만 두세요. Bloom의 기능과 안전 설정은 저희 Bloom 소개 글에서 볼 수 있습니다.
Bloom은 탈취된 SOL을 환불했나요?
네. Bloom은 2026년 10월 26일 피해 사용자 9명 전원에게 9,408 SOL을 환불하고, 모든 트랜잭션의 Solscan 링크를 공개했습니다. 저희도 온체인에서 확인했습니다.
Bloom은 다시 운영되고 있나요?
Bloom은 10월 26일 모든 시스템을 중단했고, 사용자가 Bloom Manager와 Chrome 확장 프로그램에 다시 로그인해야 한다고 밝혔습니다. @BloomTrading에서 재개를 알리는 게시물은 찾지 못했지만, Bloom의 체인지로그에는 10월 29일과 11월 2일 업데이트가 올라와 있고, DefiLlama에는 그 이후 매일 Bloom의 거래량이 기록되고 있습니다. 로그인은 bloombot.app에서만 하고, 누군가 보내 준 "다시 로그인" 링크는 절대 누르지 마세요.
몇 달 전에 Bloom을 썼습니다. 뭔가 해야 하나요?
네. 그만 쓴 다른 봇도 마찬가지입니다. 예전 봇 지갑을 열어 보고, 아직 자금이 남아 있다면 키를 한 번도 봇에 쓴 적 없는 지갑으로 옮기세요. 이번 피해 지갑의 절반은 한 달 동안 Bloom에서 거래하지 않은 지갑이었습니다.
핵심 정리
Bloom 봇 해킹은 빠르고 범위가 좁았습니다. 94초, 사용자 9명, 1인당 최소 650 SOL. Bloom은 하루 안에 모두에게 환불했습니다. 내가 통제할 수 있는 부분은 어떤 봇이든 같습니다. 봇 지갑에 얼마를 두는지, 얼마나 자주 출금하는지, 그리고 예전 지갑에 아직 돈이 남아 있는지입니다.
봇을 고르거나 충전하기 전에, 저희 카피 트레이딩 봇 비교 페이지에서 20개 이상 봇의 보안 이력, 수수료, 카피 트레이딩 기능을 비교해 보세요.
Trade Fast. Trade Smart.
출처: X에 올라온 Bloom의 게시물(발표, 환불), Bitquery의 온체인 조사, 그리고 Solana에서 환불 트랜잭션 9건을 저희가 직접 확인한 결과. 이 글은 투자 조언이 아닙니다.