Bloom bot bị hack: 9.408 SOL bị rút trong 94 giây và bài học
 2026-11-067 phút đọc
Trong vụ Bloom bot bị hack ngày 26/10/2026, kẻ tấn công rút sạch 48 ví của 9 người dùng trong 94 giây, lấy đi 9.408 SOL, khoảng 947.000 USD. Bloom đã hoàn đủ cho tất cả người bị ảnh hưởng ngay trong ngày, và chúng tôi đã tự kiểm tra các giao dịch hoàn tiền trên chuỗi. Dưới đây là diễn biến, những gì Bloom nói, và 5 thói quen giúp hạn chế số tiền một vụ rút ví như vậy có thể lấy của bạn, dù bạn dùng bot nào.
Tóm tắt nhanh
- Ngày 26/10/2026, 9.408 SOL (khoảng 947.000 USD) bị rút khỏi ví của 9 người dùng Bloom trong 94 giây: 48 ví theo số liệu on-chain của Bitquery, 49 ví theo Bloom.
- Bloom cho biết nguyên nhân là lỗ hổng thực thi mã từ xa (RCE) trong một module bên thứ ba và không private key nào bị truy cập.
- Bloom hoàn đủ 9.408 SOL ngay trong ngày. Chúng tôi đã kiểm tra trên Solana: cả 9 người đều đã nhận tiền.
- Một nửa số ví bị rút đã không giao dịch trên Bloom suốt một tháng, 5 ví bỏ không từ nửa đầu năm 2025. Tiền để quên trong ví bot vẫn có thể mất.
Diễn biến vụ Bloom bot bị hack
Bitquery, một công ty phân tích dữ liệu on-chain, đã dựng lại vụ tấn công từ dữ liệu blockchain ngay trong ngày. Mọi mốc giờ dưới đây là giờ UTC ngày 26/10/2026 (giờ Việt Nam là cộng thêm 7 tiếng).
| Giờ (UTC) | Diễn biến |
|---|---|
| 00:59 | Những lần thử đầu tiên vào ví lớn nhất thất bại |
| 01:00 | Bắt đầu các lệnh chuyển thử nhỏ, mỗi người dùng một lệnh, về một ví vừa tạo trong ngày |
| 01:03:07 | Ví đầu tiên bị rút sạch |
| 01:04:41 | Ví thứ 48 bị rút sạch: tổng cộng 94 giây |
| 04:37 | Bloom hứa hoàn đủ cho những người bị ảnh hưởng |
| 09:12 | Thông báo chính thức; Bloom tắt toàn bộ hệ thống |
| 15:32–20:33 | Bloom chuyển tiền hoàn vào ví mới của người dùng |
| 20:37 | Bloom: "All Refunds Successfully Processed" (đã hoàn tiền xong) |
Mỗi lệnh rút là một giao dịch chuyển SOL thông thường, ký bằng chính key của ví: không có approve token, không qua smart contract, không có người ký thứ hai. Script rút lần lượt từng người dùng, ví số dư lớn trước, và chỉ lấy SOL, bỏ lại khoảng 56.853 USD bằng USDC.
| Số liệu chính | |
|---|---|
| Người dùng bị ảnh hưởng | 9 |
| Số ví bị rút | 48 (Bitquery) / 49 (Bloom) |
| SOL bị lấy | 9.408, khoảng 947.000 USD (số của Bloom) |
| Ví mất nhiều nhất | 1.636 SOL |
| Mức mất trung vị mỗi ví | 89 SOL, khoảng 9.000 USD |
| Phần nằm trong 6 ví lớn nhất | 61% |
| Ví không giao dịch trên Bloom trong 30 ngày trước đó | 24/48 |
| Ví bỏ không từ nửa đầu năm 2025 | 5 |
| Đã hoàn | 9.408 SOL cho cả 9 người, ngay trong ngày |
Một người còn giữ lại được 48.550 USDC: lần đầu kẻ tấn công định chuyển số USDC này đi thì thất bại vì ví không có SOL để trả phí mạng, và chủ ví đã kịp rút tiền ra 96 giây sau khi kẻ tấn công gửi 0,02 SOL vào để trả phí.
Bloom nói gì
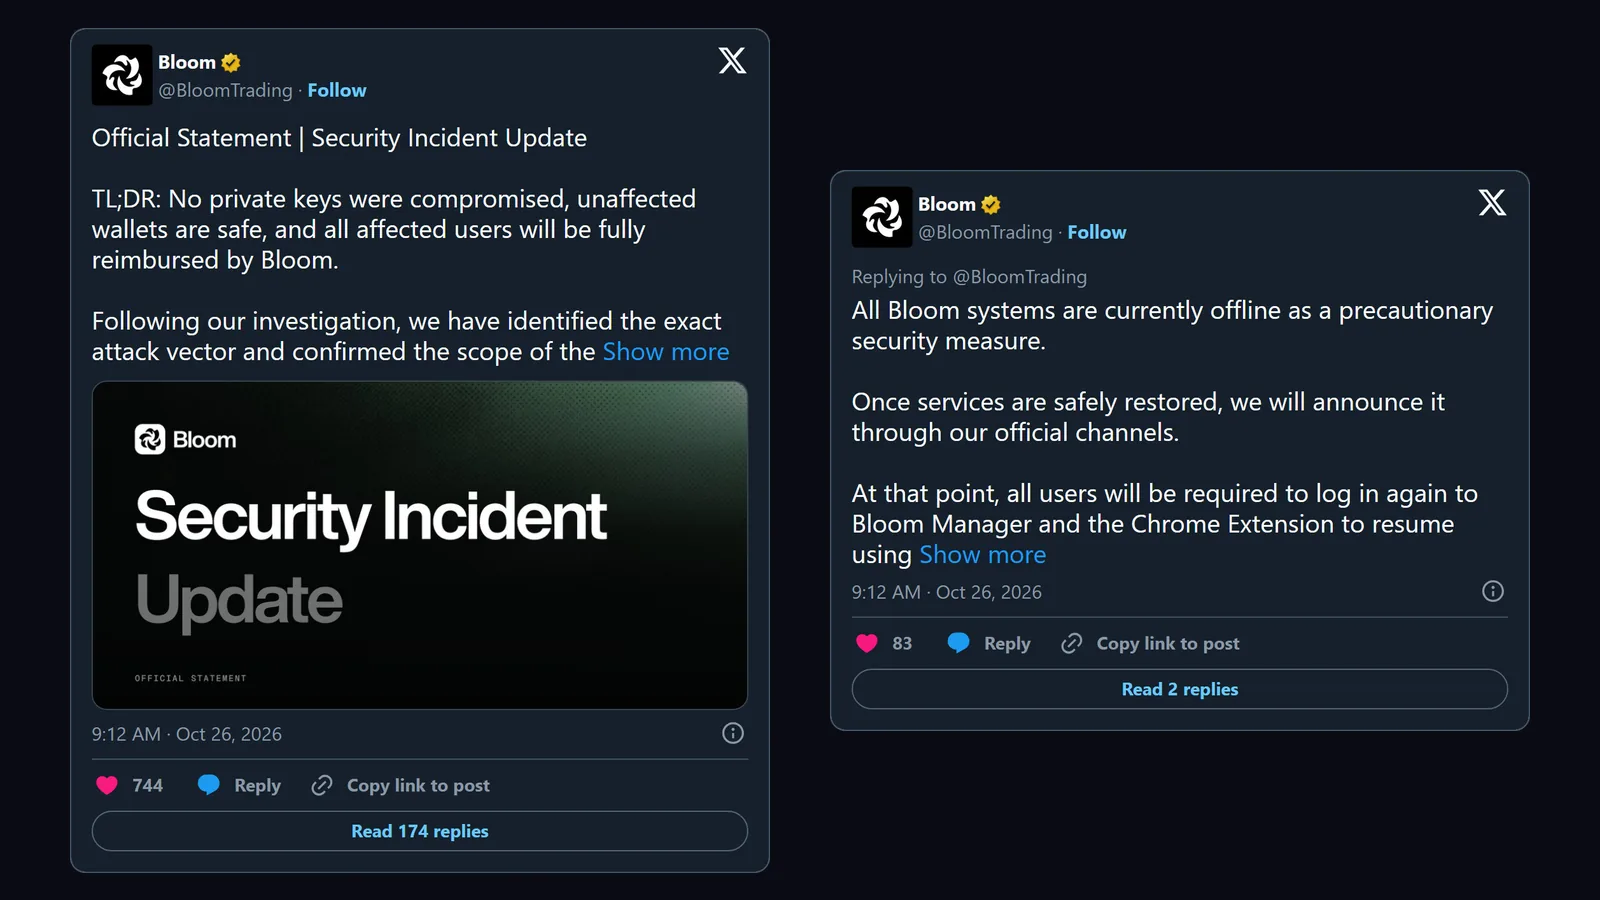
- Nguyên nhân: "The attack exploited a third-party module through a complex Remote Code Execution (RCE) vulnerability", tức kẻ tấn công khai thác một module bên thứ ba qua lỗ hổng thực thi mã từ xa (RCE). Bloom chưa nêu tên module đó.
- Private key: "No private keys were accessed or compromised" (không private key nào bị truy cập hay bị lộ), các ví ngoài nhóm bị ảnh hưởng vẫn an toàn.
- Phạm vi: 49 địa chỉ ví của 9 người dùng, khoảng 9.408 SOL (947.000 USD).
- Tắt hệ thống: Bloom tắt toàn bộ hệ thống để phòng ngừa. Khi mở lại, mọi người dùng phải đăng nhập lại Bloom Manager và Chrome Extension.
- Với kẻ tấn công: Bloom cho biết đã thu thập địa chỉ IP và các trung tâm dữ liệu được dùng, đồng thời đề nghị thương lượng để kẻ tấn công trả lại một phần tiền, đổi lại Bloom không khởi kiện.
Có một điểm vẫn còn bỏ ngỏ. Bitquery thấy mọi lệnh rút đều được ký bằng chính key của ví và cho biết dữ liệu trên chuỗi không cho thấy kẻ tấn công có được quyền ký đó bằng cách nào. Bloom thì nói bản thân các key không bị truy cập. Chưa bên nào công bố đầy đủ đường đi kỹ thuật, nên chúng tôi không phỏng đoán ở đây.
Bloom đã hoàn tiền chưa?
Đã hoàn đủ. Lúc 20:37 UTC ngày 26/10, Bloom đăng: "We confirm that 100% of the affected funds, totaling 9,408 SOL, have been fully refunded to all 9 users" (xác nhận đã hoàn 100% số tiền bị ảnh hưởng, tổng cộng 9.408 SOL, cho cả 9 người dùng), kèm link Solscan của từng giao dịch trong 9 giao dịch hoàn tiền.
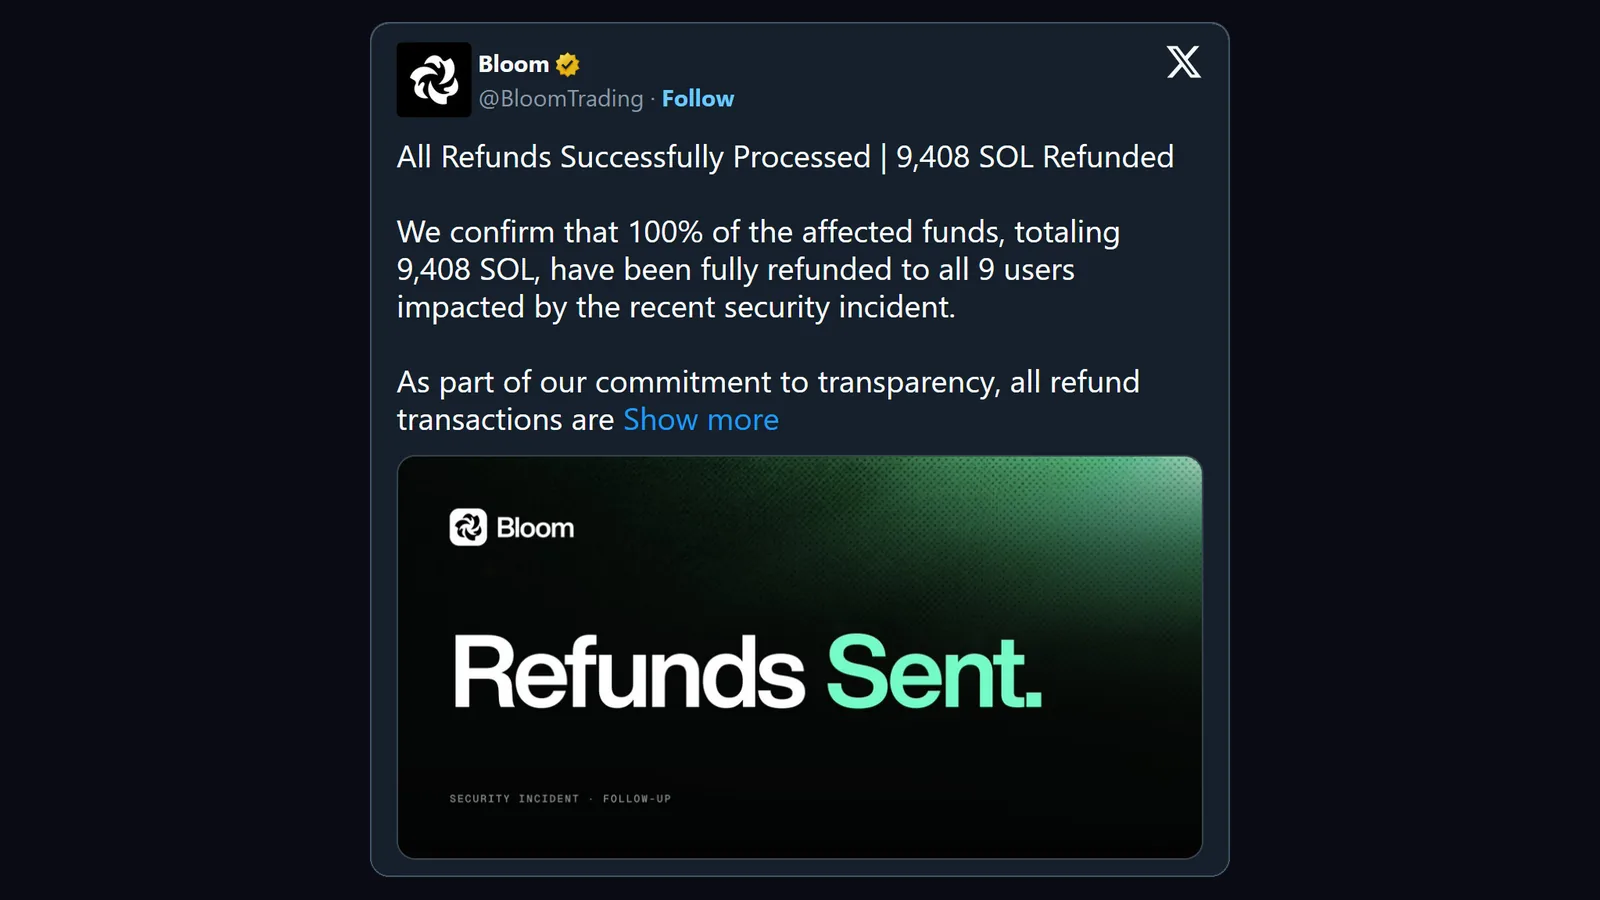
Chúng tôi đã kiểm tra trên chuỗi. Cả 9 giao dịch đều thành công trong ngày 26/10, gửi từ chính địa chỉ mà Bloom đã công bố để kẻ tấn công liên hệ. Mỗi người nhận trước một lệnh thử 1 SOL rồi mới nhận phần còn lại: tổng cộng 9.408,23 SOL, chưa đầy 20 tiếng sau vụ rút ví.
5 bài học cho mọi người dùng bot trading
1. Tiền để quên trong ví bot vẫn có thể mất
Một nửa số ví bị rút (24/48) không trả đồng phí Bloom nào trong 30 ngày trước vụ tấn công. 5 ví giao dịch qua Bloom lần cuối từ tháng 1 đến tháng 5/2025. Chủ ví đã thôi dùng, nhưng ví vẫn còn SOL và bot vẫn giữ key. Khi ngừng dùng một bot, hãy rút sạch các ví của nó. Đừng để tiền đó "tính sau".
2. Chỉ để tiền giao dịch trong bot
Kẻ tấn công nhắm vào ví lớn: 6 ví chiếm 61% số tiền bị lấy, ví ở mức trung vị mất khoảng 9.000 USD. Hãy để trong ví bot vừa đủ cho các lệnh bạn định vào trong tuần. Tiền tiết kiệm nên nằm ở ví có key chưa từng đưa vào bot nào, tốt nhất là ví cứng. Các thói quen hằng ngày khác có trong 10 quy tắc giữ ví an toàn của chúng tôi.
3. Rút tiền theo lịch, đừng đợi có chuyện
Không ai phản ứng kịp trong 94 giây. Lúc đó, tiền an toàn duy nhất là tiền đã rút ra khỏi bot. Hãy rút lợi nhuận về ví của bạn theo nhịp cố định, ví dụ mỗi tuần và sau mỗi lệnh thắng lớn. Trước khi gửi, kiểm tra toàn bộ địa chỉ chứ không chỉ vài ký tự đầu và cuối: chỉ vài phút sau các lệnh hoàn tiền thử đầu tiên của Bloom, các địa chỉ nhái (giống ký tự đầu và cuối của địa chỉ thật) đã bắt đầu gửi những khoản rất nhỏ vào ví hoàn tiền của Bloom, chờ ai đó sau này chép nhầm địa chỉ từ lịch sử giao dịch. Chiêu này gọi là đầu độc địa chỉ (address poisoning).
4. Cài đặt trong app không bảo vệ được key
Khoá địa chỉ rút tiền hay mã PIN chỉ bảo vệ các nút của chính bot. Chúng không chặn được một giao dịch ký trực tiếp bằng key, và mọi lệnh rút trong vụ này đều như vậy. Chia tiền ra nhiều ví trong cùng một bot cũng không giúp gì: một người dùng ở đây có 12 ví và script đã rút sạch cả 12. Điều hạn chế thiệt hại là tổng số tiền bạn để trong bot, và không bao giờ đưa key của ví chính vào bất kỳ bot nào.
5. Xem lịch sử bảo mật của bot trước khi nạp tiền
Trên trang so sánh bot copy trade của chúng tôi, mở phần chi tiết của một bot: điểm Bảo mật và mục "Cập nhật mới nhất" cho biết các vụ hack đã xác nhận, mất bao nhiêu, người dùng có được đền bù không, kèm nguồn. Bạn cũng có thể gõ "hack" vào ô tìm kiếm. Ghi chú của Bloom hiện là "Bị hack mất $947K, đã đền bù toàn bộ". Chúng tôi chấm điểm Bảo mật 9/10 cho bot chưa có vụ hack nào, 7 cho vụ hack đã đền bù toàn bộ, 6 khi chỉ hứa đền bù mà chưa xác nhận đã trả, và 3 khi người dùng không được đền bù gì.
Câu hỏi thường gặp
Bloom có an toàn để dùng sau vụ hack không?
Không bot trading nào hết rủi ro, kể cả Bloom. Bloom cho biết lỗi nằm ở một module bên thứ ba, không private key nào bị truy cập, và đã hoàn tiền cho mọi người bị ảnh hưởng trong vòng một ngày. Như vậy đã đủ hay chưa là do bạn đánh giá. Dù thế nào, chỉ nên để tiền giao dịch trong ví bot. Bài giới thiệu Bloom của chúng tôi có đủ các tính năng và cài đặt an toàn.
Bloom đã hoàn lại số SOL bị lấy chưa?
Đã hoàn. Ngày 26/10/2026, Bloom hoàn 9.408 SOL cho cả 9 người bị ảnh hưởng và đăng link Solscan của từng giao dịch. Chúng tôi đã kiểm tra trên chuỗi.
Bloom đã hoạt động lại chưa?
Bloom tắt toàn bộ hệ thống ngày 26/10 và cho biết người dùng sẽ phải đăng nhập lại Bloom Manager và Chrome Extension. Chúng tôi chưa thấy bài nào trên @BloomTrading thông báo mở lại, nhưng changelog của Bloom có bản cập nhật ngày 29/10 và 2/11, và DefiLlama ghi nhận volume giao dịch của Bloom mỗi ngày kể từ đó. Chỉ đăng nhập qua bloombot.app, đừng bấm link "đăng nhập lại" do người khác gửi.
Tôi đã dùng Bloom từ nhiều tháng trước. Có cần làm gì không?
Có, và điều này đúng với mọi bot bạn đã ngừng dùng. Mở lại các ví bot cũ, nếu ví nào còn tiền thì chuyển sang một ví có key chưa từng dùng với bot nào. Một nửa số ví bị rút trong vụ này đã không giao dịch trên Bloom suốt một tháng.
Điểm mấu chốt
Vụ Bloom bot bị hack diễn ra nhanh và hẹp: 94 giây, 9 người dùng, mỗi người mất ít nhất 650 SOL. Bloom đã hoàn tiền cho tất cả trong vòng một ngày. Phần nằm trong tay bạn thì giống nhau với mọi bot: để bao nhiêu tiền trong ví bot, rút tiền thường xuyên đến đâu, và các ví cũ còn tiền hay không.
Trước khi chọn bot hay nạp thêm tiền, hãy so sánh lịch sử bảo mật, phí và tính năng copy trade của hơn 20 bot trên trang so sánh bot copy trade của chúng tôi.
Trade Fast. Trade Smart.
Nguồn: các bài đăng của Bloom trên X (thông báo, hoàn tiền), báo cáo on-chain của Bitquery và kiểm tra của chúng tôi với 9 giao dịch hoàn tiền trên Solana. Nội dung này không phải lời khuyên tài chính.